Última atualização: fevereiro de 2026
Os números e exemplos de instalação se referem à comparação de fevereiro de 2026, não à disponibilidade atual ou a desempenho garantido. Custos e vida útil são estimativas que variam por fornecedor, construção e uso. Confirme dispositivos aceitos, hotéis participantes e orçamentos com o fornecedor responsável.
A diferença de segurança entre cartões-chave de hotel RFID e de tarja magnética não é mais matéria de debate. Cartões de tarja magnética armazenam dados em texto puro em partículas ferromagnéticas sem qualquer criptografia, tornando-os clonáveis em menos de 30 segundos com equipamento que custa a partir de US$ 20. Cartões-chave RFID que operam em 13,56 MHz armazenam dados em microchips de silício com criptografia em camadas, autenticação mútua e proteções antifalsificação. No entanto, nem todos os chips RFID são iguais, e diversas vulnerabilidades de grande repercussão expuseram fragilidades críticas também em padrões RFID mais antigos.
Este artigo apresenta uma comparação técnica entre as duas tecnologias, documenta todas as principais vulnerabilidades de cartões-chave de hotel até 2026 e oferece um framework claro de migração para propriedades que ainda operam com sistemas de tarja magnética.
RFID vs tarja magnética em cartões-chave de hotel: como funciona a tecnologia
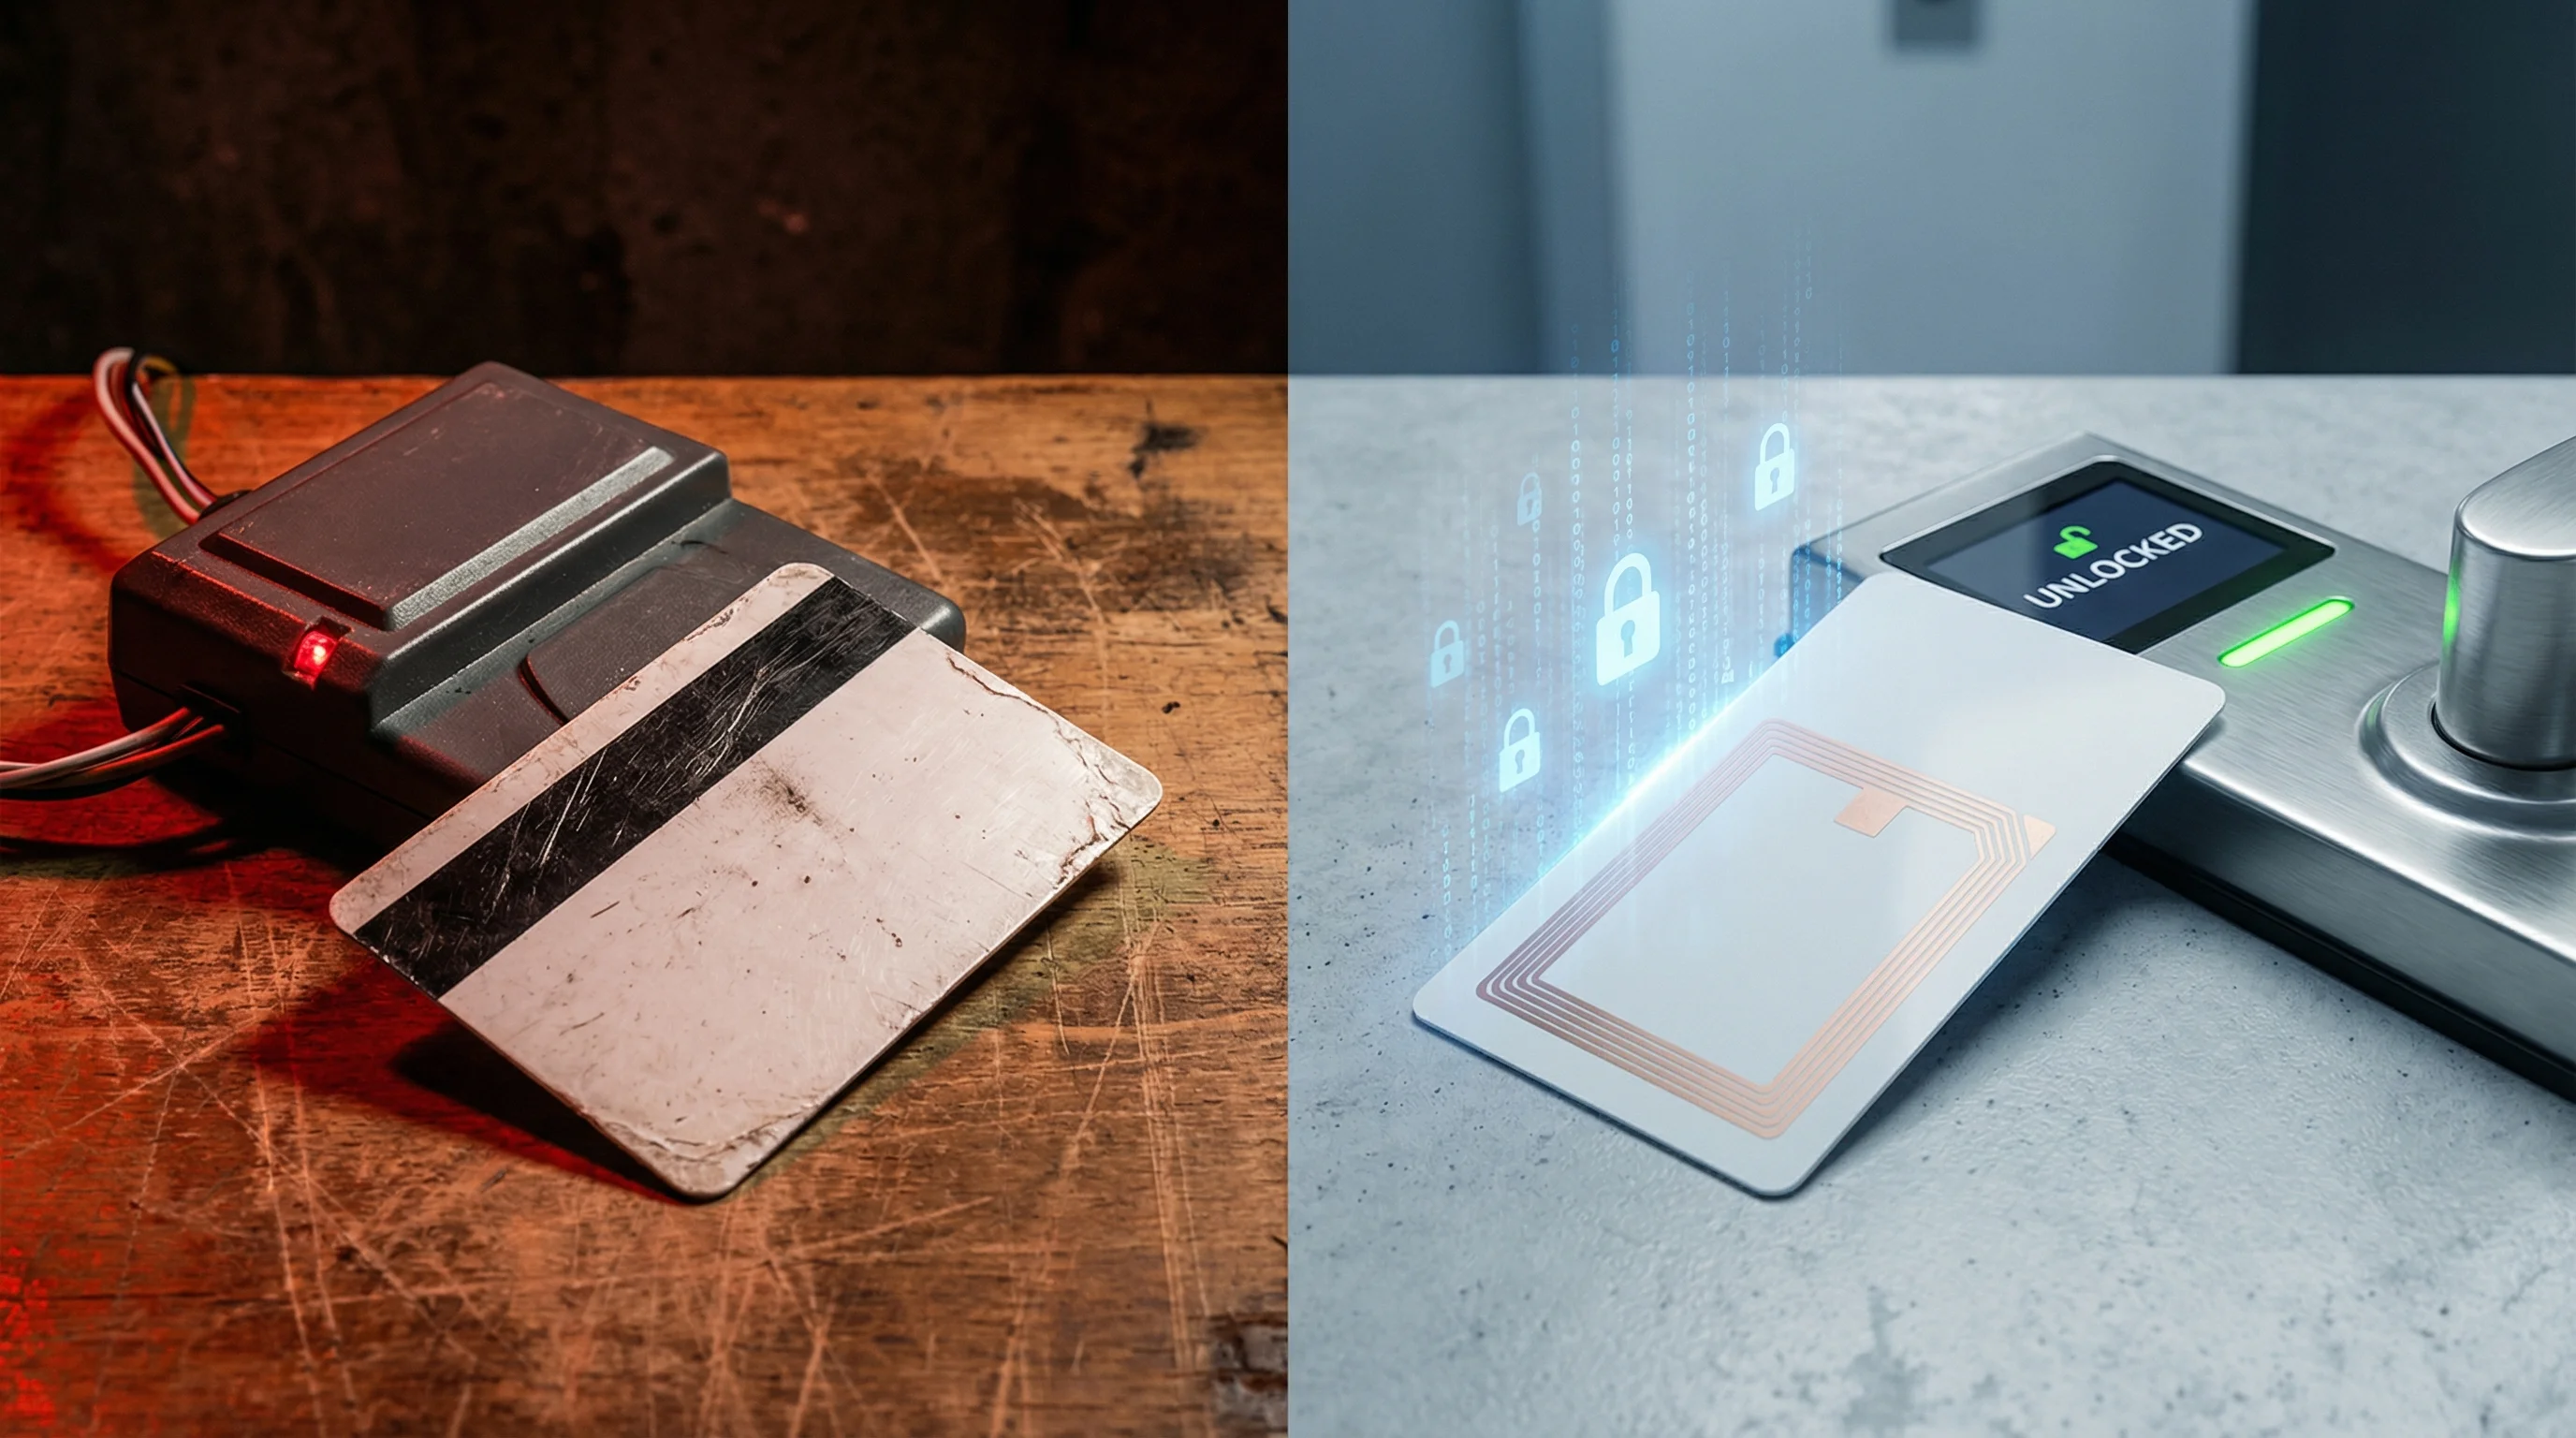
Cartões de tarja magnética codificam dados em uma tira de partículas ferromagnéticas dispostas em três trilhas. Os dados são estáticos, sem criptografia e legíveis por qualquer dispositivo com cabeça magnética de leitura. Cartões-chave de hotel RFID usam um microchip de silício alimentado pelo campo eletromagnético do leitor da fechadura da porta, operando em 13,56 MHz (ISO 14443-A). O chip se comunica via ondas de rádio usando protocolos criptografados de desafio-resposta, e os dados mudam a cada sessão de autenticação nas implementações modernas.
| Recurso | Tarja magnética | RFID (13,56 MHz) |
|---|---|---|
| Armazenamento de dados | Partículas ferromagnéticas (texto puro) | Microchip de silício (criptografado) |
| Criptografia | Nenhuma | AES-128, 3DES ou cifra antiga de 48 bits (varia por chip) |
| Autenticação | Nenhuma (dados somente leitura) | Autenticação mútua (cartão + leitor verificam um ao outro) |
| Dificuldade de clonagem | Trivial (leitor de US$ 20, <30 s) | Depende do chip e do sistema: credenciais antigas podem ser clonáveis; autenticação bem configurada oferece maior proteção. |
| Tipo de contato | Deslizar (contato físico) | Sem contato (aproximação) |
| Durabilidade | Degrada com uso, desmagnetiza perto de celulares | Durabilidade específica do chip: confirmar ficha técnica e condições de uso |
| Suporte a chave móvel | Não é possível | Compatível com NFC (acesso via smartphone) |
| Padrão | ISO 7811 | ISO 14443-A |
Cartões-chave de hotel podem ser clonados?
Depende do chip e do sistema: credenciais antigas podem ser clonáveis; autenticação bem configurada oferece maior proteção.
Clonagem de tarja magnética
Um leitor/gravador de tarja magnética comprado por US$ 20 a US$ 100 online pode ler, armazenar e duplicar os dados de qualquer cartão-chave de hotel com tarja magnética. Todo o processo leva menos de 30 segundos e não requer expertise técnica além de plugar um dispositivo USB. Isso não é teórico. Quadrilhas de furto em quartos vêm usando cartões de tarja magnética clonados há mais de uma década, e um hack de 2012 em um sistema de fechaduras de hotel amplamente implantado mostrou que de 4 a 5 milhões de quartos de hotel poderiam ser abertos com um dispositivo baseado em Arduino de US$ 50 explorando vulnerabilidades de porta nas fechaduras de tarja magnética.
Clonagem de RFID: o chip importa
AES-128 pode oferecer autenticação forte quando chip e leitora estão corretamente configurados. O algoritmo sozinho não comprova que um cartão ou sistema hoteleiro seja inviolável. A segurança também depende de chaves, permissões, firmware, implementação da leitora e proteção física. Verifique a configuração completa com o fornecedor das fechaduras.
Hack de cartão-chave de hotel: todas as principais vulnerabilidades (2008-2026)
A segurança de cartões-chave de hotel foi violada repetidamente nos últimos 17 anos. Cada incidente importante remonta ao armazenamento de dados em texto puro (tarja magnética), à criptografia quebrada (chips RFID antigos com cifra proprietária de 48 bits) ou a falhas de implementação no firmware da fechadura. A seguir, uma linha do tempo completa das vulnerabilidades documentadas, incluindo os números CVE quando atribuídos.
2008: cifra de RFID antiga quebrada
Pesquisadores da Universidade Radboud, em Nijmegen, fizeram engenharia reversa da cifra proprietária de 48 bits usada em chips RFID antigos, provando que esses cartões poderiam ser clonados em minutos. Isso afetou milhões de sistemas de controle de acesso pelo mundo. Apesar de ser conhecimento público há mais de 17 anos, chips RFID antigos que utilizam essa cifra quebrada continuam em uso ativo em sistemas de fechaduras de hotel até hoje. Qualquer propriedade que ainda implante esses chips opera sobre uma base criptográfica que é publicamente quebrada desde 2008.
2012: grande hack em fechadura de hotel (4-5 milhões de quartos)
O pesquisador de segurança Cody Brocious demonstrou que um modelo de fechadura de hotel amplamente implantado, instalado em 4 a 5 milhões de quartos no mundo, poderia ser aberto com um dispositivo Arduino de US$ 50 inserido na porta DC localizada na parte inferior da fechadura. O ataque contornava completamente o cartão-chave ao explorar uma vulnerabilidade de firmware que expunha o conteúdo da memória da fechadura, incluindo a chave-mestra. A resposta inicial do fabricante da fechadura foi enviar tampas plásticas para a porta, em vez de emitir atualizações de firmware.
2024 (março): grande vulnerabilidade em fechadura de hotel (3+ milhões de fechaduras)
Os pesquisadores Ian Carroll e Lennert Wouters divulgaram uma grande vulnerabilidade em fechaduras de hotel que afeta 3 milhões ou mais de fechaduras de um fabricante líder, implantadas em mais de 13.000 propriedades em 131 países. O ataque exige apenas um cartão-chave expirado de qualquer quarto da propriedade-alvo, somado a um dispositivo de clonagem RFID de US$ 200. O atacante cria dois cartões falsificados que destrancam qualquer porta da propriedade, inclusive portas com trinco. No momento da divulgação, apenas 36% das fechaduras afetadas haviam sido corrigidas.
2024 (agosto): backdoor de hardware em chip RFID de terceiros
Pesquisadores de segurança descobriram um backdoor de nível de hardware em um chip RFID de terceiros amplamente utilizado. A chave do backdoor pode ser quebrada por força bruta em aproximadamente dois minutos, concedendo acesso completo de leitura/gravação a todos os dados do chip. Esses chips são usados em sistemas de cartões-chave de hotel nos Estados Unidos, Europa, China e Índia. Como o backdoor existe no silício, nenhuma atualização de firmware pode corrigi-lo. Os cartões afetados precisam ser fisicamente substituídos.
2025 (maio): falsificação de chave-mestra em fechadura de hotel
Uma vulnerabilidade documentada por pesquisadores de segurança revela que certas fechaduras de hotel armazenam os dados do cartão em texto puro em chips RFID antigos. Um atacante com acesso a um único cartão de hóspede pode extrair os dados e forjar um cartão-chave-mestra que concede acesso a todos os quartos da propriedade. A correção exige a substituição completa do sistema porque a vulnerabilidade decorre da combinação entre armazenamento em texto puro em um chip criptograficamente quebrado.
Criptografia de cartão-chave de hotel: o que de fato protege os quartos dos hóspedes
AES-128 pode oferecer autenticação forte quando chip e leitora estão corretamente configurados. O algoritmo sozinho não comprova que um cartão ou sistema hoteleiro seja inviolável. A segurança também depende de chaves, permissões, firmware, implementação da leitora e proteção física. Verifique a configuração completa com o fornecedor das fechaduras.
| Chip | Criptografia | Tamanho da chave | Status (2026) | Ataques conhecidos |
|---|---|---|---|---|
| Tarja magnética | Nenhuma | N/D | Obsoleto | Clonagem trivial (US$ 20) |
| Chip RFID antigo | Cifra proprietária antiga | 48 bits | Quebrado desde 2008 | Recuperação de chave em segundos |
| Chip RFID apenas com senha | Nenhuma (somente senha) | Senha de 32 bits | Segurança mínima | Força bruta viável |
| Chip RFID com 3DES | 3DES | 112 bits | Depende do dispositivo, fornecedor e configuração | Depende da implementação completa |
| RFID AES-128 (Ger. 1) | AES-128 / 3DES | 128 bits | Depende do dispositivo, fornecedor e configuração | Depende da implementação completa |
| RFID AES-128 (Ger. 2) | AES-128 | 128 bits | Depende do dispositivo, fornecedor e configuração | Depende da implementação completa |
| RFID AES-128 (Ger. 3) | AES-128 | 128 bits | Depende do dispositivo, fornecedor e configuração | Depende da implementação completa |
RFID AES-128: o que verificar no sistema completo
AES é definido no NIST FIPS 197. É um padrão do algoritmo, não uma certificação geral do chip ou da instalação hoteleira. Autenticação mútua e verificação de proximidade precisam ser aceitas pelo chip, leitora e configuração; não são automáticas em todo cartão AES-128.
AES-128 pode oferecer autenticação forte quando chip e leitora estão corretamente configurados. O algoritmo sozinho não comprova que um cartão ou sistema hoteleiro seja inviolável. A segurança também depende de chaves, permissões, firmware, implementação da leitora e proteção física. Verifique a configuração completa com o fornecedor das fechaduras.
Vulnerabilidade de cartão-chave de hotel 2026: que equipamento os atacantes usam
Depende do chip e do sistema: credenciais antigas podem ser clonáveis; autenticação bem configurada oferece maior proteção.
| Ferramenta de ataque | Custo | Alvo | Habilidade exigida |
|---|---|---|---|
| Leitor/gravador MSR | US$ 20 - US$ 100 | Cartões de tarja magnética | Mínima (plug-and-play) |
| Flipper Zero | US$ 170 | RFID de baixa frequência, alguns NFC | Baixa a moderada |
| Dispositivo de clonagem RFID | US$ 200 - US$ 400 | Chips RFID antigos, exploits de fechadura de hotel | Moderada |
| Kit completo de ataque a RFID antigo | US$ 300 - US$ 500 | Qualquer sistema com criptografia legada | Moderada |
| Ataque a RFID AES-128 | N/D | N/D | Depende da implementação completa |
Comparativo de custo entre tarja magnética e RFID em hotéis: economia da migração
O custo é a razão mais frequentemente citada para hotéis adiarem a migração de sistemas de cartões-chave de tarja magnética para RFID. Uma fechadura de tarja magnética custa tipicamente de US$ 25 a US$ 50 por porta, enquanto uma fechadura RFID varia entre US$ 150 e US$ 600 por porta, dependendo do fabricante e do conjunto de recursos. Para um hotel de 200 quartos, a diferença de hardware é de aproximadamente US$ 25.000 a US$ 110.000. No entanto, essa comparação ignora o custo de incidentes de segurança, seguros e economias operacionais.
| Fator de custo | Tarja magnética | RFID |
|---|---|---|
| Hardware da fechadura (por porta) | US$ 25 - US$ 50 | US$ 150 - US$ 600 |
| Custo do cartão (por unidade) | US$ 0,10 - US$ 0,30 | US$ 0,30 - US$ 2,00 |
| Taxa de reposição de cartões | Alta (desmagnetização, desgaste) | Baixa (sem desgaste por contato) |
| Capacidade de chave móvel | Não é possível | Opções compatíveis com NFC disponíveis |
| Impacto no prêmio do seguro | Em alta (vulnerabilidade conhecida) | Favorável (segurança moderna) |
| Exposição à responsabilidade | Alta (risco de responsabilidade civil sobre o local) | Reduzida (diligência demonstrada) |
| Experiência do hóspede | Falhas de leitura comuns | Tap-and-go, opção de smartphone |
O custo oculto da inação
Em 2022, uma rede hoteleira enfrentou acordos superiores a US$ 2 milhões depois que uma série de furtos em quartos foi rastreada até cartões-chave de tarja magnética clonados. A propriedade também experimentou uma queda estimada de 15% nas reservas após a cobertura midiática dos incidentes. As seguradoras estão cada vez mais considerando a tecnologia de controle de acesso em suas decisões de subscrição para propriedades de hospitalidade. Hotéis que utilizam sistemas de fechaduras com vulnerabilidades documentadas e não corrigidas podem enfrentar reclamações de negligência sob as leis de responsabilidade civil sobre o local, caso bens ou a segurança de um hóspede sejam comprometidos.
Segurança do chip RFID: por que nem todo cartão RFID é igual
Migrar da tarja magnética para o RFID é necessário, mas não suficiente. O rótulo "RFID" abrange um amplo espectro de níveis de segurança, e alguns chips RFID são quase tão vulneráveis quanto a tarja magnética. O chip RFID antigo, o mais amplamente implantado em fechaduras de hotel, utiliza uma cifra proprietária de 48 bits que está publicamente quebrada desde 2008. Um hotel que migra da tarja magnética para um chip RFID antigo aprimorou durabilidade e conveniência, mas não melhorou de forma significativa a segurança contra um atacante motivado.
Para novas instalações, especifique uma configuração documentada e aceita, com credenciais autenticadas e firmware atualizado. Não apresente 3DES como mínimo geral atual: o NIST retirou sua recomendação TDEA em 1º de janeiro de 2024. Confirme chip, protocolo e política criptográfica com o fornecedor, incluindo modos antigos de compatibilidade.
Os cartões-chave de hotel RFID são seguros?
AES-128 pode oferecer autenticação forte quando chip e leitora estão corretamente configurados. O algoritmo sozinho não comprova que um cartão ou sistema hoteleiro seja inviolável. A segurança também depende de chaves, permissões, firmware, implementação da leitora e proteção física. Verifique a configuração completa com o fornecedor das fechaduras.
Os hotéis devem fazer ao fornecedor da fechadura três perguntas específicas: (1) Qual chip está em nossos cartões-chave? (2) Qual protocolo de criptografia está ativo? (3) Os modos de compatibilidade legados estão desativados? Se o fornecedor não puder responder a essas perguntas com clareza, isso por si só já é uma preocupação de segurança.
Guia de migração: tarja magnética para cartões-chave de hotel RFID
Para propriedades ainda operando com tarja magnética ou chips RFID antigos, a migração para um sistema RFID moderno deve ser tratada como uma atualização de segurança com cronograma definido, em vez de um projeto futuro opcional. Aproximadamente 74% dos hotéis no mundo já implementaram sistemas RFID. Nenhum grande fabricante de fechaduras está desenvolvendo novos produtos exclusivos para tarja magnética. Os 26% restantes de propriedades enfrentam risco de segurança crescente, escrutínio crescente das seguradoras e expectativas crescentes de hóspedes por acesso sem contato.
Passo 1: Audite seu sistema atual
Identifique o chip e a criptografia exatos em seus cartões-chave atuais. Seu fornecedor de fechadura ou de cartões pode confirmar essas informações. Se você está usando chips RFID antigos com cifra de 48 bits, está operando em criptografia quebrada, independentemente da marca da fechadura.
Passo 2: Especifique RFID AES-128 (segunda ou última geração)
Ao avaliar sistemas de fechaduras RFID, exija criptografia AES-128 com autenticação mútua. Não aceite chips RFID antigos como padrão. A maioria dos principais fornecedores de fechaduras oferece sistemas compatíveis com AES-128.
Passo 3: Faça a implantação em fases
A maioria dos fornecedores de fechaduras suporta migração em fases, em que novas fechaduras RFID são instaladas andar por andar ao lado dos sistemas existentes. Isso reduz o custo inicial e minimiza a interrupção operacional. Priorize áreas de alto valor: suítes, andares executivos e quaisquer quartos acessíveis a partir de corredores públicos.
Passo 4: Verifique a configuração
Após a instalação, confirme com o fornecedor que a autenticação mútua AES-128 está ativa, que os modos legados/compatibilidade retroativa estão desativados e que o firmware está na versão mais recente. Solicite documentação dessas configurações.
Passo 5: Estabeleça um protocolo de atualização
O incidente de vulnerabilidade em fechaduras de hotel de 2024 demonstrou que mesmo sistemas modernos de fechaduras exigem atualizações de firmware. Estabeleça um processo para aplicar patches de segurança do fornecedor dentro de um prazo definido, e não como uma tarefa futura indefinida.
Direção do setor: para onde vai a segurança dos cartões-chave de hotel
Os hotéis podem combinar cartões RFID com autenticação, chaves móveis NFC ou Bluetooth e acesso híbrido. AES-128 só está disponível quando o chip e o sistema escolhidos aceitam essa configuração; a frequência, por si só, não determina a segurança. Confirme o formato da credencial e a tecnologia móvel compatíveis com o estabelecimento. A tarja magnética continua sendo uma opção de gerações anteriores.
A adoção de chaves móveis está acelerando, mas não substituiu os cartões físicos. As taxas de adoção pelos hóspedes variam por mercado, e os hotéis precisam de cartões físicos de backup para hóspedes sem smartphones compatíveis, para check-ins de grupos e para cartões adicionais. O cartão-chave de hotel físico continua sendo infraestrutura essencial, e a segurança desse cartão depende da tecnologia de chip dentro dele.
Perguntas frequentes
Como funcionam os cartões-chave de hotel?
Cartões-chave de hotel armazenam uma credencial digital que a fechadura da porta lê e verifica. Cartões de tarja magnética codificam esses dados em uma faixa magnetizada que a fechadura lê via deslizamento físico. Cartões RFID armazenam dados criptografados em um microchip que se comunica sem fio com o leitor da fechadura quando mantido a poucos centímetros de distância. A fechadura compara a credencial com sua lista de acesso autorizado e concede ou nega a entrada. Sistemas RFID modernos usam autenticação por desafio-resposta, em que o cartão e a fechadura se verificam mutuamente antes de abrir.
Como clonar um cartão-chave de hotel?
Depende do chip e do sistema: credenciais antigas podem ser clonáveis; autenticação bem configurada oferece maior proteção.
Qual foi a grande vulnerabilidade em fechaduras de hotel de 2024?
Em março de 2024, os pesquisadores Ian Carroll e Lennert Wouters divulgaram uma vulnerabilidade crítica em um sistema de fechaduras de hotel amplamente implantado de um grande fabricante. Ela afeta 3 milhões ou mais de fechaduras em mais de 13.000 propriedades em 131 países. Um atacante precisa apenas de um cartão-chave expirado da propriedade-alvo e de um dispositivo de clonagem RFID de US$ 200 para criar dois cartões falsificados que abrem qualquer porta do hotel, inclusive quartos com trinco. No momento da divulgação, apenas 36% das propriedades afetadas haviam aplicado o patch.
Qual é o cartão-chave de hotel mais seguro?
AES é definido no NIST FIPS 197. É um padrão do algoritmo, não uma certificação geral do chip ou da instalação hoteleira. Autenticação mútua e verificação de proximidade precisam ser aceitas pelo chip, leitora e configuração; não são automáticas em todo cartão AES-128.
Hotéis ainda devem usar cartões-chave com tarja magnética?
Não. Cartões-chave com tarja magnética não oferecem nenhuma criptografia, são clonáveis em segundos por menos de US$ 100 e expõem hotéis a reclamações de responsabilidade civil sobre o local em caso de incidente de segurança. Nenhum grande fabricante de fechaduras está desenvolvendo novos sistemas exclusivos para tarja magnética. As seguradoras estão cada vez mais considerando a tecnologia de controle de acesso na subscrição. Hotéis que ainda usam tarja magnética devem tratar a migração para RFID como um projeto urgente de segurança, e não como uma consideração futura.
Os ataques do Flipper Zero a cartões-chave de hotel são reais?
Flipper Zero pode ler ou emular algumas credenciais antigas compatíveis. Isso não prova que todo hotel seja vulnerável nem que o rótulo AES proteja todo o sistema. Avalie chip, autenticação ativa, chaves, firmware e avisos de segurança com o fornecedor.
Sobre a PrintPlast
A PrintPlast é uma fabricante de cartões-chave RFID de hotel, cartões-chave de madeira e credenciais de controle de acesso, atendendo hotéis em mais de 80 países. Fornecemos cartões-chave compatíveis com o sistema de fechadura especificado após validar uma amostra final, em tipos de chip que vão de RFID com 3DES até AES-128 de última geração. Para um detalhamento dos preços de cartões-chave, consulte nosso guia de custos de cartões-chave de hotel.
Atualize a segurança dos seus cartões-chave de hotel
Seja você está migrando da tarja magnética ou atualizando do RFID antigo para o AES-128 de última geração, a PrintPlast pode fornecer cartões-chave compatíveis com seu sistema de fechaduras e com o nível de criptografia que sua propriedade exige.
Contato: info@printplast.com
Relacionados: Chave móvel vs cartão-chave · Adoção de cartões-chave de madeira · Por que cartões-chave param de funcionar