Zuletzt aktualisiert: Februar 2026
Zahlen und Installationsbeispiele beziehen sich auf den Vergleich vom Februar 2026, nicht auf aktuelle Verfügbarkeit oder garantierte Leistung. Kosten und Kartenlebensdauer sind Richtwerte und hängen von Anbieter, Aufbau und Nutzung ab. Prüfen Sie aktuelle Geräteunterstützung, Hotelteilnahme und Angebote beim jeweiligen Anbieter.
Der Sicherheitsunterschied zwischen RFID- und Magnetstreifen-Hotelkarten steht nicht mehr zur Debatte. Magnetstreifenkarten speichern Daten im Klartext auf ferromagnetischen Partikeln ganz ohne Verschlüsselung, wodurch sie in weniger als 30 Sekunden mit Geräten geklont werden können, die gerade einmal 20 $ kosten. RFID-Schlüsselkarten, die mit 13,56 MHz arbeiten, speichern Daten auf Silizium-Mikrochips mit mehrschichtiger Verschlüsselung, gegenseitiger Authentifizierung und Anti-Klon-Schutz. Allerdings sind nicht alle RFID-Chips gleich, und mehrere aufsehenerregende Schwachstellen haben auch bei älteren RFID-Standards kritische Mängel offengelegt.
Dieser Artikel bietet einen technischen Vergleich beider Technologien, dokumentiert jede größere Schwachstelle bei Hotel-Schlüsselkarten bis 2026 und bietet einen klaren Migrationsleitfaden für Unterkünfte, die noch Magnetstreifensysteme nutzen.
RFID vs. Magnetstreifen-Hotelkarte: Wie die Technologie funktioniert
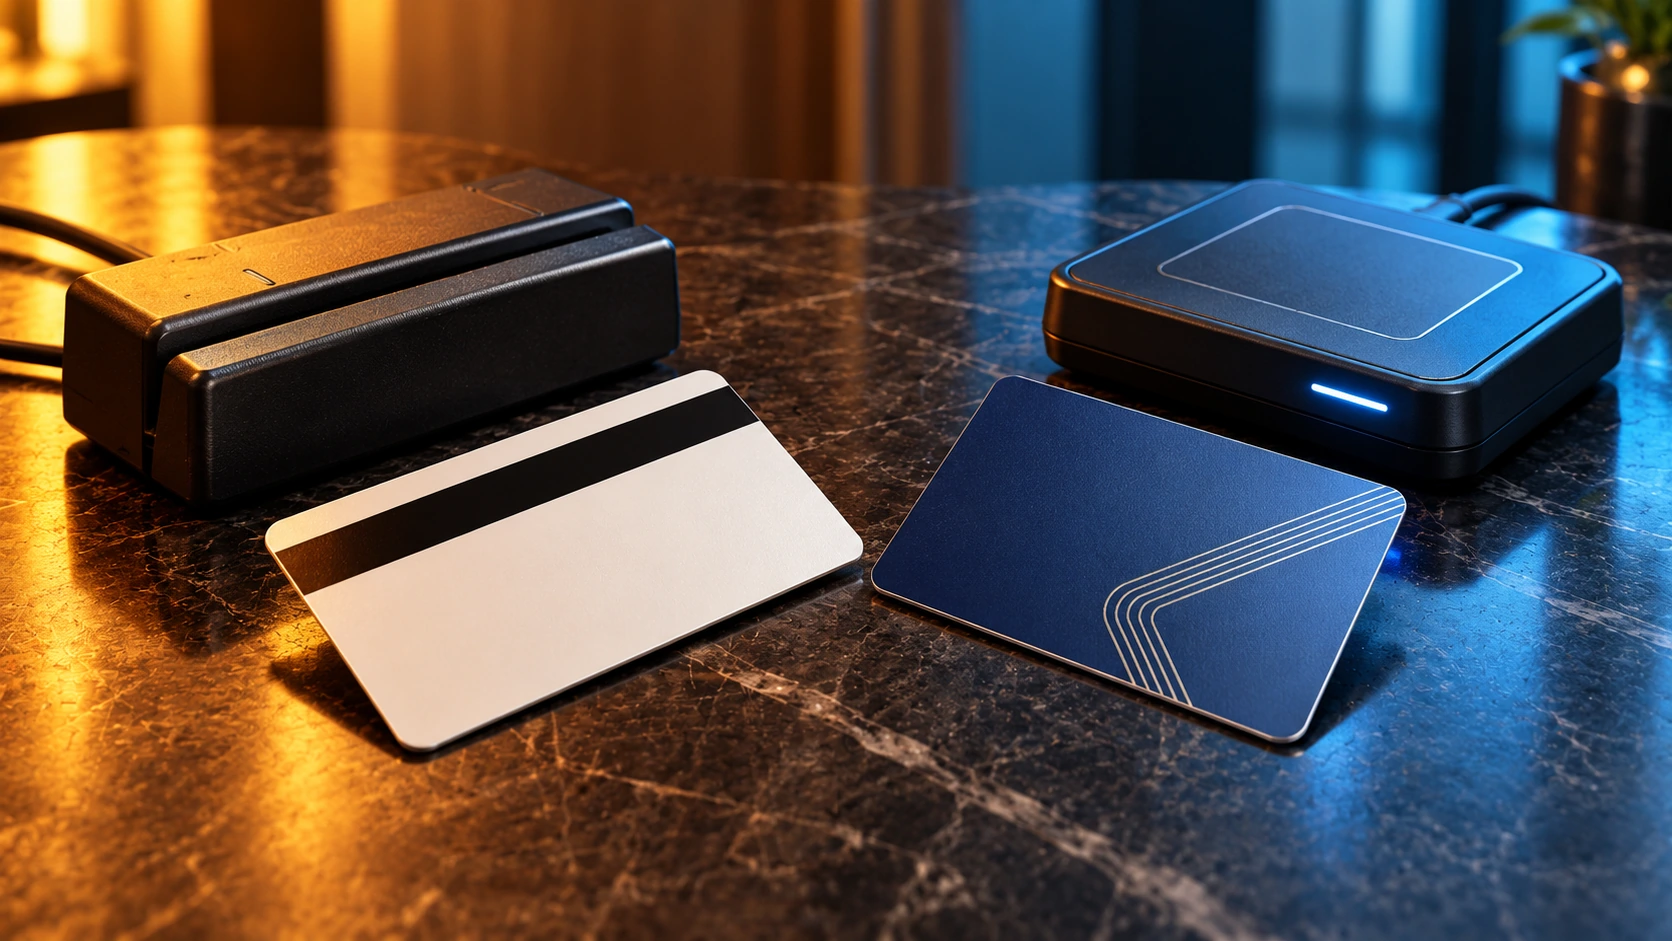
Magnetstreifenkarten kodieren Daten auf einem Streifen aus ferromagnetischen Partikeln, die in drei Spuren angeordnet sind. Die Daten sind statisch, unverschlüsselt und von jedem Gerät mit einem Magnetlesekopf lesbar. RFID-Hotelkarten verwenden einen Silizium-Mikrochip, der durch das elektromagnetische Feld des Türschlosslesers mit Strom versorgt wird und mit 13,56 MHz (ISO 14443-A) arbeitet. Der Chip kommuniziert über Funkwellen mittels verschlüsselter Challenge-Response-Protokolle, und bei modernen Implementierungen ändern sich die Daten mit jedem Authentifizierungsvorgang.
| Merkmal | Magnetstreifen | RFID (13,56 MHz) |
|---|---|---|
| Datenspeicherung | Ferromagnetische Partikel (Klartext) | Silizium-Mikrochip (verschlüsselt) |
| Verschlüsselung | Keine | AES-128, 3DES oder veraltete 48-Bit-Chiffre (variiert je nach Chip) |
| Authentifizierung | Keine (Nur-Lese-Daten) | Gegenseitige Authentifizierung (Karte + Leser verifizieren sich gegenseitig) |
| Schwierigkeitsgrad beim Klonen | Trivial (20 $-Lesegerät, <30 Sekunden) | Abhängig von Chip und System; ältere Medien können kopierbar sein, korrekt authentifizierte Medien bieten stärkeren Schutz. |
| Kontaktart | Durchziehen (physischer Kontakt) | Kontaktlos (Näherung) |
| Haltbarkeit | Nutzt sich ab, entmagnetisiert in der Nähe von Telefonen | Chipspezifische Lebensdauer; Datenblatt und Einsatzbedingungen prüfen |
| Mobile Key-Unterstützung | Nicht möglich | NFC-fähig (Smartphone-Zugang) |
| Standard | ISO 7811 | ISO 14443-A |
Können Hotel-Schlüsselkarten geklont werden?
Abhängig von Chip und System; ältere Medien können kopierbar sein, korrekt authentifizierte Medien bieten stärkeren Schutz.
Klonen von Magnetstreifen
Ein online für 20 $ bis 100 $ erworbenes Magnetstreifen-Lese-/Schreibgerät kann die Daten jeder Magnetstreifen-Hotelkarte lesen, speichern und duplizieren. Der gesamte Vorgang dauert weniger als 30 Sekunden und erfordert keine technischen Kenntnisse, die über das Einstecken eines USB-Geräts hinausgehen. Dies ist nicht nur theoretisch. Zimmerdiebstahlringe nutzen seit über einem Jahrzehnt geklonte Magnetstreifenkarten, und ein Hack eines weit verbreiteten Hotelschließsystems im Jahr 2012 zeigte, dass 4 bis 5 Millionen Hotelzimmer mit einem 50 $ teuren Arduino-basierten Gerät geöffnet werden konnten, das Port-Schwachstellen in Magnetstreifenschlössern ausnutzte.
RFID-Klonen: Auf den Chip kommt es an
AES-128 kann bei korrekt konfiguriertem Chip und Leser eine starke Authentifizierung unterstützen. Die Verschlüsselung allein belegt kein unüberwindbares Karten- oder Hotelsystem. Sicherheit hängt auch von Schlüsselverwaltung, Berechtigungen, Firmware, Leserimplementierung und physischem Schutz ab. Prüfen Sie den gesamten Aufbau mit dem Schließsystemanbieter.
Hotelkarten-Hacks: Alle großen Schwachstellen (2008-2026)
Die Sicherheit von Hotel-Schlüsselkarten wurde in den letzten 17 Jahren wiederholt durchbrochen. Jeder größere Vorfall lässt sich entweder auf Klartext-Datenspeicherung (Magnetstreifen), geknackte Verschlüsselung (veraltete RFID-Chips mit einer proprietären 48-Bit-Chiffre) oder Implementierungsfehler in der Schloss-Firmware zurückführen. Nachfolgend finden Sie eine vollständige Zeitleiste der dokumentierten Schwachstellen, einschließlich CVE-Nummern, sofern diese vergeben wurden.
2008: Veraltete RFID-Chiffre geknackt
Forscher der Radboud University Nijmegen haben die in veralteten RFID-Chips verwendete proprietäre 48-Bit-Chiffre per Reverse Engineering entschlüsselt und bewiesen, dass diese Karten in wenigen Minuten geklont werden können. Dies betraf Millionen von Zugangskontrollsystemen weltweit. Obwohl dies seit über 17 Jahren öffentlich bekannt ist, sind veraltete RFID-Chips, die diese geknackte Chiffre verwenden, noch heute in Hotelschließsystemen im aktiven Einsatz. Jede Unterkunft, die diese Chips noch einsetzt, arbeitet auf einem kryptografischen Fundament, das seit 2008 öffentlich gebrochen ist.
2012: Großer Hack von Hotelschlössern (4-5 Millionen Zimmer)
Der Sicherheitsforscher Cody Brocious demonstrierte, dass ein weit verbreitetes Hotelschlossmodell, das weltweit in 4 bis 5 Millionen Hotelzimmern installiert ist, mit einem 50 $ teuren Arduino-Gerät geöffnet werden konnte, das in den DC-Anschluss an der Unterseite des Schlosses gesteckt wurde. Der Angriff umging die Schlüsselkarte vollständig, indem er eine Firmware-Schwachstelle ausnutzte, die den Speicherinhalt des Schlosses, einschließlich des Master-Schlüssels, preisgab. Die erste Reaktion des Schlossherstellers bestand darin, Plastikabdeckungen für die Anschlüsse zu verschicken, anstatt Firmware-Updates herauszugeben.
2024 (März): Große Schwachstelle in Hotelschlössern (3+ Millionen Schlösser)
Die Forscher Ian Carroll und Lennert Wouters deckten eine große Schwachstelle bei Hotelschlössern auf, die 3 Millionen oder mehr Schlösser eines führenden Schlossherstellers betrifft, welche in über 13.000 Unterkünften in 131 Ländern im Einsatz sind. Der Angriff erfordert lediglich eine abgelaufene Schlüsselkarte aus einem beliebigen Zimmer der Zielunterkunft sowie ein 200 $ teures RFID-Klongrät. Der Angreifer erstellt zwei gefälschte Karten, die jede Tür in der Unterkunft entriegeln, einschließlich verriegelter Türen. Zum Zeitpunkt der Offenlegung waren nur 36 % der betroffenen Schlösser gepatcht.
2024 (August): Hardware-Backdoor in RFID-Chips von Drittanbietern
Sicherheitsforscher entdeckten eine Backdoor auf Hardware-Ebene in einem weit verbreiteten RFID-Chip eines Drittanbieters. Der Backdoor-Schlüssel kann in etwa zwei Minuten per Brute-Force geknackt werden, was vollen Lese-/Schreibzugriff auf alle Daten des Chips gewährt. Diese Chips werden in Hotelkartensystemen in den USA, Europa, China und Indien verwendet. Da die Backdoor im Silizium selbst existiert, kann kein Firmware-Update sie beheben. Betroffene Karten müssen physisch ausgetauscht werden.
2025 (Mai): Fälschung von Master-Schlüsseln für Hotelschlösser
Eine von Sicherheitsforschern dokumentierte Schwachstelle zeigt, dass bestimmte Hotelschlösser Kartendaten im Klartext auf veralteten RFID-Chips speichern. Ein Angreifer mit Zugang zu einer einzigen Gästezimmerkarte kann die Daten extrahieren und eine Master-Schlüsselkarte fälschen, die Zugang zu jedem Zimmer in der Unterkunft gewährt. Die Behebung erfordert einen vollständigen Systemaustausch, da die Schwachstelle aus der Kombination von Klartextspeicherung auf einem kryptografisch geknackten Chip resultiert.
Verschlüsselung von Hotelkarten: Was Gästezimmer wirklich schützt
AES-128 kann bei korrekt konfiguriertem Chip und Leser eine starke Authentifizierung unterstützen. Die Verschlüsselung allein belegt kein unüberwindbares Karten- oder Hotelsystem. Sicherheit hängt auch von Schlüsselverwaltung, Berechtigungen, Firmware, Leserimplementierung und physischem Schutz ab. Prüfen Sie den gesamten Aufbau mit dem Schließsystemanbieter.
| Chip | Verschlüsselung | Schlüssellänge | Status (2026) | Bekannte Angriffe |
|---|---|---|---|---|
| Magnetstreifen | Keine | N/A | Veraltet | Triviales Klonen (20 $) |
| Veralteter RFID-Chip | Proprietary legacy cipher | 48-Bit | Geknackt seit 2008 | Schlüsselwiederherstellung in Sekunden |
| Nur-Passwort-RFID-Chip | Keine (nur Passwort) | 32-Bit-Passwort | Minimale Sicherheit | Brute-Force machbar |
| 3DES-verschlüsselter RFID-Chip | 3DES | 112-Bit | Abhängig von Gerät, Anbieter und Konfiguration | Abhängig von der gesamten Implementierung |
| AES-128 RFID (Gen 1) | AES-128 / 3DES | 128-Bit | Abhängig von Gerät, Anbieter und Konfiguration | Abhängig von der gesamten Implementierung |
| AES-128 RFID (Gen 2) | AES-128 | 128-Bit | Abhängig von Gerät, Anbieter und Konfiguration | Abhängig von der gesamten Implementierung |
| AES-128 RFID (Gen 3) | AES-128 | 128-Bit | Abhängig von Gerät, Anbieter und Konfiguration | Abhängig von der gesamten Implementierung |
AES-128-RFID: Was am gesamten System zu prüfen ist
AES ist in NIST FIPS 197 spezifiziert. Das ist ein Algorithmusstandard, keine pauschale Zertifizierung des Chips oder der Hotelinstallation. Gegenseitige Authentifizierung und Distanzprüfung müssen vom gewählten Chip, Leser und der Konfiguration unterstützt werden; sie gehören nicht automatisch zu jeder AES-128-Karte.
AES-128 kann bei korrekt konfiguriertem Chip und Leser eine starke Authentifizierung unterstützen. Die Verschlüsselung allein belegt kein unüberwindbares Karten- oder Hotelsystem. Sicherheit hängt auch von Schlüsselverwaltung, Berechtigungen, Firmware, Leserimplementierung und physischem Schutz ab. Prüfen Sie den gesamten Aufbau mit dem Schließsystemanbieter.
Schwachstellen bei Hotelkarten 2026: Welche Ausrüstung Angreifer nutzen
Abhängig von Chip und System; ältere Medien können kopierbar sein, korrekt authentifizierte Medien bieten stärkeren Schutz.
| Angriffswerkzeug | Kosten | Ziel | Erforderliche Kenntnisse |
|---|---|---|---|
| MSR-Lese-/Schreibgerät | 20 $ - 100 $ | Magnetstreifenkarten | Minimal (Plug-and-Play) |
| Flipper Zero | 170 $ | Niederfrequenz-RFID, teilweise NFC | Gering bis moderat |
| RFID-Klongrät | 200 $ - 400 $ | Veraltete RFID-Chips, Exploits für Hotelschlösser | Moderat |
| Vollständiges Angriffs-Kit für veraltetes RFID | 300 $ - 500 $ | Jedes veraltet verschlüsselte System | Moderat |
| AES-128 RFID-Angriff | N/A | N/A | Abhängig von der gesamten Implementierung |
Kostenvergleich Magnetstreifen vs. RFID im Hotel: Die Wirtschaftlichkeit der Migration
Kosten sind der am häufigsten genannte Grund, warum Hotels die Migration von Magnetstreifen- auf RFID-Kartensysteme hinauszögern. Ein Magnetstreifenschloss kostet typischerweise 25 $ bis 50 $ pro Tür, während ein RFID-Schloss je nach Hersteller und Funktionsumfang zwischen 150 $ und 600 $ pro Tür liegt. Für ein Hotel mit 200 Zimmern beträgt die Hardware-Differenz etwa 25.000 $ bis 110.000 $. Dieser Vergleich ignoriert jedoch die Kosten für Sicherheitsvorfälle, Versicherungen und betriebliche Einsparungen.
| Kostenfaktor | Magnetstreifen | RFID |
|---|---|---|
| Schloss-Hardware (pro Tür) | 25 $ - 50 $ | 150 $ - 600 $ |
| Kartenkosten (pro Stück) | 0,10 $ - 0,30 $ | 0,30 $ - 2,00 $ |
| Kartenersatzquote | Hoch (Entmagnetisierung, Verschleiß) | Niedrig (kein Kontaktverschleiß) |
| Mobile Key-Fähigkeit | Nicht möglich | NFC-fähige Optionen verfügbar |
| Auswirkung auf Versicherungsprämien | Steigend (bekannte Schwachstelle) | Günstig (moderne Sicherheit) |
| Haftungsrisiko | Hoch (Risiko der Verkehrssicherungspflicht) | Reduziert (nachgewiesene Sorgfaltspflicht) |
| Gästeerlebnis | Häufige Fehler beim Durchziehen | Tap-and-Go, Smartphone-Option |
Die versteckten Kosten des Nichtshandelns
Im Jahr 2022 sah sich eine Hotelkette mit Vergleichszahlungen von über 2 Millionen Dollar konfrontiert, nachdem eine Serie von Zimmerdiebstählen auf geklonte Magnetstreifenkarten zurückgeführt wurde. Die Unterkunft verzeichnete zudem einen geschätzten Rückgang der Buchungen um 15 % infolge der Medienberichterstattung über die Vorfälle. Versicherungsgesellschaften beziehen Zugangskontrolltechnologien zunehmend in ihre Risikoprüfung für Beherbergungsbetriebe ein. Hotels, die Schließsysteme mit dokumentierten, ungepatchten Schwachstellen verwenden, können mit Fahrlässigkeitsklagen im Rahmen der Verkehrssicherungspflicht konfrontiert werden, wenn das Eigentum oder die Sicherheit eines Gastes gefährdet wird.
Sicherheit von RFID-Chips: Warum nicht alle RFID-Karten gleich sind
Die Migration von Magnetstreifen zu RFID ist notwendig, aber nicht ausreichend. Die Bezeichnung RFID deckt ein breites Spektrum an Sicherheitsniveaus ab, und einige RFID-Chips sind fast so anfällig wie Magnetstreifen. Der veraltete RFID-Chip, der am weitesten verbreitete RFID-Chip in Hotelschlössern, verwendet eine proprietäre 48-Bit-Chiffre, die seit 2008 öffentlich geknackt ist. Ein Hotel, das von Magnetstreifen auf einen veralteten RFID-Chip aufrüstet, hat zwar die Haltbarkeit und den Komfort verbessert, aber die Sicherheit gegen einen motivierten Angreifer nicht nennenswert erhöht.
Für neue Installationen ist eine dokumentierte, unterstützte Sicherheitskonfiguration mit authentifizierten Medien und aktueller Firmware festzulegen. 3DES sollte nicht als allgemeiner aktueller Mindeststandard gelten: NIST zog seine TDEA-Empfehlung zum 1. Januar 2024 zurück. Bestätigen Sie Chip, Protokoll und Kryptografierichtlinie einschließlich älterer Kompatibilitätsmodi mit dem Systemanbieter.
Sind RFID-Hotelkarten sicher?
AES-128 kann bei korrekt konfiguriertem Chip und Leser eine starke Authentifizierung unterstützen. Die Verschlüsselung allein belegt kein unüberwindbares Karten- oder Hotelsystem. Sicherheit hängt auch von Schlüsselverwaltung, Berechtigungen, Firmware, Leserimplementierung und physischem Schutz ab. Prüfen Sie den gesamten Aufbau mit dem Schließsystemanbieter.
Hotels sollten ihrem Schlossanbieter drei spezifische Fragen stellen: (1) Welcher Chip befindet sich in unseren Schlüsselkarten? (2) Welches Verschlüsselungsprotokoll ist aktiv? (3) Sind veraltete Kompatibilitätsmodi deaktiviert? Wenn der Anbieter diese Fragen nicht klar beantworten kann, ist das an sich schon ein Sicherheitsrisiko.
Migrationsleitfaden: Von Magnetstreifen- zu RFID-Hotelkarten
Für Unterkünfte, die noch mit Magnetstreifen oder veralteten RFID-Chips arbeiten, sollte die Migration zu einem modernen RFID-System als Sicherheits-Upgrade mit einem definierten Zeitplan behandelt werden und nicht als optionales Zukunftsprojekt. Etwa 74 % der Hotels weltweit haben bereits RFID-Systeme implementiert. Kein großer Schlosshersteller entwickelt mehr neue Produkte, die ausschließlich auf Magnetstreifen basieren. Die verbleibenden 26 % der Unterkünfte sehen sich mit steigenden Sicherheitsrisiken, zunehmender Prüfung durch Versicherungen und wachsenden Erwartungen der Gäste an kontaktlosen Zugang konfrontiert.
Schritt 1: Überprüfen Sie Ihr aktuelles System
Identifizieren Sie den genauen Chip und die Verschlüsselung in Ihren aktuellen Schlüsselkarten. Ihr Schlossanbieter oder Kartenlieferant kann dies bestätigen. Wenn Sie veraltete RFID-Chips mit einer 48-Bit-Chiffre verwenden, arbeiten Sie unabhängig von der Schlossmarke mit einer geknackten Kryptografie.
Schritt 2: Spezifizieren Sie AES-128 RFID (zweite oder neueste Generation)
Verlangen Sie bei der Evaluierung von RFID-Schließsystemen eine AES-128-Verschlüsselung mit gegenseitiger Authentifizierung. Akzeptieren Sie keine veralteten RFID-Chips als Standard. Die meisten großen Schlossanbieter bieten AES-128-kompatible Systeme an.
Schritt 3: Phasenweise Einführung
Die meisten Schlossanbieter unterstützen eine phasenweise Migration, bei der neue RFID-Schlösser etagenweise neben bestehenden Systemen installiert werden. Dies reduziert die Vorabkosten und minimiert Betriebsunterbrechungen. Priorisieren Sie hochwertige Bereiche: Suiten, Executive-Etagen und alle Zimmer, die von öffentlichen Fluren aus zugänglich sind.
Schritt 4: Konfiguration überprüfen
Bestätigen Sie nach der Installation mit dem Anbieter, dass die gegenseitige AES-128-Authentifizierung aktiv ist, dass veraltete/abwärtskompatible Modi deaktiviert sind und dass die Firmware auf dem neuesten Stand ist. Fordern Sie eine Dokumentation dieser Einstellungen an.
Schritt 5: Ein Update-Protokoll etablieren
Der Vorfall mit der Schwachstelle bei Hotelschlössern im Jahr 2024 hat gezeigt, dass selbst moderne Schließsysteme Firmware-Updates benötigen. Etablieren Sie einen Prozess, um Sicherheits-Patches des Anbieters innerhalb eines definierten Zeitrahmens anzuwenden, und nicht als unbestimmte Zukunftsaufgabe.
Branchentrend: Wohin sich die Sicherheit von Hotelkarten entwickelt
Hotels können authentifizierte RFID-Karten, mobile Schlüssel per NFC oder Bluetooth sowie hybride Zugänge kombinieren. AES-128 steht nur zur Verfügung, wenn der gewählte Chip und das System diese Konfiguration unterstützen; die Frequenz allein bestimmt nicht die Sicherheit. Prüfen Sie das unterstützte Kartenformat und die mobile Technik für das konkrete Hotel. Magnetstreifen bleiben eine ältere Zugangslösung.
Die Akzeptanz von Mobile Keys nimmt zu, hat physische Karten jedoch nicht ersetzt. Die Nutzungsraten der Gäste variieren je nach Markt, und Hotels benötigen physische Backup-Karten für Gäste ohne kompatible Smartphones, für Gruppen-Check-ins und als Zweitkarten. Die physische Hotel-Schlüsselkarte bleibt eine wesentliche Infrastruktur, und die Sicherheit dieser Karte hängt von der darin enthaltenen Chip-Technologie ab.
Häufig gestellte Fragen
Wie funktionieren Hotel-Schlüsselkarten?
Hotel-Schlüsselkarten speichern einen digitalen Berechtigungsnachweis, den das Türschloss liest und verifiziert. Magnetstreifenkarten kodieren diese Daten auf einem magnetisierten Streifen, den das Schloss durch physisches Durchziehen liest. RFID-Karten speichern verschlüsselte Daten auf einem Mikrochip, der drahtlos mit dem Schlossleser kommuniziert, wenn er in einem Abstand von wenigen Zentimetern gehalten wird. Das Schloss gleicht den Berechtigungsnachweis mit seiner autorisierten Zugangsliste ab und gewährt oder verweigert den Zutritt. Moderne RFID-Systeme verwenden eine Challenge-Response-Authentifizierung, bei der sich Karte und Schloss vor dem Öffnen gegenseitig verifizieren.
Wie klont man eine Hotelkarte?
Abhängig von Chip und System; ältere Medien können kopierbar sein, korrekt authentifizierte Medien bieten stärkeren Schutz.
Was war die große Schwachstelle bei Hotelschlössern im Jahr 2024?
Im März 2024 deckten die Forscher Ian Carroll und Lennert Wouters eine kritische Schwachstelle in einem weit verbreiteten Hotelschließsystem eines großen Schlossherstellers auf. Sie betrifft 3 Millionen oder mehr Schlösser in über 13.000 Unterkünften in 131 Ländern. Ein Angreifer benötigt lediglich eine abgelaufene Schlüsselkarte der Zielunterkunft und ein 200 $ teures RFID-Klongrät, um zwei gefälschte Karten zu erstellen, die jede Tür im Hotel öffnen, einschließlich verriegelter Zimmer. Zum Zeitpunkt der Offenlegung hatten nur 36 % der betroffenen Unterkünfte den Patch angewendet.
Was ist die sicherste Hotel-Schlüsselkarte?
AES ist in NIST FIPS 197 spezifiziert. Das ist ein Algorithmusstandard, keine pauschale Zertifizierung des Chips oder der Hotelinstallation. Gegenseitige Authentifizierung und Distanzprüfung müssen vom gewählten Chip, Leser und der Konfiguration unterstützt werden; sie gehören nicht automatisch zu jeder AES-128-Karte.
Sollten Hotels noch Magnetstreifenkarten verwenden?
Nein. Magnetstreifenkarten bieten keinerlei Verschlüsselung, lassen sich in Sekunden für unter 100 $ klonen und setzen Hotels im Falle eines Sicherheitsvorfalls Haftungsansprüchen im Rahmen der Verkehrssicherungspflicht aus. Kein großer Schlosshersteller entwickelt mehr neue Systeme, die nur auf Magnetstreifen basieren. Versicherungsgesellschaften beziehen Zugangskontrolltechnologien zunehmend in ihre Risikoprüfung ein. Hotels, die noch Magnetstreifen verwenden, sollten die Migration zu RFID als dringendes Sicherheitsprojekt behandeln und nicht als zukünftige Überlegung.
Sind Flipper Zero-Angriffe auf Hotelkarten real?
Flipper Zero kann einige unterstützte ältere Zutrittsmedien lesen oder emulieren. Daraus folgt weder eine Verwundbarkeit jedes Hotelsystems noch vollständiger Schutz durch ein AES-Etikett. Prüfen Sie tatsächlichen Chip, aktive Authentifizierung, Schlüssel, Leserfirmware und Sicherheitsmeldungen mit dem Anbieter.
Über PrintPlast
PrintPlast ist ein Hersteller von RFID-Hotelkarten, Holz-Schlüsselkarten und Zugangskontrollmedien, der Hotels in über 80 Ländern beliefert. Wir liefern Schlüsselkarten, die mit allen gängigen Hotelschließsystemen kompatibel sind, in Chiptypen von 3DES-verschlüsseltem RFID bis hin zu AES-128 der neuesten Generation. Eine detaillierte Aufschlüsselung der Preise für Schlüsselkarten finden Sie in unserem Kostenleitfaden für Hotel-Schlüsselkarten.
Verbessern Sie die Sicherheit Ihrer Hotel-Schlüsselkarten
Egal, ob Sie von Magnetstreifen migrieren oder von veraltetem RFID auf AES-128 der neuesten Generation aufrüsten, PrintPlast kann Ihnen Schlüsselkarten liefern, die auf Ihr Schließsystem abgestimmt sind und das von Ihrer Unterkunft benötigte Verschlüsselungsniveau bieten.
Kontakt: info@printplast.com
Verwandte Artikel: Mobile Key vs. Schlüsselkarte · Einführung von Holz-Schlüsselkarten · Warum Schlüsselkarten nicht mehr funktionieren