Última atualização: fevereiro de 2026
Os valores e exemplos de implementação apresentados neste artigo referem-se à comparação de fevereiro de 2026, não à disponibilidade atual nem a um desempenho garantido. Os custos e a vida útil dos cartões são indicativos e variam consoante o fornecedor, a construção e a utilização. Confirme junto do fornecedor relevante o suporte atual dos dispositivos, a participação dos estabelecimentos e os orçamentos.
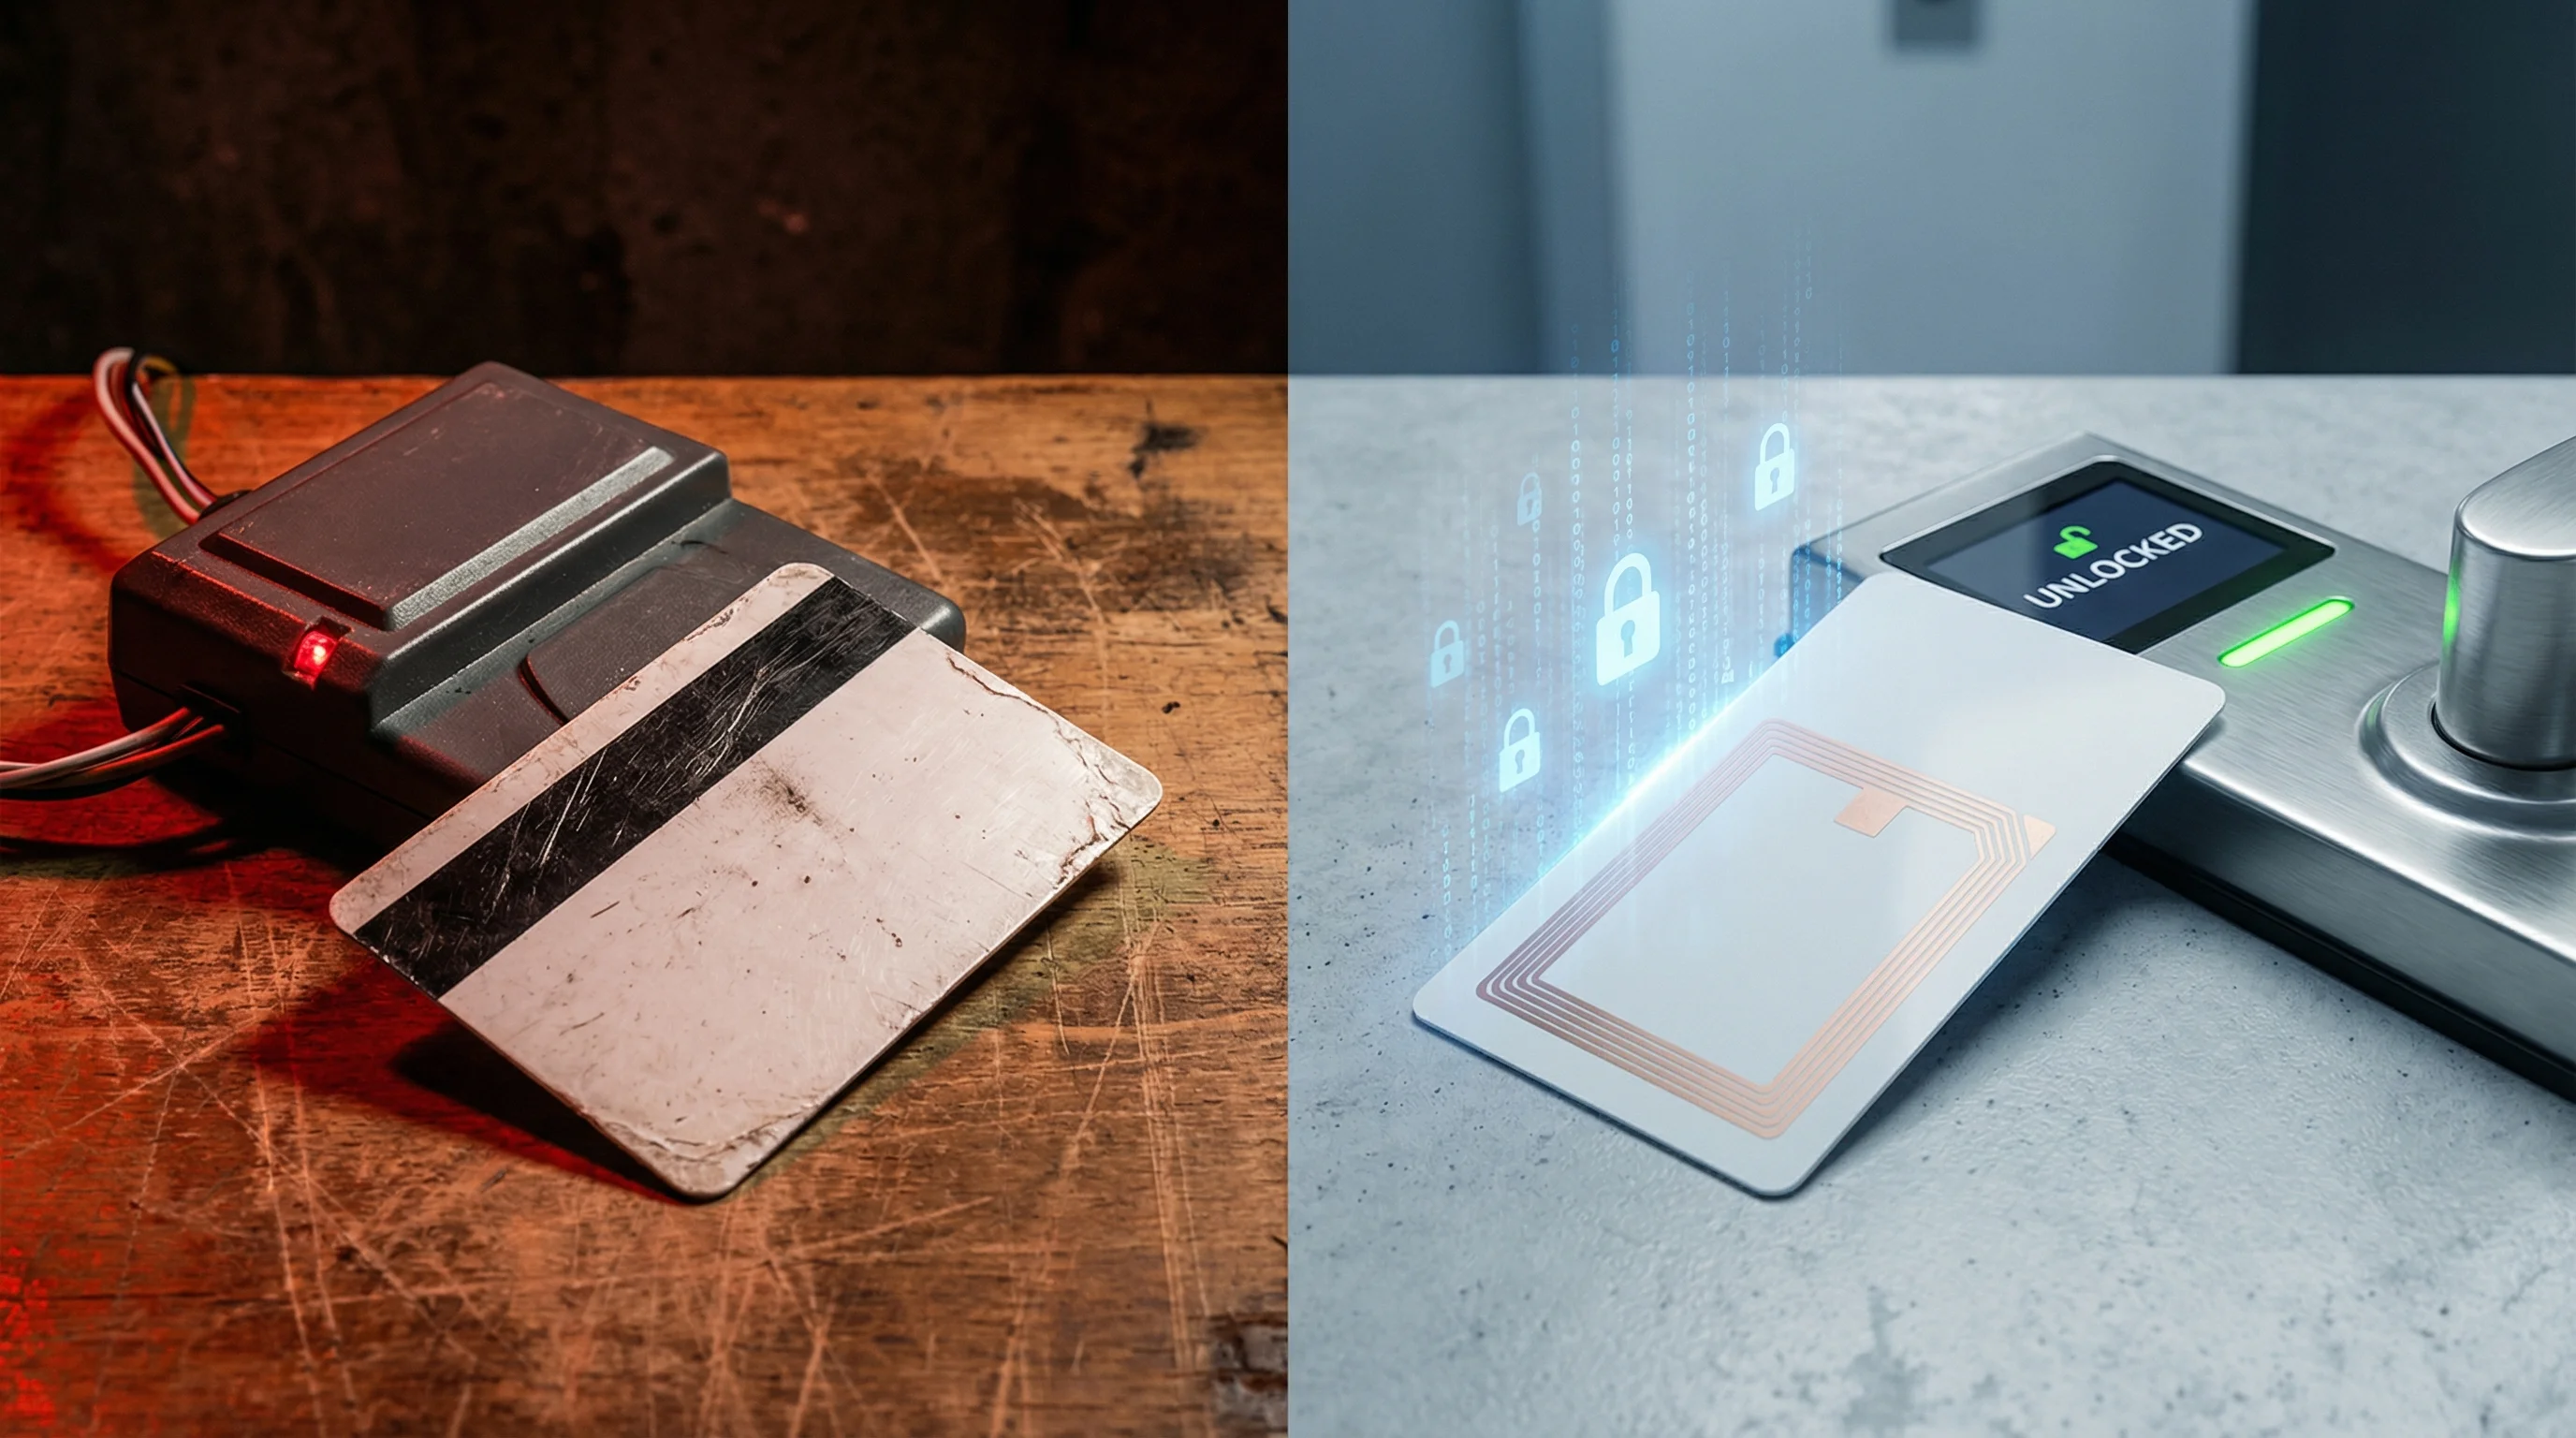
A diferença de segurança entre cartões-chave de hotel RFID e de banda magnética já não é motivo de debate. Os cartões de banda magnética armazenam dados em texto simples sobre partículas ferromagnéticas, sem qualquer encriptação, o que permite cloná-los em menos de 30 segundos com equipamento que pode custar apenas $20. Os cartões-chave RFID que operam a 13,56 MHz armazenam dados em microchips de silício com encriptação em várias camadas, autenticação mútua e proteções contra clonagem. No entanto, nem todos os chips RFID são equivalentes, e várias vulnerabilidades de grande repercussão também expuseram falhas críticas nas normas RFID mais antigas.
Este artigo apresenta uma comparação técnica das duas tecnologias, documenta todas as principais vulnerabilidades dos cartões-chave de hotel até 2026 e propõe uma estrutura clara de migração para estabelecimentos que ainda utilizam sistemas de banda magnética.
Cartão-chave de hotel RFID vs banda magnética: como funciona a tecnologia
Os cartões de banda magnética codificam dados numa faixa de partículas ferromagnéticas organizadas em três pistas. Os dados são estáticos, não estão encriptados e podem ser lidos por qualquer dispositivo com uma cabeça de leitura magnética. Os cartões-chave RFID de hotel utilizam um microchip de silício alimentado pelo campo eletromagnético do leitor da fechadura, que opera a 13,56 MHz (ISO 14443-A). O chip comunica por ondas de rádio através de protocolos encriptados de desafio-resposta e, nas implementações modernas, os dados mudam em cada sessão de autenticação.
| Característica | Banda magnética | RFID (13,56 MHz) |
|---|---|---|
| Armazenamento de dados | Partículas ferromagnéticas (texto simples) | Microchip de silício (dados encriptados) |
| Encriptação | Nenhuma | AES-128, 3DES ou cifra antiga de 48 bits (varia consoante o chip) |
| Autenticação | Nenhuma (dados apenas de leitura) | Autenticação mútua (cartão e leitor verificam-se mutuamente) |
| Dificuldade de clonagem | Trivial (leitor de $20, <30 segundos) | Depende do chip e do sistema; as credenciais antigas podem ser clonáveis, enquanto as credenciais autenticadas e corretamente configuradas oferecem uma proteção mais forte. |
| Tipo de contacto | Passagem pelo leitor (contacto físico) | Sem contacto (proximidade) |
| Durabilidade | Degrada-se com a utilização, desmagnetiza-se perto de telemóveis | Resistência específica de cada chip; confirme a ficha técnica e as condições de funcionamento |
| Suporte de chave móvel | Não é possível | Com NFC (acesso por smartphone) |
| Norma | ISO 7811 | ISO 14443-A |
É possível clonar cartões-chave de hotel?
Depende do chip e do sistema; as credenciais antigas podem ser clonáveis, enquanto as credenciais autenticadas e corretamente configuradas oferecem uma proteção mais forte.
Clonagem de cartões de banda magnética
Um leitor/gravador de banda magnética comprado online por $20 a $100 pode ler, armazenar e duplicar os dados de qualquer cartão-chave de hotel de banda magnética. Todo o processo demora menos de 30 segundos e não exige conhecimentos técnicos para além de ligar um dispositivo USB. Não se trata de uma hipótese teórica. Grupos organizados que praticam furtos em quartos utilizam cartões de banda magnética clonados há mais de uma década, e um ataque de 2012 a um sistema de fechaduras de hotel amplamente instalado demonstrou que era possível abrir 4 a 5 milhões de quartos com um dispositivo baseado em Arduino de $50, explorando vulnerabilidades nas portas de ligação das fechaduras de banda magnética.
Clonagem RFID: o chip faz a diferença
O AES-128 pode permitir uma autenticação robusta das credenciais quando o chip e o leitor escolhidos estão corretamente configurados. A cifra, por si só, não demonstra que um cartão ou um sistema de hotel seja inviolável. A segurança também depende da gestão de chaves, das permissões, do firmware, da implementação do leitor e da segurança física. Verifique a configuração completa com o fornecedor do sistema de fechaduras.
Ataques a cartões-chave de hotel: todas as principais vulnerabilidades (2008-2026)
A segurança dos cartões-chave de hotel foi comprometida repetidamente ao longo dos últimos 17 anos. Todos os principais incidentes têm origem no armazenamento de dados em texto simples (banda magnética), em encriptação comprometida (chips RFID antigos com uma cifra proprietária de 48 bits) ou em falhas de implementação no firmware das fechaduras. Segue-se uma cronologia completa das vulnerabilidades documentadas, incluindo os números CVE quando atribuídos.
2008: cifra RFID antiga comprometida
Investigadores da Radboud University Nijmegen recorreram à engenharia inversa para analisar a cifra proprietária de 48 bits utilizada em chips RFID antigos, demonstrando que estes cartões podiam ser clonados em minutos. A descoberta afetou milhões de sistemas de controlo de acesso em todo o mundo. Apesar de esta informação ser pública há mais de 17 anos, os chips RFID antigos que utilizam esta cifra comprometida continuam a ser usados em sistemas de fechaduras de hotel. Qualquer estabelecimento que ainda utilize estes chips assenta numa base criptográfica publicamente comprometida desde 2008.
2012: ataque de grande escala a fechaduras de hotel (4-5 milhões de quartos)
O investigador de segurança Cody Brocious demonstrou que um modelo de fechadura de hotel amplamente utilizado, instalado em 4 a 5 milhões de quartos em todo o mundo, podia ser aberto com um dispositivo Arduino de $50 inserido na porta DC situada na parte inferior da fechadura. O ataque contornava completamente o cartão-chave ao explorar uma vulnerabilidade de firmware que expunha o conteúdo da memória da fechadura, incluindo a chave mestra. A resposta inicial do fabricante foi enviar tampas de plástico para as portas de ligação, em vez de disponibilizar atualizações de firmware.
2024 (março): vulnerabilidade de grande escala em fechaduras de hotel (3+ milhões de fechaduras)
Os investigadores Ian Carroll e Lennert Wouters divulgaram uma vulnerabilidade de grande escala em fechaduras de hotel que afetava 3 milhões ou mais de fechaduras de um fabricante líder, instaladas em mais de 13 000 estabelecimentos de 131 países. O ataque requer apenas um cartão-chave expirado de qualquer quarto do estabelecimento visado e um dispositivo de clonagem RFID de $200. O atacante cria dois cartões falsificados que abrem qualquer porta do estabelecimento, incluindo portas com o ferrolho de segurança acionado. No momento da divulgação, apenas 36% das fechaduras afetadas tinham recebido a correção.
2024 (agosto): porta traseira no hardware de um chip RFID de terceiros
Investigadores de segurança descobriram uma porta traseira ao nível do hardware num chip RFID de terceiros amplamente utilizado. A chave da porta traseira pode ser descoberta por força bruta em aproximadamente dois minutos, permitindo acesso completo de leitura e escrita a todos os dados do chip. Estes chips são utilizados em sistemas de cartões-chave de hotel nos Estados Unidos, na Europa, na China e na Índia. Como a porta traseira existe no silício, nenhuma atualização de firmware a pode corrigir. Os cartões afetados têm de ser fisicamente substituídos.
2025 (maio): falsificação de cartão-chave mestre de fechaduras de hotel
Uma vulnerabilidade documentada por investigadores de segurança revela que determinadas fechaduras de hotel armazenam os dados dos cartões em texto simples em chips RFID antigos. Um atacante com acesso a um único cartão-chave de um quarto de hóspedes pode extrair os dados e falsificar um cartão-chave mestre que permite aceder a todos os quartos do estabelecimento. A correção exige a substituição integral do sistema, porque a vulnerabilidade resulta da combinação do armazenamento em texto simples com um chip cuja criptografia está comprometida.
Encriptação dos cartões-chave de hotel: o que protege realmente os quartos dos hóspedes
O AES-128 pode permitir uma autenticação robusta das credenciais quando o chip e o leitor escolhidos estão corretamente configurados. A cifra, por si só, não demonstra que um cartão ou um sistema de hotel seja inviolável. A segurança também depende da gestão de chaves, das permissões, do firmware, da implementação do leitor e da segurança física. Verifique a configuração completa com o fornecedor do sistema de fechaduras.
| Chip | Encriptação | Comprimento da chave | Estado (2026) | Ataques conhecidos |
|---|---|---|---|---|
| Banda magnética | Nenhuma | Não aplicável | Obsoleta | Clonagem trivial ($20) |
| Chip RFID antigo | Cifra proprietária antiga | 48 bits | Cifra comprometida desde 2008 | Recuperação da chave em segundos |
| Chip RFID protegido apenas por palavra-passe | Nenhuma (apenas palavra-passe) | Palavra-passe de 32 bits | Segurança mínima | Ataque por força bruta viável |
| Chip RFID com encriptação 3DES | 3DES | 112 bits | Depende do dispositivo, do fornecedor e da configuração | Depende da implementação completa |
| AES-128 RFID (1.ª geração) | AES-128 / 3DES | 128 bits | Depende do dispositivo, do fornecedor e da configuração | Depende da implementação completa |
| AES-128 RFID (2.ª geração) | AES-128 | 128 bits | Depende do dispositivo, do fornecedor e da configuração | Depende da implementação completa |
| AES-128 RFID (3.ª geração) | AES-128 | 128 bits | Depende do dispositivo, do fornecedor e da configuração | Depende da implementação completa |
AES-128 RFID: o que verificar no sistema completo
O AES está especificado na NIST FIPS 197. Trata-se de uma norma para o algoritmo, não de uma certificação geral do chip ou da instalação do hotel. A autenticação mútua e as funções de verificação de proximidade têm de ser suportadas pelo chip, pelo leitor e pela configuração escolhidos; não são características automáticas de todos os cartões AES-128.
O AES-128 pode permitir uma autenticação robusta das credenciais quando o chip e o leitor escolhidos estão corretamente configurados. A cifra, por si só, não demonstra que um cartão ou um sistema de hotel seja inviolável. A segurança também depende da gestão de chaves, das permissões, do firmware, da implementação do leitor e da segurança física. Verifique a configuração completa com o fornecedor do sistema de fechaduras.
Vulnerabilidades dos cartões-chave de hotel em 2026: que equipamento utilizam os atacantes
Depende do chip e do sistema; as credenciais antigas podem ser clonáveis, enquanto as credenciais autenticadas e corretamente configuradas oferecem uma proteção mais forte.
| Ferramenta de ataque | Custo | Alvo | Conhecimentos necessários |
|---|---|---|---|
| Leitor/gravador MSR | $20 - $100 | Cartões de banda magnética | Mínimos (ligar e utilizar) |
| Flipper Zero | $170 | RFID de baixa frequência, algumas tecnologias NFC | Baixos a moderados |
| Dispositivo de clonagem RFID | $200 - $400 | Chips RFID antigos, exploração de vulnerabilidades em fechaduras de hotel | Moderados |
| Conjunto completo de ferramentas de ataque a RFID antigo | $300 - $500 | Qualquer sistema com encriptação antiga | Moderados |
| Ataque a RFID AES-128 | Não aplicável | Não aplicável | Depende da implementação completa |
Comparação de custos de banda magnética e RFID em hotéis: aspetos económicos da migração
O custo é a razão mais frequentemente invocada pelos hotéis para adiar a migração de sistemas de cartões-chave de banda magnética para RFID. Uma fechadura de banda magnética custa normalmente $25 a $50 por porta, enquanto uma fechadura RFID custa entre $150 e $600 por porta, consoante o fabricante e as funcionalidades. Num hotel de 200 quartos, a diferença no custo do hardware é de aproximadamente $25 000 a $110 000. No entanto, esta comparação ignora o custo dos incidentes de segurança, dos seguros e as poupanças operacionais.
| Fator de custo | Banda magnética | RFID |
|---|---|---|
| Hardware da fechadura (por porta) | $25 - $50 | $150 - $600 |
| Custo do cartão (por unidade) | $0,10 - $0,30 | $0,30 - $2,00 |
| Taxa de substituição de cartões | Elevada (desmagnetização, desgaste) | Baixa (sem desgaste por contacto) |
| Possibilidade de chave móvel | Não é possível | Existem opções com NFC |
| Impacto no prémio de seguro | Crescente (vulnerabilidade conhecida) | Favorável (segurança moderna) |
| Exposição a responsabilidade civil | Elevada (risco de responsabilidade pela segurança das instalações) | Reduzida (diligência devida demonstrada) |
| Experiência do hóspede | Falhas frequentes na passagem do cartão pelo leitor | Aproximar o cartão e entrar, opção de smartphone |
O custo oculto da inação
Em 2022, uma cadeia hoteleira teve de celebrar acordos de indemnização superiores a $2 milhões depois de uma série de furtos em quartos ter sido associada a cartões-chave de banda magnética clonados. O estabelecimento registou também uma quebra estimada de 15% nas reservas após a cobertura mediática dos incidentes. As seguradoras têm cada vez mais em conta a tecnologia de controlo de acesso nas suas decisões de subscrição de seguros para estabelecimentos hoteleiros. Os hotéis que utilizam sistemas de fechaduras com vulnerabilidades documentadas e não corrigidas podem enfrentar pedidos de indemnização por negligência ao abrigo da legislação sobre responsabilidade pela segurança das instalações, se os bens ou a segurança de um hóspede forem comprometidos.
Segurança dos chips RFID: por que motivo nem todos os cartões RFID são iguais
Migrar da banda magnética para RFID é necessário, mas não suficiente. A designação RFID abrange um vasto leque de níveis de segurança, e alguns chips RFID são quase tão vulneráveis como a banda magnética. O chip RFID antigo, o chip RFID mais utilizado em fechaduras de hotel, usa uma cifra proprietária de 48 bits publicamente comprometida desde 2008. Um hotel que passa da banda magnética para um chip RFID antigo melhora a durabilidade e a comodidade, mas não melhora de forma significativa a segurança perante um atacante determinado.
Para novas instalações, especifique uma configuração de segurança documentada e suportada, com credenciais autenticadas e firmware atualizado. Não apresente o 3DES como um requisito mínimo geral atualmente válido: o NIST retirou a sua recomendação TDEA em 1 de janeiro de 2024. Confirme com o fornecedor do sistema o chip, o protocolo e a política criptográfica aprovados, incluindo quaisquer modos de compatibilidade com tecnologias antigas.
Os cartões-chave RFID de hotel são seguros?
O AES-128 pode permitir uma autenticação robusta das credenciais quando o chip e o leitor escolhidos estão corretamente configurados. A cifra, por si só, não demonstra que um cartão ou um sistema de hotel seja inviolável. A segurança também depende da gestão de chaves, das permissões, do firmware, da implementação do leitor e da segurança física. Verifique a configuração completa com o fornecedor do sistema de fechaduras.
Os hotéis devem colocar três perguntas concretas ao fornecedor das fechaduras: (1) Que chip está nos nossos cartões-chave? (2) Que protocolo de encriptação está ativo? (3) Os modos de compatibilidade com tecnologias antigas estão desativados? Se o fornecedor não conseguir responder claramente a estas perguntas, isso constitui, por si só, um motivo de preocupação quanto à segurança.
Guia de migração: da banda magnética para cartões-chave RFID de hotel
Nos estabelecimentos que ainda utilizam banda magnética ou chips RFID antigos, a migração para um sistema RFID moderno deve ser tratada como uma atualização de segurança com um calendário definido, e não como um projeto futuro opcional. Aproximadamente 74% dos hotéis em todo o mundo já implementaram sistemas RFID. Nenhum dos principais fabricantes de fechaduras está a desenvolver novos produtos exclusivamente de banda magnética. Os restantes 26% dos estabelecimentos enfrentam um risco de segurança crescente, maior escrutínio das seguradoras e expectativas cada vez mais elevadas dos hóspedes quanto ao acesso sem contacto.
Passo 1: auditar o sistema atual
Identifique exatamente o chip e a encriptação dos cartões-chave atuais. O fornecedor das fechaduras ou dos cartões pode confirmar esta informação. Se utiliza chips RFID antigos com uma cifra de 48 bits, o sistema assenta em criptografia comprometida, independentemente da marca das fechaduras.
Passo 2: especificar RFID AES-128 (segunda geração ou geração mais recente)
Ao avaliar sistemas de fechaduras RFID, exija encriptação AES-128 com autenticação mútua. Não aceite chips RFID antigos como opção predefinida. A maioria dos principais fornecedores de fechaduras disponibiliza sistemas compatíveis com AES-128.
Passo 3: executar a implementação por fases
A maioria dos fornecedores de fechaduras permite uma migração faseada, em que as novas fechaduras RFID são instaladas piso a piso, em paralelo com os sistemas existentes. Esta abordagem reduz o custo inicial e minimiza as perturbações operacionais. Dê prioridade às zonas de maior valor: suites, pisos executivos e quaisquer quartos acessíveis a partir de corredores públicos.
Passo 4: verificar a configuração
Após a instalação, confirme com o fornecedor que a autenticação mútua AES-128 está ativa, que os modos antigos ou de retrocompatibilidade estão desativados e que o firmware está na versão mais recente. Solicite documentação destas definições.
Passo 5: estabelecer um protocolo de atualização
O incidente de vulnerabilidade em fechaduras de hotel de 2024 demonstrou que até os sistemas modernos exigem atualizações de firmware. Estabeleça um processo para aplicar as correções de segurança do fornecedor dentro de um prazo definido, em vez de as deixar como uma tarefa futura sem data.
Evolução do setor: o futuro da segurança dos cartões-chave de hotel
Os hotéis podem combinar cartões RFID autenticados, chaves móveis NFC ou Bluetooth e acesso híbrido. O AES-128 só está disponível quando o chip e o sistema escolhidos suportam essa configuração; a frequência, por si só, não determina a segurança. Confirme o formato de credenciais e a tecnologia móvel suportados para o estabelecimento em questão. O acesso por banda magnética continua a existir como opção antiga.
A adoção de chaves móveis está a acelerar, mas ainda não substituiu os cartões físicos. As taxas de utilização pelos hóspedes variam consoante o mercado, e os hotéis precisam de cartões físicos de reserva para hóspedes sem smartphones compatíveis, para check-ins de grupos e como cartões adicionais. O cartão-chave de hotel físico continua a ser uma infraestrutura essencial, e a sua segurança depende da tecnologia do chip que contém.
Perguntas frequentes
Como funcionam os cartões-chave de hotel?
Os cartões-chave de hotel armazenam uma credencial digital que a fechadura lê e verifica. Os cartões de banda magnética codificam estes dados numa faixa magnetizada que a fechadura lê através da passagem física do cartão pelo leitor. Os cartões RFID armazenam dados encriptados num microchip que comunica sem fios com o leitor da fechadura quando é colocado a poucos centímetros de distância. A fechadura compara a credencial com a sua lista de acessos autorizados e permite ou recusa a entrada. Os sistemas RFID modernos utilizam autenticação por desafio-resposta, em que o cartão e a fechadura se verificam mutuamente antes da abertura.
Como clonar um cartão-chave de hotel?
Depende do chip e do sistema; as credenciais antigas podem ser clonáveis, enquanto as credenciais autenticadas e corretamente configuradas oferecem uma proteção mais forte.
Qual foi a grande vulnerabilidade das fechaduras de hotel em 2024?
Em março de 2024, os investigadores Ian Carroll e Lennert Wouters divulgaram uma vulnerabilidade crítica num sistema de fechaduras de hotel amplamente instalado, de um dos principais fabricantes. Afeta 3 milhões ou mais de fechaduras em mais de 13 000 estabelecimentos de 131 países. Um atacante precisa apenas de um cartão-chave expirado do estabelecimento visado e de um dispositivo de clonagem RFID de $200 para criar dois cartões falsificados que abrem qualquer porta do hotel, incluindo quartos com o ferrolho de segurança acionado. No momento da divulgação, apenas 36% dos estabelecimentos afetados tinham aplicado a correção.
Qual é o cartão-chave de hotel mais seguro?
O AES está especificado na NIST FIPS 197. Trata-se de uma norma para o algoritmo, não de uma certificação geral do chip ou da instalação do hotel. A autenticação mútua e as funções de verificação de proximidade têm de ser suportadas pelo chip, pelo leitor e pela configuração escolhidos; não são características automáticas de todos os cartões AES-128.
Os hotéis devem continuar a utilizar cartões-chave de banda magnética?
Não. Os cartões-chave de banda magnética não oferecem qualquer encriptação, podem ser clonados em segundos por menos de $100 e expõem os hotéis a pedidos de indemnização por responsabilidade pela segurança das instalações em caso de incidente. Nenhum dos principais fabricantes de fechaduras está a desenvolver novos sistemas exclusivamente de banda magnética. As seguradoras têm cada vez mais em conta a tecnologia de controlo de acesso na subscrição de seguros. Os hotéis que ainda utilizam banda magnética devem tratar a migração para RFID como um projeto de segurança urgente, não como uma questão a considerar no futuro.
Os ataques a cartões-chave de hotel com Flipper Zero são reais?
O Flipper Zero pode ler ou emular algumas credenciais antigas suportadas; isso não demonstra que todos os sistemas de hotel sejam vulneráveis nem que a designação AES torne o sistema completo imune. Avalie com o fornecedor o chip efetivamente utilizado, a autenticação ativada, as chaves, o firmware do leitor e os avisos de segurança conhecidos relativos ao sistema.
Sobre a PrintPlast
A PrintPlast é um fabricante de cartões-chave RFID de hotel, cartões-chave em madeira e credenciais de controlo de acesso que serve hotéis em mais de 80 países. Fornecemos cartões-chave compatíveis com o sistema de fechaduras especificado pelo estabelecimento, após validação de amostras acabadas, com tipos de chip que vão do RFID com encriptação 3DES ao AES-128 de última geração. Para uma análise detalhada dos preços dos cartões-chave, consulte o nosso guia de custos dos cartões-chave de hotel.
Reforce a segurança dos cartões-chave do seu hotel
Quer esteja a migrar da banda magnética ou a atualizar um sistema RFID antigo para AES-128 de última geração, a PrintPlast pode fornecer cartões-chave adequados ao seu sistema de fechaduras, com o nível de encriptação exigido pelo estabelecimento.
Contacto: info@printplast.com
Artigos relacionados: Chave móvel vs cartão-chave · Adoção de cartões-chave em madeira · Porque deixam os cartões-chave de funcionar