Senast uppdaterad: februari 2026
Siffrorna och exemplen på installationer i den här artikeln avser jämförelsen från februari 2026, inte aktuell tillgång eller garanterad prestanda. Kostnader och kortens livslängd är vägledande och varierar beroende på leverantör, konstruktion och användning. Bekräfta aktuellt stöd för enheter, vilka hotell som deltar och offerter med den berörda leverantören.
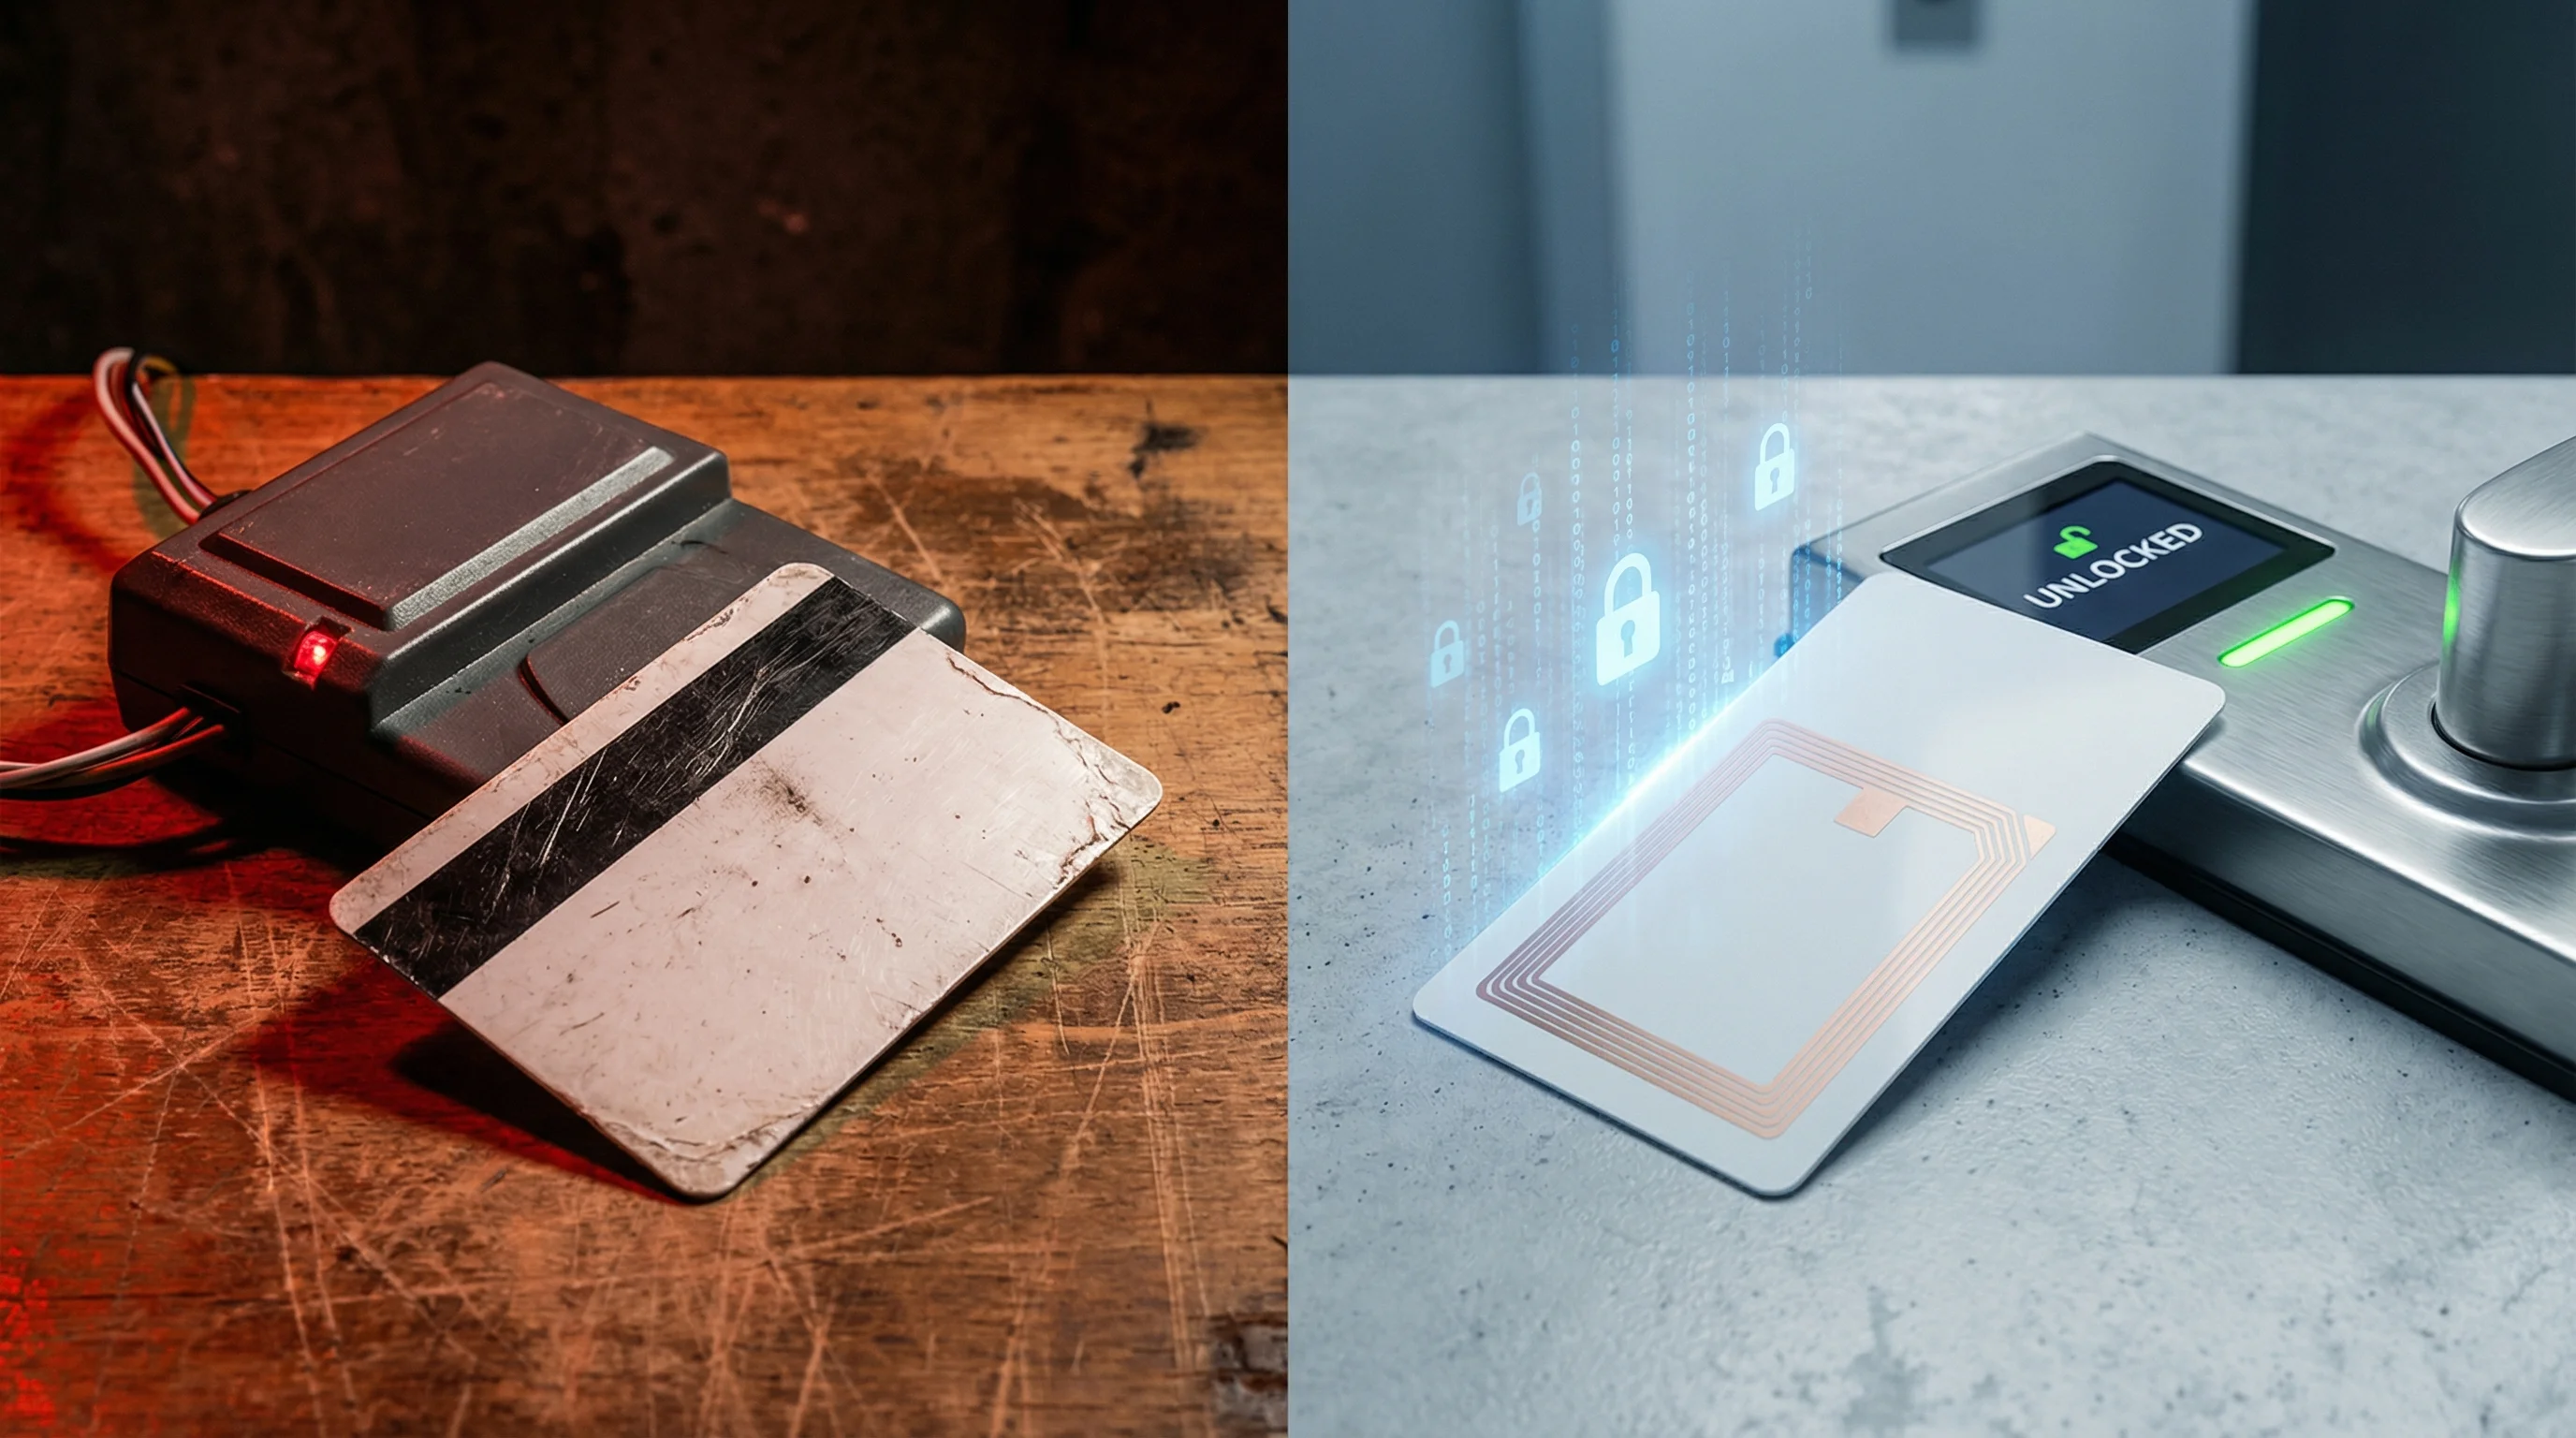
Skillnaden i säkerhet mellan RFID och magnetremsa i nyckelkort för hotell är inte längre en omdiskuterad fråga. Magnetremskort lagrar data i klartext på ferromagnetiska partiklar helt utan kryptering. Därför kan de klonas på under 30 sekunder med utrustning som kostar så lite som $20. RFID-nyckelkort som arbetar vid 13,56 MHz lagrar data på mikrochip av kisel med kryptering i flera lager, ömsesidig autentisering och skydd mot kloning. Alla RFID-chip är dock inte likvärdiga, och flera uppmärksammade sårbarheter har även avslöjat allvarliga svagheter i äldre RFID-standarder.
Den här artikeln ger en teknisk jämförelse av båda teknikerna, dokumenterar alla större sårbarheter i nyckelkort för hotell fram till 2026 och presenterar en tydlig modell för systembyte för hotell som fortfarande använder system med magnetremsa.
RFID eller magnetremsa i nyckelkort för hotell: så fungerar tekniken
Magnetremskort kodar data på en remsa av ferromagnetiska partiklar som är ordnade i tre spår. Informationen är statisk och okrypterad och kan läsas av alla enheter med ett magnetiskt läshuvud. RFID-nyckelkort för hotell använder ett mikrochip av kisel som får ström från dörrlåsets elektromagnetiska läsarfält och arbetar vid 13,56 MHz (ISO 14443-A). Chippet kommunicerar via radiovågor med krypterade protokoll för utmaning och svar, och i moderna implementationer ändras data vid varje autentiseringstillfälle.
| Egenskap | Magnetremsa | RFID (13,56 MHz) |
|---|---|---|
| Datalagring | Ferromagnetiska partiklar (klartext) | Mikrochip av kisel (krypterat) |
| Kryptering | Ingen | AES-128, 3DES eller äldre 48-bitars chiffer (varierar beroende på chip) |
| Autentisering | Ingen (data som endast läses) | Ömsesidig autentisering (kort och läsare verifierar varandra) |
| Svårighetsgrad vid kloning | Mycket låg (läsare för $20, <30 sekunder) | Beror på chip och system; äldre behörighetsuppgifter kan gå att klona, medan korrekt konfigurerade, autentiserade behörighetsuppgifter ger starkare skydd. |
| Typ av kontakt | Dragning genom läsare (fysisk kontakt) | Kontaktlös (på kort avstånd) |
| Hållbarhet | Försämras vid användning, avmagnetiseras nära telefoner | Livslängden beror på chippet; kontrollera databladet och driftförhållandena |
| Stöd för mobilnyckel | Inte möjligt | NFC-stöd (passage med smarttelefon) |
| Standard | ISO 7811 | ISO 14443-A |
Kan nyckelkort för hotell klonas?
Det beror på chip och system; äldre behörighetsuppgifter kan gå att klona, medan korrekt konfigurerade, autentiserade behörighetsuppgifter ger starkare skydd.
Kloning av magnetremskort
En läsare och skrivare för magnetremsor som köps på nätet för $20 till $100 kan läsa, lagra och kopiera data på vilket nyckelkort med magnetremsa för hotell som helst. Hela processen tar mindre än 30 sekunder och kräver inga tekniska kunskaper utöver att ansluta en USB-enhet. Det här är inte teoretiskt. Ligor som stjäl ur hotellrum har använt klonade magnetremskort i över ett decennium. Ett intrång 2012 i ett hotellåssystem med stor spridning visade dessutom att 4 till 5 miljoner hotellrum kunde öppnas med en Arduino-baserad enhet för $50 som utnyttjade sårbarheter i portarna på magnetremslås.
Kloning av RFID: chippet spelar roll
AES-128 kan ge stark autentisering av behörighetsuppgifter när det valda chippet och läsaren är korrekt konfigurerade. Chiffret i sig bevisar inte att ett kort eller ett hotellsystem är omöjligt att knäcka. Säkerheten beror även på nyckelhantering, behörigheter, inbyggd programvara, läsarens implementation och fysisk säkerhet. Kontrollera hela konfigurationen med låssystemets leverantör.
Intrång i nyckelkort för hotell: alla större sårbarheter (2008-2026)
Säkerhetsskyddet i nyckelkort för hotell har kringgåtts upprepade gånger under de senaste 17 åren. Alla större incidenter kan härledas till antingen datalagring i klartext (magnetremsa), knäckt kryptering (äldre RFID-chip med ett proprietärt 48-bitars chiffer) eller implementationsfel i låsens inbyggda programvara. Nedan följer en fullständig tidslinje över dokumenterade sårbarheter, med CVE-nummer där sådana har tilldelats.
2008: äldre RFID-chiffer knäcks
Forskare vid Radboud University Nijmegen analyserade och återskapade det proprietära 48-bitars chiffer som användes i äldre RFID-chip och visade att korten kunde klonas på några minuter. Detta berörde miljontals passersystem världen över. Trots att detta har varit allmänt känt i över 17 år används äldre RFID-chip med det knäckta chiffret fortfarande aktivt i hotellåssystem. Alla hotell som fortfarande använder dessa chip bygger sin säkerhet på en kryptografisk grund som har varit offentligt knäckt sedan 2008.
2012: omfattande intrång i hotellås (4-5 miljoner rum)
Säkerhetsforskaren Cody Brocious visade att en hotellåsmodell med stor spridning, installerad i 4 till 5 miljoner hotellrum världen över, kunde öppnas med en Arduino-enhet för $50 som anslöts till DC-porten på låsets undersida. Angreppet kringgick nyckelkortet helt genom att utnyttja en sårbarhet i den inbyggda programvaran som exponerade innehållet i låsets minne, inklusive huvudnyckeln. Låstillverkarens första åtgärd var att skicka ut portskydd av plast i stället för att tillhandahålla uppdateringar av den inbyggda programvaran.
2024 (mars): omfattande sårbarhet i hotellås (3+ miljoner lås)
Forskarna Ian Carroll och Lennert Wouters offentliggjorde en omfattande sårbarhet i hotellås som berörde 3 miljoner eller fler lås från en ledande låstillverkare, installerade på 13 000+ hotell i 131 länder. Angreppet kräver bara ett utgånget nyckelkort från vilket rum som helst på det aktuella hotellet samt en RFID-kloningsenhet för $200. Angriparen skapar två förfalskade kort som låser upp vilken dörr som helst på hotellet, även dörrar med låst säkerhetsregel. Vid offentliggörandet hade endast 36 % av de berörda låsen åtgärdats med en säkerhetsuppdatering.
2024 (augusti): bakdörr i hårdvaran hos RFID-chip från tredje part
Säkerhetsforskare upptäckte en bakdörr på hårdvarunivå i ett RFID-chip från tredje part med stor spridning. Nyckeln till bakdörren kan knäckas genom uttömmande sökning på cirka två minuter, vilket ger full läs- och skrivåtkomst till alla data på chippet. Dessa chip används i nyckelkortssystem för hotell i USA, Europa, Kina och Indien. Eftersom bakdörren finns i själva kislet kan ingen uppdatering av den inbyggda programvaran åtgärda den. Berörda kort måste bytas ut fysiskt.
2025 (maj): förfalskning av huvudnyckelkort till hotellås
En sårbarhet som dokumenterats av säkerhetsforskare visar att vissa hotellås lagrar kortdata i klartext på äldre RFID-chip. En angripare som får tillgång till ett enda gästrumskort kan hämta ut informationen och förfalska ett huvudnyckelkort som ger tillträde till alla rum på hotellet. Åtgärden kräver att hela systemet byts ut, eftersom sårbarheten uppstår genom kombinationen av klartextlagring och ett chip vars kryptografi har knäckts.
Kryptering av nyckelkort för hotell: vad som faktiskt skyddar gästrummen
AES-128 kan ge stark autentisering av behörighetsuppgifter när det valda chippet och läsaren är korrekt konfigurerade. Chiffret i sig bevisar inte att ett kort eller ett hotellsystem är omöjligt att knäcka. Säkerheten beror även på nyckelhantering, behörigheter, inbyggd programvara, läsarens implementation och fysisk säkerhet. Kontrollera hela konfigurationen med låssystemets leverantör.
| Chip | Kryptering | Nyckellängd | Status (2026) | Kända angrepp |
|---|---|---|---|---|
| Magnetremsa | Ingen | Ej tillämpligt | Föråldrad | Mycket enkel kloning ($20) |
| Äldre RFID-chip | Äldre proprietärt chiffer | 48 bitar | Knäckt sedan 2008 | Nyckeln kan återskapas på några sekunder |
| RFID-chip med enbart lösenordsskydd | Ingen (endast lösenord) | 32-bitars lösenord | Minimal säkerhet | Uttömmande sökning är genomförbar |
| RFID-chip med 3DES-kryptering | 3DES | 112 bitar | Beror på enhet, leverantör och konfiguration | Beror på hela implementationen |
| AES-128 RFID (Gen 1) | AES-128 / 3DES | 128 bitar | Beror på enhet, leverantör och konfiguration | Beror på hela implementationen |
| AES-128 RFID (Gen 2) | AES-128 | 128 bitar | Beror på enhet, leverantör och konfiguration | Beror på hela implementationen |
| AES-128 RFID (Gen 3) | AES-128 | 128 bitar | Beror på enhet, leverantör och konfiguration | Beror på hela implementationen |
AES-128 RFID: vad du behöver kontrollera i hela systemet
AES specificeras i NIST FIPS 197. Det är en algoritmstandard, inte en generell certifiering av chippet eller hotellinstallationen. Ömsesidig autentisering och funktioner för avståndskontroll måste stödjas av det valda chippet, läsaren och konfigurationen; de ingår inte automatiskt i alla AES-128-kort.
AES-128 kan ge stark autentisering av behörighetsuppgifter när det valda chippet och läsaren är korrekt konfigurerade. Chiffret i sig bevisar inte att ett kort eller ett hotellsystem är omöjligt att knäcka. Säkerheten beror även på nyckelhantering, behörigheter, inbyggd programvara, läsarens implementation och fysisk säkerhet. Kontrollera hela konfigurationen med låssystemets leverantör.
Sårbarheter i nyckelkort för hotell 2026: vilken utrustning angripare använder
Det beror på chip och system; äldre behörighetsuppgifter kan gå att klona, medan korrekt konfigurerade, autentiserade behörighetsuppgifter ger starkare skydd.
| Angreppsverktyg | Kostnad | Mål | Kunskaper som krävs |
|---|---|---|---|
| MSR-läsare och skrivare | $20 - $100 | Magnetremskort | Minimala (anslut och använd) |
| Flipper Zero | $170 | Lågfrekvent RFID, viss NFC | Låga till måttliga |
| RFID-kloningsenhet | $200 - $400 | Äldre RFID-chip, utnyttjande av sårbarheter i hotellås | Måttliga |
| Komplett utrustningspaket för angrepp mot äldre RFID | $300 - $500 | Alla system med äldre kryptering | Måttliga |
| Angrepp mot AES-128 RFID | Ej tillämpligt | Ej tillämpligt | Beror på hela implementationen |
Kostnadsjämförelse mellan magnetremsa och RFID för hotell: ekonomin i ett systembyte
Kostnaden är det vanligaste skälet som hotell anger till att skjuta upp bytet från magnetremsa till RFID-nyckelkortssystem. Ett magnetremslås kostar vanligtvis $25 till $50 per dörr, medan ett RFID-lås kostar mellan $150 och $600 per dörr beroende på tillverkare och funktioner. För ett hotell med 200 rum är skillnaden i hårdvarukostnad ungefär $25 000 till $110 000. Jämförelsen bortser dock från kostnaderna för säkerhetsincidenter och försäkringar samt besparingar i driften.
| Kostnadsfaktor | Magnetremsa | RFID |
|---|---|---|
| Låshårdvara (per dörr) | $25 - $50 | $150 - $600 |
| Kortkostnad (per styck) | $0,10–$0,30 | $0,30–$2,00 |
| Hur ofta kort behöver bytas ut | Ofta (avmagnetisering, slitage) | Sällan (inget kontaktslitage) |
| Möjlighet till mobilnyckel | Inte möjligt | Alternativ med NFC-stöd finns |
| Påverkan på försäkringspremien | Ökande (känd sårbarhet) | Gynnsam (modern säkerhet) |
| Risk för skadeståndsansvar | Hög (risk för ansvar för säkerheten i lokalerna) | Minskad (dokumenterade försiktighetsåtgärder) |
| Gästupplevelse | Problem vid kortdragning är vanliga | Håll kortet mot läsaren och gå in, möjlighet att använda smarttelefon |
Den dolda kostnaden för att inte agera
År 2022 fick en hotellkedja ingå förlikningar på över $2 miljoner efter att en serie rumsstölder hade kopplats till klonade nyckelkort med magnetremsa. Hotellet upplevde också en uppskattad nedgång på 15 % i bokningar efter mediernas rapportering om incidenterna. Försäkringsbolag tar i allt högre grad hänsyn till passertekniken i sina riskbedömningar för hotell. Hotell som använder låssystem med dokumenterade sårbarheter som inte har åtgärdats kan möta skadeståndskrav på grund av vårdslöshet enligt lagstiftning om ansvar för säkerheten i lokalerna, om en gästs tillhörigheter eller säkerhet äventyras.
RFID-chipens säkerhet: varför alla RFID-kort inte är likvärdiga
Att byta från magnetremsa till RFID är nödvändigt men inte tillräckligt. Beteckningen RFID omfattar ett brett spektrum av säkerhetsnivåer, och vissa RFID-chip är nästan lika sårbara som magnetremskort. Det äldre RFID-chippet, det RFID-chip som har störst spridning i hotellås, använder ett proprietärt 48-bitars chiffer som har varit offentligt knäckt sedan 2008. Ett hotell som uppgraderar från magnetremsa till ett äldre RFID-chip har förbättrat hållbarheten och bekvämligheten, men har inte förbättrat säkerheten i någon större utsträckning mot en målmedveten angripare.
För nya installationer bör du ange en dokumenterad säkerhetskonfiguration som leverantören stöder, med autentiserade behörighetsuppgifter och aktuell inbyggd programvara. Beskriv inte 3DES som ett allmänt gällande minimikrav i dag: NIST drog tillbaka sin TDEA-rekommendation den 1 januari 2024. Bekräfta godkänt chip, protokoll och kryptografisk policy med systemleverantören, inklusive eventuella kompatibilitetslägen för äldre teknik.
Är RFID-nyckelkort för hotell säkra?
AES-128 kan ge stark autentisering av behörighetsuppgifter när det valda chippet och läsaren är korrekt konfigurerade. Chiffret i sig bevisar inte att ett kort eller ett hotellsystem är omöjligt att knäcka. Säkerheten beror även på nyckelhantering, behörigheter, inbyggd programvara, läsarens implementation och fysisk säkerhet. Kontrollera hela konfigurationen med låssystemets leverantör.
Hotell bör ställa tre konkreta frågor till sin låsleverantör: (1) Vilket chip finns i våra nyckelkort? (2) Vilket krypteringsprotokoll är aktivt? (3) Är kompatibilitetslägen för äldre teknik avstängda? Om leverantören inte kan svara tydligt på dessa frågor är det i sig en anledning till oro för säkerheten.
Guide till systembyte: från magnetremsa till RFID-nyckelkort för hotell
För hotell som fortfarande använder magnetremsa eller äldre RFID-chip bör bytet till ett modernt RFID-system behandlas som en säkerhetsuppgradering med en fastställd tidsplan, snarare än ett valfritt framtida projekt. Cirka 74 % av hotellen världen över har redan infört RFID-system. Ingen större låstillverkare utvecklar nya produkter som enbart använder magnetremsa. De återstående 26 % av hotellen möter ökande säkerhetsrisker, större granskning från försäkringsbolag och högre förväntningar från gäster på kontaktlös passage.
Steg 1: granska ditt nuvarande system
Identifiera exakt vilket chip och vilken kryptering dina nuvarande nyckelkort använder. Din låsleverantör eller kortleverantör kan bekräfta detta. Om du använder äldre RFID-chip med ett 48-bitars chiffer bygger ditt system på knäckt kryptografi, oavsett låsmärke.
Steg 2: specificera AES-128 RFID (andra eller senaste generationen)
När du utvärderar RFID-låssystem bör du kräva AES-128-kryptering med ömsesidig autentisering. Acceptera inte äldre RFID-chip som standardval. De flesta större låsleverantörer erbjuder system som är kompatibla med AES-128.
Steg 3: genomför bytet i etapper
De flesta låsleverantörer stöder etappvisa systembyten där nya RFID-lås installeras våningsvis parallellt med befintliga system. Det minskar den inledande kostnaden och begränsar störningar i verksamheten. Prioritera värdefulla delar av hotellet: sviter, executivevåningar och alla rum som nås från allmänna korridorer.
Steg 4: verifiera konfigurationen
Efter installationen bör du bekräfta med leverantören att ömsesidig autentisering med AES-128 är aktiv, att lägen för äldre teknik och bakåtkompatibilitet är avstängda och att den inbyggda programvaran har den senaste versionen. Begär dokumentation av dessa inställningar.
Steg 5: fastställ en uppdateringsrutin
Incidenten med sårbarheten i hotellås 2024 visade att även moderna låssystem behöver uppdateringar av den inbyggda programvaran. Inför en process för att installera leverantörens säkerhetsuppdateringar inom en bestämd tidsram, i stället för att skjuta upp dem på obestämd tid.
Branschens utveckling: framtiden för säkerheten i nyckelkort för hotell
Hotell kan kombinera autentiserade RFID-kort, mobilnycklar med NFC eller Bluetooth och hybrida passagelösningar. AES-128 är endast tillgängligt där det valda chippet och systemet stöder den konfigurationen; frekvensen i sig avgör inte säkerheten. Bekräfta vilket format för behörighetsuppgifter och vilken mobilteknik som stöds för det specifika hotellet. Passage med magnetremsa finns kvar som ett äldre alternativ.
Användningen av mobilnycklar ökar snabbt men har inte ersatt fysiska kort. Hur många gäster som använder dem varierar mellan marknader, och hotell behöver fysiska reservkort för gäster utan kompatibla smarttelefoner, för gruppincheckningar och som extrakort. Det fysiska nyckelkortet för hotell är fortfarande en viktig del av infrastrukturen, och kortets säkerhet beror på chiptekniken inuti det.
Vanliga frågor
Hur fungerar nyckelkort för hotell?
Nyckelkort för hotell lagrar en digital behörighetsuppgift som dörrlåset läser och verifierar. Magnetremskort kodar informationen på en magnetiserad remsa som låset läser när kortet dras genom läsaren. RFID-kort lagrar krypterad information på ett mikrochip som kommunicerar trådlöst med låsets läsare när kortet hålls inom några centimeters avstånd. Låset jämför behörighetsuppgiften med sin lista över godkända behörigheter och beviljar eller nekar tillträde. Moderna RFID-system använder autentisering med utmaning och svar, där både kortet och låset verifierar varandra innan låset öppnas.
Hur klonar man ett nyckelkort för hotell?
Det beror på chip och system; äldre behörighetsuppgifter kan gå att klona, medan korrekt konfigurerade, autentiserade behörighetsuppgifter ger starkare skydd.
Vilken var den omfattande sårbarheten i hotellås 2024?
I mars 2024 offentliggjorde forskarna Ian Carroll och Lennert Wouters en kritisk sårbarhet i ett hotellåssystem med stor spridning från en större låstillverkare. Den berör 3 miljoner eller fler lås på 13 000+ hotell i 131 länder. En angripare behöver bara ett utgånget nyckelkort från det aktuella hotellet och en RFID-kloningsenhet för $200 för att skapa två förfalskade kort som öppnar vilken dörr som helst på hotellet, även rum med låst säkerhetsregel. Vid offentliggörandet hade endast 36 % av de berörda hotellen installerat säkerhetsuppdateringen.
Vilket nyckelkort för hotell är säkrast?
AES specificeras i NIST FIPS 197. Det är en algoritmstandard, inte en generell certifiering av chippet eller hotellinstallationen. Ömsesidig autentisering och funktioner för avståndskontroll måste stödjas av det valda chippet, läsaren och konfigurationen; de ingår inte automatiskt i alla AES-128-kort.
Bör hotell fortfarande använda nyckelkort med magnetremsa?
Nej. Nyckelkort med magnetremsa saknar helt kryptering, kan klonas på några sekunder för under $100 och utsätter hotell för skadeståndskrav kopplade till säkerheten i lokalerna om en säkerhetsincident inträffar. Ingen större låstillverkare utvecklar nya system som enbart använder magnetremsa. Försäkringsbolag tar i allt högre grad hänsyn till passertekniken i sina riskbedömningar. Hotell som fortfarande använder magnetremsa bör behandla bytet till RFID som ett brådskande säkerhetsprojekt, inte som en fråga för framtiden.
Förekommer angrepp mot nyckelkort för hotell med Flipper Zero?
Flipper Zero kan läsa eller emulera vissa äldre behörighetsuppgifter som enheten stöder; det visar inte att alla hotellsystem är sårbara eller att beteckningen AES gör hela systemet immunt. Utvärdera det faktiska chippet, den aktiverade autentiseringen, nycklarna, läsarens inbyggda programvara och kända säkerhetsmeddelanden för systemet tillsammans med leverantören.
Om PrintPlast
PrintPlast tillverkar RFID-nyckelkort för hotell, nyckelkort i trä och åtkomstmedier för passersystem till hotell i över 80 länder. Efter validering av färdiga provkort levererar vi nyckelkort som är kompatibla med hotellets specificerade låssystem, med chiptyper från 3DES-krypterad RFID till den senaste generationens AES-128. För en detaljerad genomgång av priserna på nyckelkort, se vår kostnadsguide för nyckelkort för hotell.
Förbättra säkerheten i ditt hotells nyckelkort
Oavsett om du byter från magnetremsa eller uppgraderar från äldre RFID till den senaste generationens AES-128 kan PrintPlast leverera nyckelkort som är anpassade till ditt låssystem med den krypteringsnivå som ditt hotell behöver.