Ultimo aggiornamento: Febbraio 2026
Dati ed esempi di installazione si riferiscono al confronto di febbraio 2026, non alla disponibilità attuale o a prestazioni garantite. Costi e durata sono indicativi e variano secondo fornitore, struttura e uso. Confermi dispositivi supportati, hotel aderenti e preventivi con il relativo fornitore.
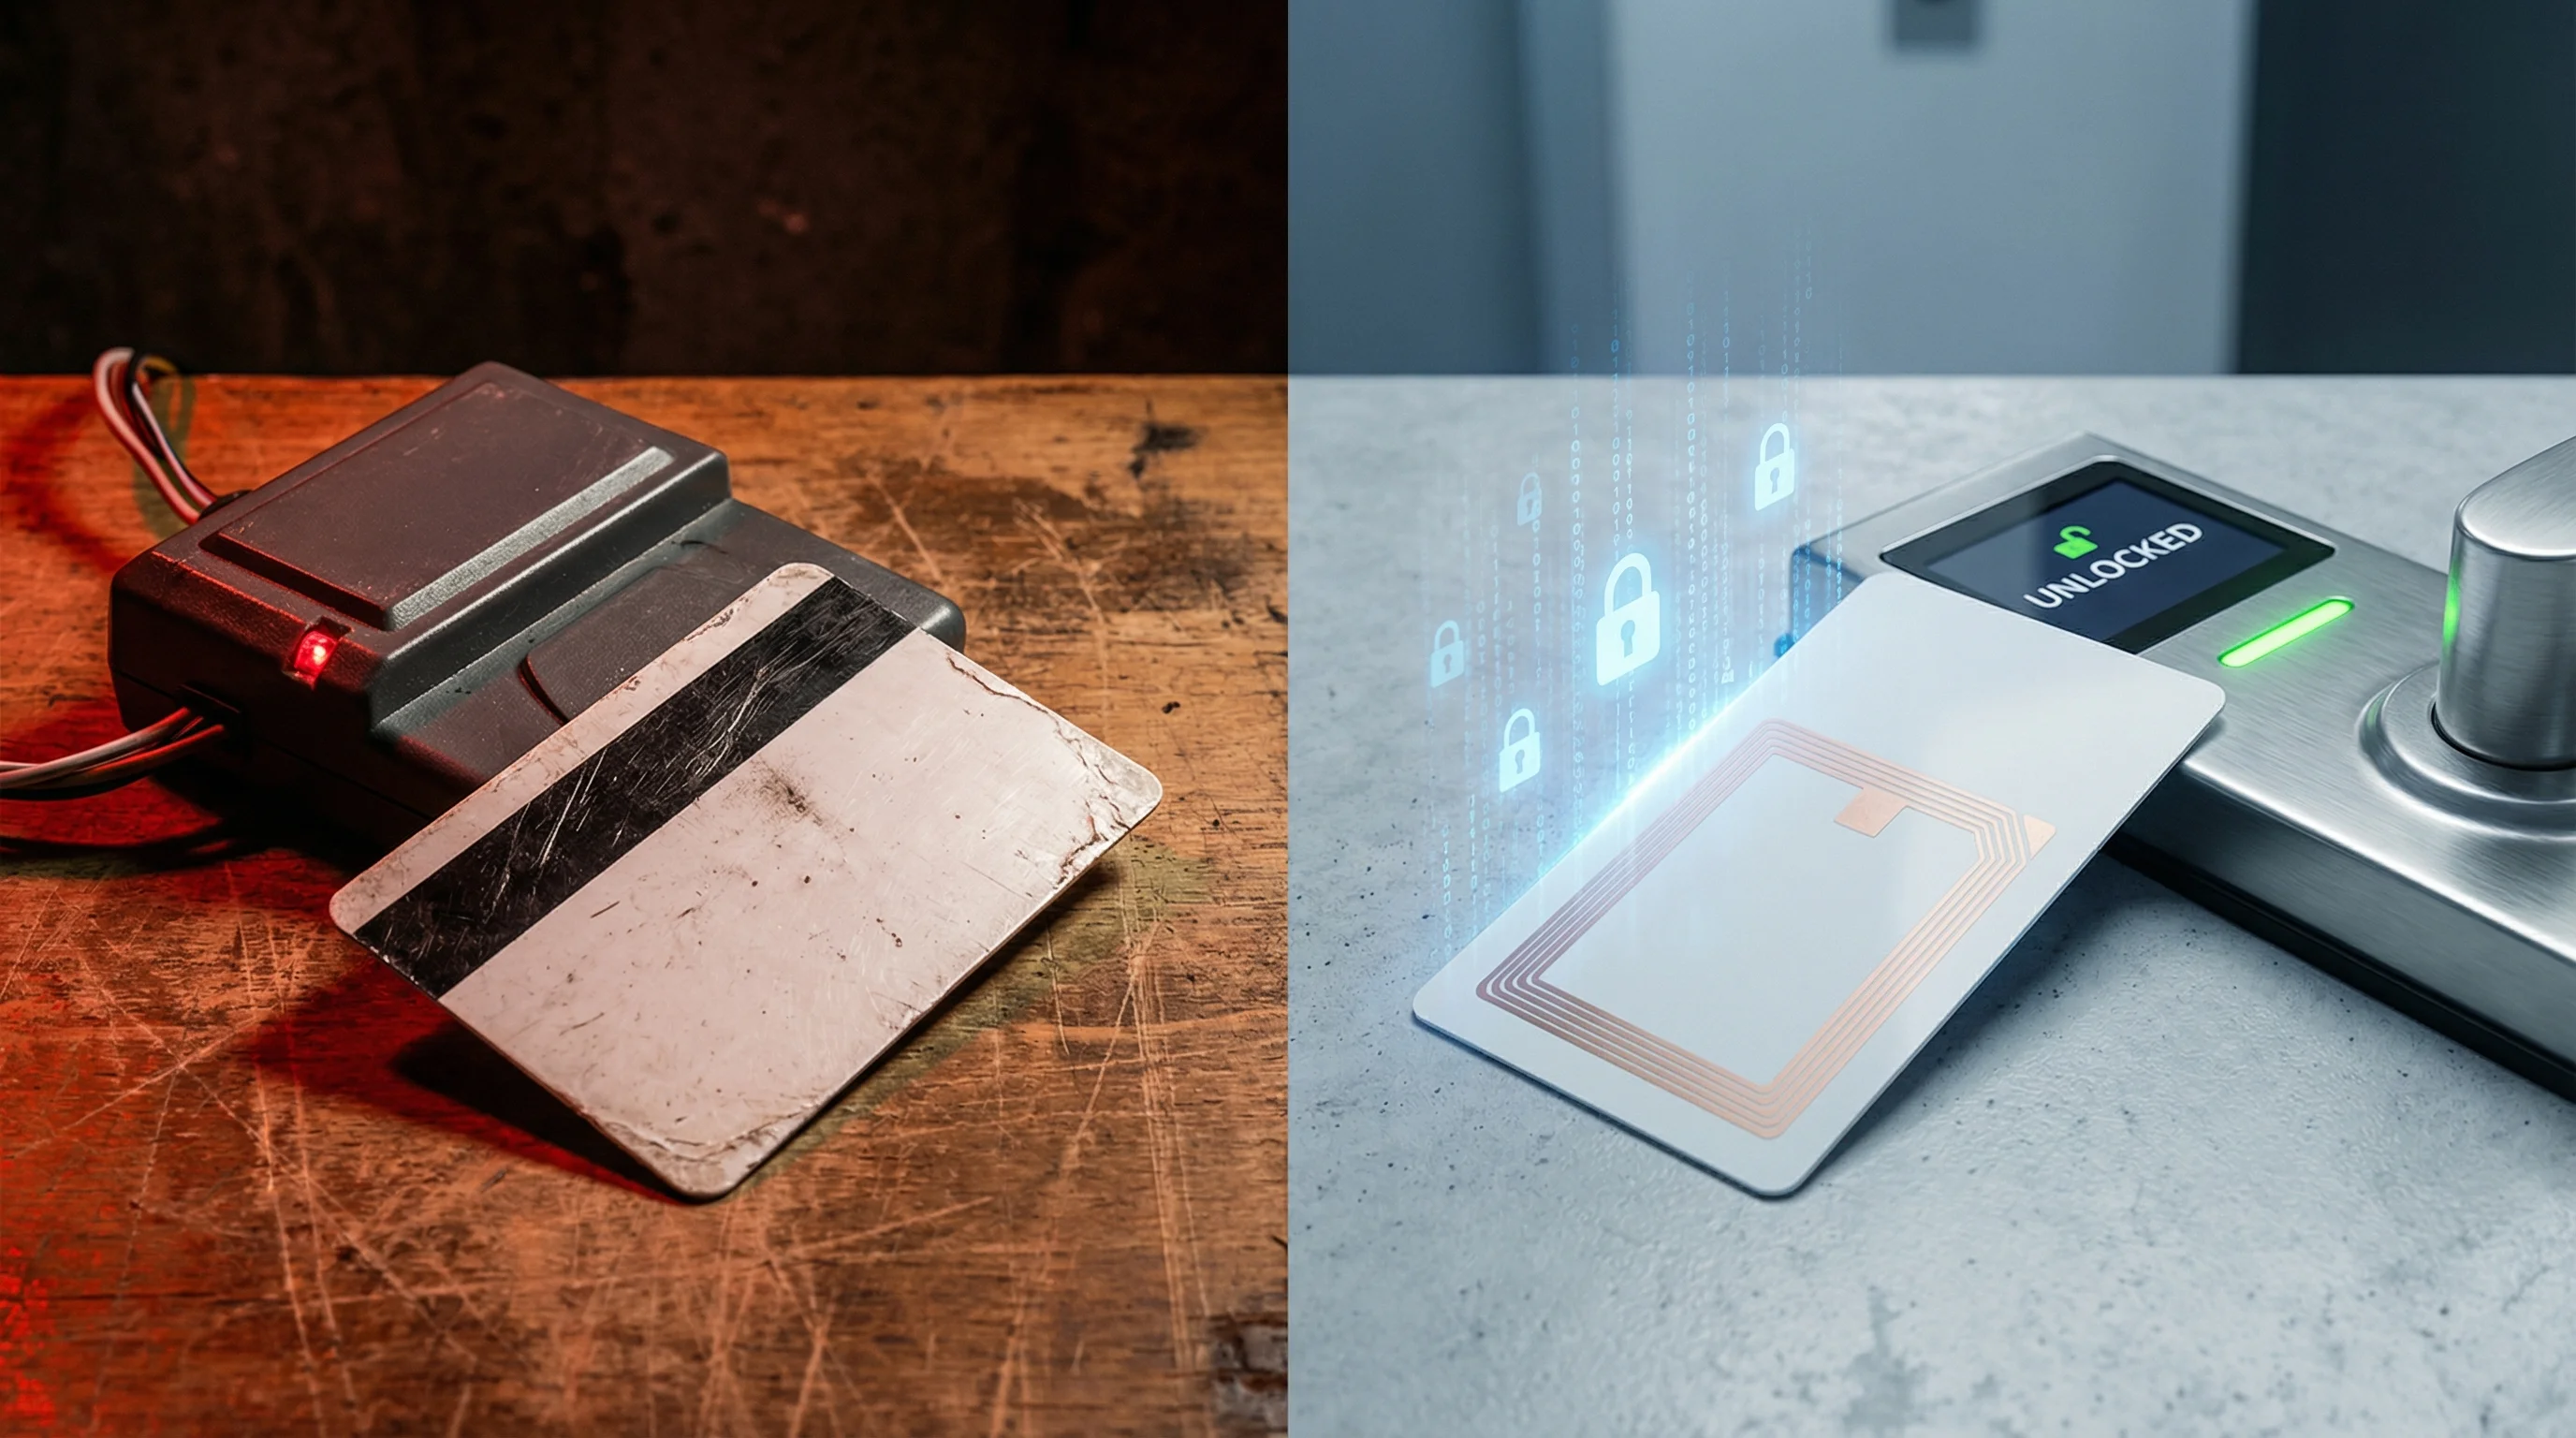
Il divario di sicurezza tra le chiavi per hotel RFID e quelle a banda magnetica non è più oggetto di dibattito. Le chiavi a banda magnetica memorizzano i dati in chiaro su particelle ferromagnetiche senza alcuna crittografia, e questo le rende clonabili in meno di 30 secondi con attrezzature che costano appena $20. Le chiavi per hotel RFID, che operano a 13,56 MHz, memorizzano i dati su microchip in silicio con crittografia multilivello, autenticazione reciproca e protezioni anti-clonazione. Tuttavia, non tutti i chip RFID sono uguali e diverse vulnerabilità di grande risonanza hanno esposto debolezze critiche anche nei vecchi standard RFID.
Questo articolo fornisce un confronto tecnico di entrambe le tecnologie, documenta ogni principale vulnerabilità delle chiavi per hotel fino al 2026 e offre un chiaro piano di migrazione per le strutture che utilizzano ancora sistemi a banda magnetica.
Chiavi per hotel RFID vs banda magnetica: come funziona la tecnologia
Le chiavi a banda magnetica codificano i dati su una striscia di particelle ferromagnetiche disposte in tre tracce. I dati sono statici, non crittografati e leggibili da qualsiasi dispositivo dotato di una testina di lettura magnetica. Le chiavi per hotel RFID utilizzano un microchip in silicio alimentato dal campo elettromagnetico del lettore della serratura e operano a 13,56 MHz (ISO 14443-A). Il chip comunica tramite onde radio utilizzando protocolli challenge-response crittografati e, nelle implementazioni moderne, i dati cambiano a ogni sessione di autenticazione.
| Caratteristica | Banda magnetica | RFID (13,56 MHz) |
|---|---|---|
| Archiviazione dati | Particelle ferromagnetiche (testo in chiaro) | Microchip in silicio (crittografato) |
| Crittografia | Nessuna | AES-128, 3DES o cifrario obsoleto a 48-bit (varia in base al chip) |
| Autenticazione | Nessuna (dati in sola lettura) | Autenticazione reciproca (chiave e lettore si verificano a vicenda) |
| Difficoltà di clonazione | Banale (lettore da $20, <30 secondi) | Dipende da chip e sistema: le credenziali obsolete possono essere clonabili; quelle con autenticazione correttamente configurata offrono maggiore protezione. |
| Tipo di contatto | Lettura a strisciata (contatto fisico) | Contactless (prossimità) |
| Durata | Si degrada con l'uso, si smagnetizza vicino ai telefoni | Durata specifica del chip: verificare scheda tecnica e condizioni d’uso |
| Supporto mobile key | Non possibile | Abilitato NFC (accesso tramite smartphone) |
| Standard | ISO 7811 | ISO 14443-A |
Le chiavi degli hotel possono essere clonate?
Dipende da chip e sistema: le credenziali obsolete possono essere clonabili; quelle con autenticazione correttamente configurata offrono maggiore protezione.
Clonazione della banda magnetica
Un lettore/scrittore di banda magnetica acquistato online per $20-$100 può leggere, memorizzare e duplicare i dati di qualsiasi chiave per hotel a banda magnetica. L'intero processo richiede meno di 30 secondi e non necessita di alcuna competenza tecnica oltre al collegamento di un dispositivo USB. Non si tratta di un'ipotesi teorica. Bande specializzate nei furti nelle camere d'albergo utilizzano chiavi a banda magnetica clonate da oltre un decennio e un attacco informatico del 2012 a un sistema di serrature per hotel ampiamente diffuso ha dimostrato che da 4 a 5 milioni di camere d'albergo potevano essere aperte con un dispositivo basato su Arduino da $50, sfruttando le vulnerabilità delle porte nelle serrature a banda magnetica.
Clonazione RFID: l'importanza del chip
L’AES-128 può supportare un’autenticazione robusta se chip e lettore sono configurati correttamente. Il solo cifrario non dimostra che una carta o un sistema hotel siano inviolabili. Contano anche gestione delle chiavi, permessi, firmware, implementazione del lettore e sicurezza fisica. Verifichi la configurazione completa con il fornitore delle serrature.
Hacking delle chiavi per hotel: tutte le principali vulnerabilità (2008-2026)
La sicurezza delle chiavi per hotel è stata violata ripetutamente negli ultimi 17 anni. Ogni incidente principale è riconducibile all'archiviazione dei dati in chiaro (banda magnetica), a una crittografia compromessa (chip RFID obsoleti con cifrario proprietario a 48-bit) o a difetti di implementazione nel firmware della serratura. Di seguito è riportata una cronologia completa delle vulnerabilità documentate, inclusi i numeri CVE ove assegnati.
2008: Violazione del cifrario RFID obsoleto
I ricercatori della Radboud University di Nimega hanno effettuato il reverse engineering del cifrario proprietario a 48-bit utilizzato nei chip RFID obsoleti, dimostrando che queste chiavi potevano essere clonate in pochi minuti. Ciò ha colpito milioni di sistemi di controllo accessi in tutto il mondo. Nonostante questo sia di dominio pubblico da oltre 17 anni, i chip RFID obsoleti che utilizzano questo cifrario compromesso rimangono ancora oggi in uso attivo nei sistemi di serrature degli hotel. Qualsiasi struttura che impiega ancora questi chip opera su una base crittografica che è stata pubblicamente violata fin dal 2008.
2012: Grave attacco alle serrature degli hotel (4-5 milioni di camere)
Il ricercatore di sicurezza Cody Brocious ha dimostrato che un modello di serratura per hotel ampiamente diffuso, installato in 4-5 milioni di camere d'albergo a livello globale, poteva essere aperto con un dispositivo Arduino da $50 inserito nella porta DC situata nella parte inferiore della serratura. L'attacco aggirava completamente la chiave sfruttando una vulnerabilità del firmware che esponeva i contenuti della memoria della serratura, inclusa la chiave master (passepartout). La risposta iniziale del produttore della serratura è stata quella di spedire coperture in plastica per le porte anziché rilasciare aggiornamenti del firmware.
2024 (marzo): Grave vulnerabilità delle serrature per hotel (oltre 3 milioni di serrature)
I ricercatori Ian Carroll e Lennert Wouters hanno reso nota una grave vulnerabilità delle serrature per hotel che interessa 3 milioni o più di serrature di un produttore leader, distribuite in oltre 13.000 strutture in 131 paesi. L'attacco richiede solo una chiave scaduta di qualsiasi camera della struttura bersaglio e un dispositivo di clonazione RFID da $200. L'aggressore crea due chiavi contraffatte che sbloccano qualsiasi porta della struttura, comprese quelle chiuse con il catenaccio. Al momento della divulgazione, solo il 36% delle serrature interessate era stato aggiornato con una patch.
2024 (agosto): Backdoor hardware in chip RFID di terze parti
I ricercatori di sicurezza hanno scoperto una backdoor a livello hardware in un chip RFID di terze parti ampiamente utilizzato. La chiave della backdoor può essere forzata (brute-force) in circa due minuti, garantendo pieno accesso in lettura/scrittura a tutti i dati sul chip. Questi chip sono utilizzati nei sistemi di chiavi per hotel in Stati Uniti, Europa, Cina e India. Poiché la backdoor è presente nel silicio, nessun aggiornamento del firmware può risolverla. Le chiavi interessate devono essere sostituite fisicamente.
2025 (maggio): Falsificazione della chiave master delle serrature per hotel
Una vulnerabilità documentata dai ricercatori di sicurezza rivela che alcune serrature per hotel memorizzano i dati della chiave in chiaro su chip RFID obsoleti. Un aggressore con accesso a una singola chiave di una camera per gli ospiti può estrarre i dati e falsificare una chiave master che garantisce l'accesso a ogni camera della struttura. La soluzione richiede la sostituzione completa del sistema perché la vulnerabilità deriva dalla combinazione dell'archiviazione in chiaro su un chip crittograficamente compromesso.
Crittografia delle chiavi per hotel: cosa protegge realmente le camere degli ospiti
L’AES-128 può supportare un’autenticazione robusta se chip e lettore sono configurati correttamente. Il solo cifrario non dimostra che una carta o un sistema hotel siano inviolabili. Contano anche gestione delle chiavi, permessi, firmware, implementazione del lettore e sicurezza fisica. Verifichi la configurazione completa con il fornitore delle serrature.
| Chip | Crittografia | Lunghezza della chiave | Stato (2026) | Attacchi noti |
|---|---|---|---|---|
| Banda magnetica | Nessuna | N/D | Obsoleto | Clonazione banale ($20) |
| Chip RFID obsoleto | Cifrario obsoleto proprietario | 48-bit | Violato dal 2008 | Recupero della chiave in pochi secondi |
| Chip RFID solo password | Nessuna (solo password) | Password a 32-bit | Sicurezza minima | Brute-force fattibile |
| Chip RFID crittografato 3DES | 3DES | 112-bit | Dipende da dispositivo, fornitore e configurazione | Dipende dall’implementazione completa |
| RFID AES-128 (Gen 1) | AES-128 / 3DES | 128-bit | Dipende da dispositivo, fornitore e configurazione | Dipende dall’implementazione completa |
| RFID AES-128 (Gen 2) | AES-128 | 128-bit | Dipende da dispositivo, fornitore e configurazione | Dipende dall’implementazione completa |
| RFID AES-128 (Gen 3) | AES-128 | 128-bit | Dipende da dispositivo, fornitore e configurazione | Dipende dall’implementazione completa |
RFID AES-128: cosa verificare nell’intero sistema
L’AES è definito da NIST FIPS 197: è uno standard dell’algoritmo, non una certificazione generale del chip o dell’impianto hotel. Autenticazione reciproca e controllo di prossimità devono essere supportati da chip, lettore e configurazione; non sono proprietà automatiche di ogni carta AES-128.
L’AES-128 può supportare un’autenticazione robusta se chip e lettore sono configurati correttamente. Il solo cifrario non dimostra che una carta o un sistema hotel siano inviolabili. Contano anche gestione delle chiavi, permessi, firmware, implementazione del lettore e sicurezza fisica. Verifichi la configurazione completa con il fornitore delle serrature.
Vulnerabilità delle chiavi per hotel 2026: quali attrezzature usano gli aggressori
Dipende da chip e sistema: le credenziali obsolete possono essere clonabili; quelle con autenticazione correttamente configurata offrono maggiore protezione.
| Strumento di attacco | Costo | Bersaglio | Competenza richiesta |
|---|---|---|---|
| Lettore/scrittore MSR | $20 - $100 | Carte a banda magnetica | Minima (plug-and-play) |
| Flipper Zero | $170 | RFID a bassa frequenza, alcuni NFC | Da bassa a moderata |
| Dispositivo di clonazione RFID | $200 - $400 | Chip RFID obsoleti, exploit di serrature per hotel | Moderata |
| Kit completo di attacco RFID obsoleto | $300 - $500 | Qualsiasi sistema con crittografia obsoleta | Moderata |
| Attacco RFID AES-128 | N/D | N/D | Dipende dall’implementazione completa |
Confronto dei costi tra banda magnetica e RFID per hotel: l'economia della migrazione
Il costo è il motivo più comunemente citato per cui gli hotel ritardano la migrazione dai sistemi a banda magnetica a quelli RFID. Una serratura a banda magnetica costa in genere da $25 a $50 per porta, mentre una serratura RFID varia da $150 a $600 per porta a seconda del produttore e delle funzionalità. Per un hotel di 200 camere, la differenza hardware è di circa $25.000 - $110.000. Tuttavia, questo confronto ignora i costi degli incidenti di sicurezza, delle assicurazioni e dei risparmi operativi.
| Fattore di costo | Banda magnetica | RFID |
|---|---|---|
| Hardware della serratura (per porta) | $25 - $50 | $150 - $600 |
| Costo della chiave (per unità) | $0,10 - $0,30 | $0,30 - $2,00 |
| Tasso di sostituzione delle chiavi | Alto (smagnetizzazione, usura) | Basso (nessuna usura da contatto) |
| Funzionalità mobile key | Non possibile | Opzioni abilitate NFC disponibili |
| Impatto sui premi assicurativi | In aumento (vulnerabilità nota) | Favorevole (sicurezza moderna) |
| Esposizione a responsabilità | Alta (rischio di responsabilità civile della struttura) | Ridotta (diligenza dimostrata) |
| Esperienza dell'ospite | Frequenti errori di lettura a strisciata | Tap-and-go, opzione smartphone |
Il costo nascosto dell'inazione
Nel 2022, una catena alberghiera ha dovuto affrontare risarcimenti superiori a 2 milioni di dollari dopo che una serie di furti nelle camere è stata ricondotta a chiavi a banda magnetica clonate. La struttura ha inoltre registrato un calo stimato del 15% delle prenotazioni in seguito alla copertura mediatica degli incidenti. Le compagnie assicurative tengono sempre più conto della tecnologia di controllo degli accessi nelle loro decisioni di sottoscrizione per le strutture ricettive. Gli hotel che utilizzano sistemi di serrature con vulnerabilità documentate e non risolte possono affrontare richieste di risarcimento per negligenza ai sensi delle leggi sulla responsabilità civile se i beni o la sicurezza di un ospite vengono compromessi.
Sicurezza dei chip RFID: perché non tutte le chiavi RFID sono uguali
La migrazione dalla banda magnetica all'RFID è necessaria ma non sufficiente. L'etichetta RFID copre un ampio spettro di livelli di sicurezza e alcuni chip RFID sono quasi vulnerabili quanto la banda magnetica. Il chip RFID obsoleto, il chip RFID più diffuso nelle serrature degli hotel, utilizza un cifrario proprietario a 48-bit che è stato pubblicamente violato dal 2008. Un hotel che passa dalla banda magnetica a un chip RFID obsoleto ha migliorato la durata e la praticità, ma non ha migliorato in modo significativo la sicurezza contro un aggressore motivato.
Per i nuovi impianti definisca una configurazione documentata e supportata, con credenziali autenticate e firmware aggiornato. Il 3DES non va presentato come minimo generale attuale: NIST ha ritirato la raccomandazione TDEA il 1º gennaio 2024. Confermi chip, protocollo e politica crittografica con il fornitore, inclusi i modi di compatibilità obsoleti.
Le chiavi per hotel RFID sono sicure?
L’AES-128 può supportare un’autenticazione robusta se chip e lettore sono configurati correttamente. Il solo cifrario non dimostra che una carta o un sistema hotel siano inviolabili. Contano anche gestione delle chiavi, permessi, firmware, implementazione del lettore e sicurezza fisica. Verifichi la configurazione completa con il fornitore delle serrature.
Gli hotel dovrebbero porre al proprio fornitore di serrature tre domande specifiche: (1) Quale chip è presente nelle nostre chiavi? (2) Quale protocollo di crittografia è attivo? (3) Le modalità di compatibilità obsolete sono disabilitate? Se il fornitore non è in grado di rispondere chiaramente a queste domande, questo è di per sé un problema di sicurezza.
Guida alla migrazione: dalle chiavi per hotel a banda magnetica a quelle RFID
Per le strutture che operano ancora con banda magnetica o chip RFID obsoleti, la migrazione a un moderno sistema RFID dovrebbe essere trattata come un aggiornamento di sicurezza con tempistiche definite piuttosto che come un progetto futuro opzionale. Circa il 74% degli hotel a livello globale ha già implementato sistemi RFID. Nessun importante produttore di serrature sta sviluppando nuovi prodotti esclusivamente a banda magnetica. Il restante 26% delle strutture affronta un rischio di sicurezza crescente, maggiori controlli assicurativi e crescenti aspettative degli ospiti per l'accesso contactless.
Fase 1: Verificare il sistema attuale
Identificare l'esatto chip e la crittografia delle chiavi attualmente in uso. Il fornitore di serrature o di chiavi può confermarlo. Se si utilizzano chip RFID obsoleti con un cifrario a 48-bit, si sta operando su una crittografia compromessa indipendentemente dal marchio della serratura.
Fase 2: Richiedere RFID AES-128 (seconda o ultima generazione)
Nella valutazione dei sistemi di serrature RFID, richiedere la crittografia AES-128 con autenticazione reciproca. Non accettare i chip RFID obsoleti come configurazione predefinita. La maggior parte dei principali fornitori di serrature offre sistemi compatibili con AES-128.
Fase 3: Pianificare l'implementazione in fasi
La maggior parte dei fornitori di serrature supporta una migrazione graduale in cui le nuove serrature RFID vengono installate piano per piano parallelamente ai sistemi esistenti. Ciò riduce i costi iniziali e minimizza le interruzioni operative. Dare priorità alle aree di alto valore: suite, piani executive e qualsiasi camera accessibile dai corridoi pubblici.
Fase 4: Verificare la configurazione
Dopo l'installazione, confermare con il fornitore che l'autenticazione reciproca AES-128 sia attiva, che le modalità obsolete/retrocompatibili siano disabilitate e che il firmware sia all'ultima versione. Richiedere la documentazione di queste impostazioni.
Fase 5: Stabilire un protocollo di aggiornamento
L'incidente della vulnerabilità delle serrature per hotel del 2024 ha dimostrato che anche i moderni sistemi di serrature richiedono aggiornamenti del firmware. Stabilire un processo per l'applicazione delle patch di sicurezza del fornitore entro un lasso di tempo definito, non come un'attività futura a tempo indeterminato.
Direzione del settore: verso dove va la sicurezza delle chiavi per hotel
Gli hotel possono combinare tessere RFID con autenticazione, chiavi mobili NFC o Bluetooth e accesso ibrido. AES-128 è disponibile solo se il chip e il sistema scelti supportano tale configurazione; la frequenza da sola non determina la sicurezza. Occorre verificare il formato delle credenziali e la tecnologia mobile supportati dalla struttura. La banda magnetica resta una soluzione di precedente generazione.
L'adozione delle mobile key sta accelerando ma non ha sostituito le chiavi fisiche. I tassi di adozione da parte degli ospiti variano in base al mercato e gli hotel necessitano di chiavi fisiche di riserva per gli ospiti senza smartphone compatibili, per i check-in di gruppo e per le chiavi secondarie. La chiave per hotel fisica rimane un'infrastruttura essenziale e la sicurezza di tale chiave dipende dalla tecnologia del chip al suo interno.
Domande Frequenti
Come funzionano le chiavi degli hotel?
Le chiavi degli hotel memorizzano una credenziale digitale che la serratura della porta legge e verifica. Le chiavi a banda magnetica codificano questi dati su una striscia magnetizzata che la serratura legge tramite una strisciata fisica. Le chiavi RFID memorizzano dati crittografati su un microchip che comunica in modalità wireless con il lettore della serratura quando viene avvicinato a pochi centimetri di distanza. La serratura confronta la credenziale con il proprio elenco di accessi autorizzati e concede o nega l'ingresso. I moderni sistemi RFID utilizzano l'autenticazione challenge-response in cui sia la chiave che la serratura si verificano a vicenda prima dell'apertura.
Come clonare una chiave per hotel?
Dipende da chip e sistema: le credenziali obsolete possono essere clonabili; quelle con autenticazione correttamente configurata offrono maggiore protezione.
Qual è stata la principale vulnerabilità delle serrature per hotel del 2024?
Nel marzo 2024, i ricercatori Ian Carroll e Lennert Wouters hanno reso nota una vulnerabilità critica in un sistema di serrature per hotel ampiamente diffuso di un importante produttore di serrature. Interessa 3 milioni o più di serrature in oltre 13.000 strutture in 131 paesi. Un aggressore ha bisogno solo di una chiave scaduta della struttura bersaglio e di un dispositivo di clonazione RFID da $200 per creare due chiavi contraffatte che aprono qualsiasi porta dell'hotel, comprese le camere chiuse con il catenaccio. Al momento della divulgazione, solo il 36% delle strutture interessate aveva applicato la patch.
Qual è la chiave per hotel più sicura?
L’AES è definito da NIST FIPS 197: è uno standard dell’algoritmo, non una certificazione generale del chip o dell’impianto hotel. Autenticazione reciproca e controllo di prossimità devono essere supportati da chip, lettore e configurazione; non sono proprietà automatiche di ogni carta AES-128.
Gli hotel dovrebbero ancora usare le chiavi a banda magnetica?
No. Le chiavi a banda magnetica offrono zero crittografia, sono clonabili in pochi secondi per meno di $100 ed espongono gli hotel a richieste di risarcimento per responsabilità civile in caso di incidenti di sicurezza. Nessun importante produttore di serrature sta sviluppando nuovi sistemi esclusivamente a banda magnetica. Le compagnie assicurative tengono sempre più conto della tecnologia di controllo degli accessi nelle loro valutazioni. Gli hotel che utilizzano ancora la banda magnetica dovrebbero trattare la migrazione all'RFID come un progetto di sicurezza urgente, non come una considerazione futura.
Gli attacchi alle chiavi degli hotel con Flipper Zero sono reali?
Flipper Zero può leggere o emulare alcune credenziali obsolete supportate. Non dimostra che ogni hotel sia vulnerabile o che la dicitura AES renda immune l’intero sistema. Valuti chip, autenticazione attiva, chiavi, firmware e avvisi di sicurezza con il fornitore.
Informazioni su PrintPlast
PrintPlast è un produttore di chiavi per hotel RFID, chiavi in legno e credenziali per il controllo degli accessi che serve hotel in oltre 80 paesi. Forniamo chiavi compatibili con il sistema di chiusura indicato dopo la verifica di un campione finito per hotel, in tipologie di chip che vanno dall'RFID crittografato 3DES fino all'AES-128 di ultima generazione. Per un'analisi dettagliata dei prezzi delle chiavi, è disponibile la nostra guida ai costi delle chiavi per hotel.
Aggiornare la sicurezza delle chiavi del proprio hotel
Che si tratti di migrare dalla banda magnetica o di aggiornare dall'RFID obsoleto all'AES-128 di ultima generazione, PrintPlast è in grado di fornire chiavi adatte al sistema di serrature con il livello di crittografia richiesto dalla struttura.
Contatti: info@printplast.com
Articoli correlati: Mobile Key vs Chiavi fisiche · Adozione delle chiavi in legno · Perché le chiavi smettono di funzionare