Son güncelleme: Şubat 2026
Bu yazıdaki rakamlar ve kurulum örnekleri Şubat 2026 karşılaştırmasına aittir; güncel kullanılabilirlik veya garantili performans anlamına gelmez. Maliyetler ve kart ömrü, tedarikçiye, yapıya ve kullanıma göre değişen tahminlerdir. Güncel cihaz desteğini, katılımcı tesisleri ve teklifleri ilgili sağlayıcıyla teyit edin.
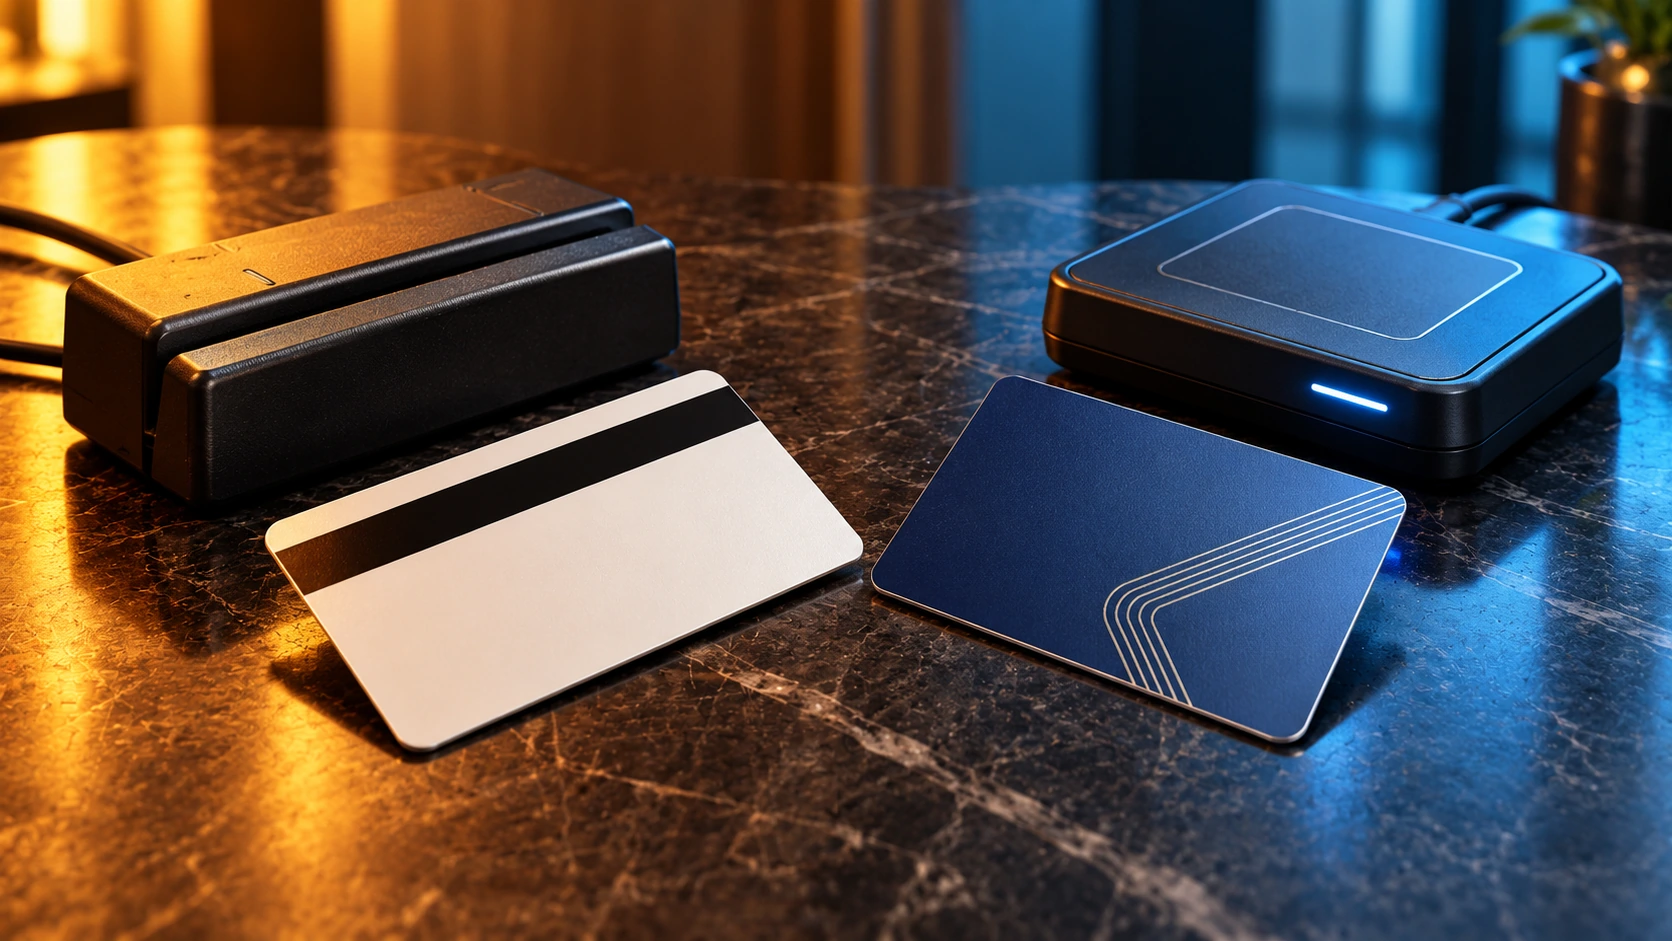
RFID ile manyetik şeritli otel kapı kartları arasındaki güvenlik farkı belirgindir. Manyetik şeritli kartlar, veriyi ferromanyetik parçacıklarda şifrelemeden saklar; yaklaşık 20 USD’den başlayan cihazlarla 30 saniyeden kısa sürede kopyalanabilir. 13,56 MHz RFID kartlarda veri silikon çipte saklanır. Şifreleme, karşılıklı kimlik doğrulama ve kopyalamaya karşı koruma, kullanılan çipe ve sistem yapılandırmasına bağlıdır. RFID adı tek başına güvenlik garantisi değildir; eski çiplerde de ciddi açıklar bulunmuştur.
Bu yazı iki teknolojiyi teknik açıdan karşılaştırır, 2026’ya kadar yayımlanan önemli otel kartı güvenlik açıklarını özetler ve hâlâ manyetik şerit kullanan tesisler için geçiş adımlarını açıklar.
RFID ve Manyetik Şeritli Otel Kartları Nasıl Çalışır?
Manyetik şeritli kartlarda veri üç iz üzerinde ferromanyetik parçacıklara kodlanır. Veri sabittir, şifrelenmez ve uygun bir manyetik okuma başlığıyla okunabilir. RFID kartın çipi ise okuyucunun elektromanyetik alanından enerji alır. Bu karşılaştırmadaki 13,56 MHz sistemlerde ISO 14443-A kullanılabilir; güvenli, modern yapılandırmalar şifreli sorgu-yanıt ve karşılıklı kimlik doğrulama uygular. Protokol ve güvenlik özellikleri belirli çip ve okuyucu için doğrulanmalıdır.
| Özellik | Manyetik şerit | RFID (13,56 MHz) |
|---|---|---|
| Veri saklama | Ferromanyetik parçacıklar; açık metin | Silikon çip; şifreleme çipe bağlıdır |
| Şifreleme | Yok | AES-128, 3DES veya eski 48 bitlik algoritma; çipe bağlıdır |
| Kimlik doğrulama | Yok; yalnızca kayıtlı veri okunur | Karşılıklı doğrulama; desteklenen kart ve okuyucu birbirini doğrular |
| Kopyalama güçlüğü | Çok düşük; 20 USD’lik okuyucu, 30 saniyeden kısa süre | Çipe ve sisteme bağlıdır. Eski erişim kartları kopyalanabilir; doğru yapılandırılmış kimlik doğrulamalı kartlar daha güçlü koruma sağlar. |
| Temas biçimi | Kartı yuvadan geçirme; fiziksel temas | Temassız; yakından okutma |
| Dayanıklılık | Kullanımla aşınır; mıknatıslı telefon aksesuarları veriyi bozabilir | Çipe özgü kullanım ömrü; veri sayfasını ve çalışma koşullarını doğrulayın |
| Mobil anahtar desteği | Desteklemez | Uyumlu NFC sisteminde akıllı telefonla erişim |
| Standart | ISO 7811 | ISO 14443-A |
Otel Kapı Kartları Kopyalanabilir mi?
Çipe ve sisteme bağlıdır. Eski erişim kartları kopyalanabilir; doğru yapılandırılmış kimlik doğrulamalı kartlar daha güçlü koruma sağlar.
Manyetik şeritli kartların kopyalanması
İnternetten 20–100 USD’ye alınabilen manyetik şerit okuyucu/yazıcıları, şeritteki veriyi okuyabilir, kaydedebilir ve başka bir karta aktarabilir. İşlem 30 saniyeden kısa sürebilir; USB cihazını kullanmanın ötesinde ileri düzey uzmanlık gerektirmeyebilir. Bu risk yalnızca teorik değildir. Kopyalanmış kartlar yıllardır oda hırsızlıklarında kullanılmıştır. 2012’de yaygın bir otel kilidinin bağlantı noktası açığından yararlanan yaklaşık 50 USD’lik Arduino tabanlı bir cihazın dünya genelinde 4–5 milyon odayı etkileyebildiği gösterilmiştir.
RFID kartlarda belirleyici unsur çiptir
Seçilen çip ve okuyucu doğru yapılandırıldığında AES-128 güçlü kimlik doğrulamayı destekleyebilir. Şifreleme algoritması tek başına kartın veya otel sisteminin kırılamaz olduğunu kanıtlamaz. Güvenlik; anahtar yönetimine, yetkilere, aygıt yazılımına, okuyucu uygulamasına ve fiziksel korumaya da bağlıdır. Tam yapılandırmayı kilit sistemi sağlayıcısıyla doğrulayın.
Otel Kartı Güvenliği: Önemli Açıklar (2008–2026)
Son 17 yıldaki önemli olayların ortak nedenleri; manyetik şeritte açık metin veri, eski RFID çiplerindeki kırılmış 48 bitlik şifreleme veya kilit yazılımındaki uygulama hatalarıdır. Aşağıdaki zaman çizelgesi, yayımlanmış olayları özetler. Bir tesisin etkilenip etkilenmediği belirli donanıma, yazılım sürümüne ve uygulanan yamalara göre değerlendirilmelidir.
2008: Eski RFID şifrelemesinin kırılması
Radboud Üniversitesi Nijmegen’deki araştırmacılar, eski RFID çiplerinde kullanılan 48 bitlik özel şifreleme algoritmasını tersine mühendislikle çözerek kartların dakikalar içinde kopyalanabildiğini gösterdi. Olay dünya genelinde milyonlarca erişim sistemini etkiledi. Bu bilgi 17 yılı aşkın süredir kamuya açık olmasına rağmen söz konusu eski çipler bazı otel kilitlerinde kullanılmaktadır. Bu çiplere dayanan bir tesis, 2008’den beri kırıldığı bilinen bir kriptografik altyapıyı kullanıyor demektir.
2012: 4–5 milyon odayı etkileyen kilit açığı
Güvenlik araştırmacısı Cody Brocious, dünya genelinde 4–5 milyon otel odasında bulunan bir kilit modelinin altındaki DC bağlantı noktasına takılan yaklaşık 50 USD’lik Arduino cihazıyla açılabildiğini gösterdi. Saldırı kartı tamamen devre dışı bırakıyor; ana anahtar dahil kilit belleğini açığa çıkaran yazılım hatasından yararlanıyordu. Üreticinin ilk müdahalesi yazılım güncellemesi yerine plastik bağlantı noktası kapakları dağıtmak oldu.
Mart 2024: 3 milyondan fazla kilidi etkileyen açık
Ian Carroll ve Lennert Wouters, 131 ülkede 13.000’den fazla tesiste bulunan en az 3 milyon kilidi etkileyen ciddi bir açık yayımladı. Rapora göre hedef tesisten alınmış süresi dolmuş tek bir kart ve yaklaşık 200 USD’lik RFID cihazı yeterliydi. İki sahte kart, sürgüsü kapalı odalar dahil tesisteki kapıları açabiliyordu. Açıklama tarihinde etkilenen kilitlerin yalnızca %36’sı güncellenmişti.
Ağustos 2024: Üçüncü taraf RFID çipinde donanımsal arka kapı
Araştırmacılar, yaygın kullanılan bir üçüncü taraf RFID çipinde donanım seviyesinde arka kapı buldu. Arka kapı anahtarı yaklaşık iki dakikada denenerek çözülebiliyor ve çipteki tüm verilere okuma/yazma erişimi sağlıyordu. Bu çipler ABD, Avrupa, Çin ve Hindistan’daki otel kartı sistemlerinde kullanılıyordu. Açık doğrudan silikonda bulunduğundan yazılım güncellemesiyle giderilemiyor; etkilenen kartların fiziksel olarak değiştirilmesi gerekiyordu.
Mayıs 2025: Otel ana anahtar kartının taklit edilmesi
Araştırmacılar, bazı otel kilitlerinin veriyi eski RFID çiplerinde açık metin olarak sakladığını belgeledi. Tek bir misafir kartına erişen saldırgan, veriyi çıkararak tesisteki tüm odalara yetki veren bir ana anahtar kartı oluşturabiliyordu. Sorun, kırılmış çip şifrelemesiyle açık metin veri saklamanın birleşiminden kaynaklandığı için çözüm sistemin değiştirilmesini gerektiriyordu.
Otel Kartında Şifreleme: Odayı Aslında Ne Korur?
Seçilen çip ve okuyucu doğru yapılandırıldığında AES-128 güçlü kimlik doğrulamayı destekleyebilir. Şifreleme algoritması tek başına kartın veya otel sisteminin kırılamaz olduğunu kanıtlamaz. Güvenlik; anahtar yönetimine, yetkilere, aygıt yazılımına, okuyucu uygulamasına ve fiziksel korumaya da bağlıdır. Tam yapılandırmayı kilit sistemi sağlayıcısıyla doğrulayın.
| Çip | Şifreleme | Anahtar uzunluğu | Durum (2026) | Bilinen saldırılar |
|---|---|---|---|---|
| Manyetik şerit | Yok | Uygulanmaz | Eski teknoloji | Kolay kopyalama; yaklaşık 20 USD |
| Eski RFID çipi | Eski, özel şifreleme algoritması | 48 bit | 2008’den beri kırılmış durumda | Anahtarın saniyeler içinde çıkarılması |
| Yalnızca parola kullanan RFID çipi | Yok; yalnızca parola | 32 bit parola | Sınırlı koruma | Kaba kuvvet denemeleri mümkün |
| 3DES şifrelemeli RFID çipi | 3DES | 112 bit | Cihaza, sağlayıcıya ve yapılandırmaya bağlıdır | Sistemin bütününe bağlıdır |
| AES-128 RFID (1. nesil) | AES-128 / 3DES | 128 bit | Cihaza, sağlayıcıya ve yapılandırmaya bağlıdır | Sistemin bütününe bağlıdır |
| AES-128 RFID (2. nesil) | AES-128 | 128 bit | Cihaza, sağlayıcıya ve yapılandırmaya bağlıdır | Sistemin bütününe bağlıdır |
| AES-128 RFID (3. nesil) | AES-128 | 128 bit | Cihaza, sağlayıcıya ve yapılandırmaya bağlıdır | Sistemin bütününe bağlıdır |
AES-128 RFID: Sistemin Bütününde Neler Doğrulanmalı?
AES, NIST FIPS 197’de tanımlanır. Bu bir algoritma standardıdır; çipi veya otel kurulumunu bütünüyle sertifikalandırmaz. Karşılıklı kimlik doğrulama ve yakınlık kontrolü, seçilen çip, okuyucu ve yapılandırma tarafından desteklenmelidir. Bunlar her AES-128 kartta otomatik olarak bulunmaz.
Seçilen çip ve okuyucu doğru yapılandırıldığında AES-128 güçlü kimlik doğrulamayı destekleyebilir. Şifreleme algoritması tek başına kartın veya otel sisteminin kırılamaz olduğunu kanıtlamaz. Güvenlik; anahtar yönetimine, yetkilere, aygıt yazılımına, okuyucu uygulamasına ve fiziksel korumaya da bağlıdır. Tam yapılandırmayı kilit sistemi sağlayıcısıyla doğrulayın.
2026’da Otel Kartı Açıkları: Kullanılan Cihazlar
Çipe ve sisteme bağlıdır. Eski erişim kartları kopyalanabilir; doğru yapılandırılmış kimlik doğrulamalı kartlar daha güçlü koruma sağlar.
| Cihaz veya yöntem | Maliyet | Hedef | Gerekli beceri |
|---|---|---|---|
| MSR okuyucu/yazıcı | 20 USD - 100 USD | Manyetik şeritli kartlar | Düşük; tak ve çalıştır |
| Flipper Zero | 170 USD | Düşük frekanslı RFID ve bazı NFC kartları | Düşük–orta |
| RFID kopyalama cihazı | 200 USD - 400 USD | Eski RFID çipleri ve kilit açıkları | Orta |
| Eski RFID sistemleri için kapsamlı cihaz seti | 300 USD - 500 USD | Eski şifreleme kullanan sistemler | Orta |
| AES-128 RFID’ye yönelik saldırı | Uygulanmaz | Uygulanmaz | Sistemin bütününe bağlıdır |
Manyetik Şeritten RFID’ye Geçişin Maliyeti
Otellerin geçişi ertelemesinde en sık belirtilen neden maliyettir. Manyetik şeritli kilitler kapı başına yaklaşık 25–50 USD, RFID kilitler ise üreticiye ve özelliklere göre 150–600 USD aralığındadır. 200 odalı bir otelde donanım farkı yaklaşık 25.000–110.000 USD olabilir. Ancak yalnızca bu farkı karşılaştırmak; güvenlik olaylarının, sigortanın ve operasyonel verimliliğin maliyetini dışarıda bırakır.
| Maliyet kalemi | Manyetik şerit | RFID |
|---|---|---|
| Kilit donanımı; kapı başına | 25 USD - 50 USD | 150 USD - 600 USD |
| Kart maliyeti; adet başına | 0,10 USD - 0,30 USD | 0,30 USD - 2,00 USD |
| Kart değiştirme sıklığı | Yüksek; manyetik veri kaybı ve aşınma | Düşük; okuyucuyla temas aşınması yok |
| Mobil anahtar desteği | Desteklemez | Uyumlu NFC seçenekleri bulunur |
| Sigorta primi üzerindeki etki | Bilinen açıklar nedeniyle artabilir | Modern güvenlik olumlu değerlendirilebilir |
| Sorumluluk riski | Yüksek; tesis güvenliğiyle ilgili risk | Belgelenmiş tedbirlerle azaltılabilir |
| Misafir deneyimi | Kartı yuvadan geçirme hataları yaygın | Yakından okutma; uyumlu sistemde telefon seçeneği |
Geçişi Ertelemenin Görünmeyen Maliyeti
Yazıda aktarılan 2022 örneğinde, kopyalanmış manyetik şeritli kartlarla bağlantılı oda hırsızlıkları sonrasında bir otel zincirinin uzlaşma ödemeleri 2 milyon USD’yi aştı; medyada çıkan haberlerin ardından rezervasyonlarda tahmini %15 düşüş yaşandı. Sigortacılar erişim kontrolünü risk değerlendirmelerine dahil edebilir. Belgelenmiş ve giderilmemiş açıklar, misafirin güvenliği veya eşyaları zarar gördüğünde tesisin sorumluluğuyla ilgili taleplere yol açabilir. Hukuki sonuçlar ülkeye ve olayın koşullarına göre değişir.
RFID Çip Güvenliği: Her Kart Aynı Değildir
Manyetik şeritten RFID’ye geçmek tek başına yeterli değildir. RFID farklı güvenlik düzeylerini kapsar; bazı eski çipler manyetik şerit kadar kolay hedef olabilir. Eski 48 bitlik özel algoritmanın 2008’den beri kırıldığı bilinmektedir. Bu çipe geçmek kullanım kolaylığını ve dayanıklılığı artırabilir, ancak kararlı bir saldırgana karşı şifreleme güvenliğinde anlamlı iyileşme sağlamaz.
Yeni kurulumlarda kimlik doğrulamalı kartları ve güncel aygıt yazılımını kullanan, belgelenmiş ve desteklenen bir güvenlik yapılandırması belirleyin. 3DES’i güncel, genel bir asgari standart olarak sunmayın: NIST, TDEA tavsiyesini 1 Ocak 2024’te geri çekti. Eski uyumluluk modları dahil onaylı çipi, protokolü ve kriptografi politikasını sistem sağlayıcısıyla teyit edin.
RFID Otel Kartları Güvenli mi?
Seçilen çip ve okuyucu doğru yapılandırıldığında AES-128 güçlü kimlik doğrulamayı destekleyebilir. Şifreleme algoritması tek başına kartın veya otel sisteminin kırılamaz olduğunu kanıtlamaz. Güvenlik; anahtar yönetimine, yetkilere, aygıt yazılımına, okuyucu uygulamasına ve fiziksel korumaya da bağlıdır. Tam yapılandırmayı kilit sistemi sağlayıcısıyla doğrulayın.
Kilit sağlayıcınıza üç soru sorun: (1) Kartlarımızda hangi çip var? (2) Hangi şifreleme protokolü etkin? (3) Eski uyumluluk modları kapalı mı? Bu sorulara açık yanıt verilememesi de değerlendirilmesi gereken bir güvenlik sorunudur.
Geçiş Rehberi: Manyetik Şeritten RFID’ye
Manyetik şerit veya eski RFID çipi kullanan tesisler, modern RFID’ye geçişi belirsiz bir gelecek projesi yerine takvimi belirlenmiş bir güvenlik iyileştirmesi olarak ele almalıdır. Yazıdaki sektör tahminine göre otellerin yaklaşık %74’ü RFID kullanmaktadır. Büyük üreticilerin yeni ürün geliştirmesi RFID ve mobil erişime yönelmiştir. Kalan %26 için güvenlik riski, sigorta incelemeleri ve temassız erişim beklentisi geçiş kararını etkileyebilir.
1. Adım: Mevcut sistemi inceleyin
Kullanılan çipi ve etkin şifrelemeyi tam olarak belirleyin. Kilit veya kart sağlayıcınız bunu doğrulayabilir. 48 bitlik eski algoritma kullanılıyorsa kilidin markası ne olursa olsun kırıldığı bilinen kriptografiye dayanıyorsunuz demektir.
2. Adım: AES-128 ve desteklenen kimlik doğrulamayı şartnameye yazın
RFID kilitlerini değerlendirirken AES-128 ve karşılıklı kimlik doğrulama isteyin. Eski çipleri varsayılan seçenek olarak kabul etmeyin. Birçok kilit sağlayıcısı AES-128 uyumlu sistemler sunar; gerçek uyumu seçilen kart ve okuyucuyla doğrulayın.
3. Adım: Aşamalı uygulayın
Birçok sağlayıcı, mevcut sistem çalışırken RFID kilitlerinin kat kat değiştirilmesine olanak tanır. Bu yöntem ilk yatırım yükünü ve operasyon kesintisini azaltabilir. Süitler, yönetici katları ve halka açık koridorlardan erişilen odalar gibi öncelikli alanlarla başlayın.
4. Adım: Yapılandırmayı doğrulayın
Kurulumdan sonra AES-128 karşılıklı kimlik doğrulamasının etkin, eski uyumluluk modlarının kapalı ve aygıt yazılımının güncel olduğunu sağlayıcıyla teyit edin. Ayarların belgelerini isteyin.
5. Adım: Güncelleme süreci oluşturun
2024’teki kilit açığı, modern sistemlerin de güvenlik güncellemelerine ihtiyaç duyduğunu gösterdi. Sağlayıcının yamalarını belirsiz bir tarihe ertelemek yerine belirlenmiş süre içinde uygulayan bir süreç oluşturun.
Otel Kartı Güvenliği Hangi Yöne Gidiyor?
Oteller, kimlik doğrulamalı RFID kartları, NFC veya Bluetooth mobil anahtarları ve hibrit erişimi birlikte kullanabilir. AES-128, yalnızca seçilen çip ve sistem bu yapılandırmayı destekliyorsa kullanılabilir; frekans tek başına güvenlik düzeyini belirlemez. Tesisin desteklediği kart biçimini ve mobil teknolojiyi doğrulayın. Manyetik şerit, eski nesil bir erişim seçeneği olarak kullanılmaya devam eder.
Mobil anahtar yaygınlaşsa da fiziksel kartların yerini tamamen almamıştır. Kullanım oranı pazara göre değişir. Uyumlu telefonu olmayan misafirler, grup girişleri ve ek kartlar için fiziksel yedek gerekir. Otel kapı kartı hâlâ önemli bir altyapı unsurudur; güvenliği içindeki çipe ve sistemin yapılandırmasına bağlıdır.
Sık Sorulan Sorular
Otel kapı kartları nasıl çalışır?
Kart, kilidin okuyup doğruladığı dijital erişim bilgilerini saklar. Manyetik şeritli kartta veri, fiziksel olarak okuyucudan geçirilen şeride yazılır. RFID kartta çip ve anten, birkaç santimetre mesafedeki okuyucuyla iletişim kurar. Kilit erişim yetkisini denetler ve kapıyı açar veya reddeder. Desteklenen modern sistemlerde kart ve kilit, sorgu-yanıt yöntemiyle birbirini doğrular.
Otel kapı kartının kopyalanma riski nedir?
Çipe ve sisteme bağlıdır. Eski erişim kartları kopyalanabilir; doğru yapılandırılmış kimlik doğrulamalı kartlar daha güçlü koruma sağlar.
2024’teki önemli otel kilidi açığı neydi?
Mart 2024’te Ian Carroll ve Lennert Wouters, büyük bir üreticinin yaygın kilit sisteminde ciddi bir açık yayımladı. Olay 131 ülkede 13.000’den fazla tesiste bulunan en az 3 milyon kilidi etkiliyordu. Rapora göre tesisten alınmış süresi dolmuş bir kart ve yaklaşık 200 USD’lik RFID cihazıyla, sürgülü odalar dahil kapıları açabilen iki sahte kart hazırlanabiliyordu. Açıklama tarihinde ilgili tesislerin yalnızca %36’sı yamayı uygulamıştı.
En güvenli otel kartı nasıl seçilir?
AES, NIST FIPS 197’de tanımlanır. Bu bir algoritma standardıdır; çipi veya otel kurulumunu bütünüyle sertifikalandırmaz. Karşılıklı kimlik doğrulama ve yakınlık kontrolü, seçilen çip, okuyucu ve yapılandırma tarafından desteklenmelidir. Bunlar her AES-128 kartta otomatik olarak bulunmaz.
Oteller manyetik şerit kullanmaya devam etmeli mi?
Manyetik şerit şifreleme sağlamaz ve 100 USD’nin altındaki cihazlarla saniyeler içinde kopyalanabilir. Güvenlik olayı tesisin sorumluluk riskini artırabilir; yeni ürün geliştirmesi RFID ve mobil sistemlere yönelmiştir. Sigorta değerlendirmelerinde erişim kontrolü de dikkate alınabilir. Manyetik şerit kullanan tesisler, RFID’ye geçişi öncelikli ve takvimi belirlenmiş bir güvenlik projesi olarak ele almalıdır.
Flipper Zero ile otel kartlarına yönelik saldırılar gerçek mi?
Flipper Zero, desteklediği bazı eski erişim kartlarını okuyabilir veya taklit edebilir. Bu, her otel sisteminin açık olduğu ya da AES ibaresinin sistemi bütünüyle koruduğu anlamına gelmez. Gerçek çipi, etkin kimlik doğrulamayı, anahtarları, okuyucu yazılımını ve bilinen güvenlik duyurularını sağlayıcıyla değerlendirin.
PrintPlast Hakkında
PrintPlast, 80’den fazla ülkedeki oteller için RFID kapı kartları, ahşap kartlar ve erişim ürünleri üretir. 3DES kullanan eski sistemlerden yeni nesil AES-128’e kadar, tesisin belirttiği çip ve kilit sistemi için bitmiş numuneyle doğrulanan kartlar sunar. Yeni kurulumlarda güncel güvenlik politikasını sağlayıcıyla teyit edin. Fiyat kalemleri için otel kartı maliyet rehberimize bakın.
Otelinizin Kart Güvenliğini İyileştirin
Manyetik şeritten RFID’ye veya eski çiplerden yeni AES-128 çözümlerine geçerken PrintPlast, kilit sisteminize ve tesisinizin güvenlik şartnamesine uygun kartlar sağlayabilir. Uyumluluk, bitmiş numuneyle doğrulanır.
İletişim: info@printplast.com
İlgili yazılar: Mobil Anahtar ve Otel Kartı · Ahşap Otel Kartlarına Geçiş · Otel Kartları Neden Çalışmaz?