Última actualización: febrero de 2026
Las cifras y ejemplos de instalación corresponden al análisis de febrero de 2026; no garantizan disponibilidad actual ni rendimiento. Los costes y la vida útil son orientativos y varían según proveedor, construcción y uso. Confirme dispositivos, hoteles participantes y presupuestos con el proveedor correspondiente.
La brecha de seguridad entre las tarjetas de hotel RFID y las de banda magnética ya no es objeto de debate. Las tarjetas de banda magnética almacenan datos en texto plano sobre partículas ferromagnéticas sin ningún tipo de encriptación, lo que permite clonarlas en menos de 30 segundos con equipos que cuestan apenas $20. Las tarjetas llave RFID que operan a 13,56 MHz almacenan datos en microchips de silicio con encriptación en capas, autenticación mutua y protecciones anticlonación. Sin embargo, no todos los chips RFID son iguales, y varias vulnerabilidades de alto perfil también han expuesto debilidades críticas en los estándares RFID más antiguos.
Este artículo ofrece una comparación técnica de ambas tecnologías, documenta cada una de las principales vulnerabilidades de las tarjetas de hotel hasta 2026 y proporciona un marco de migración claro para los hoteles que aún utilizan sistemas de banda magnética.
Tarjeta de hotel RFID frente a banda magnética: cómo funciona la tecnología
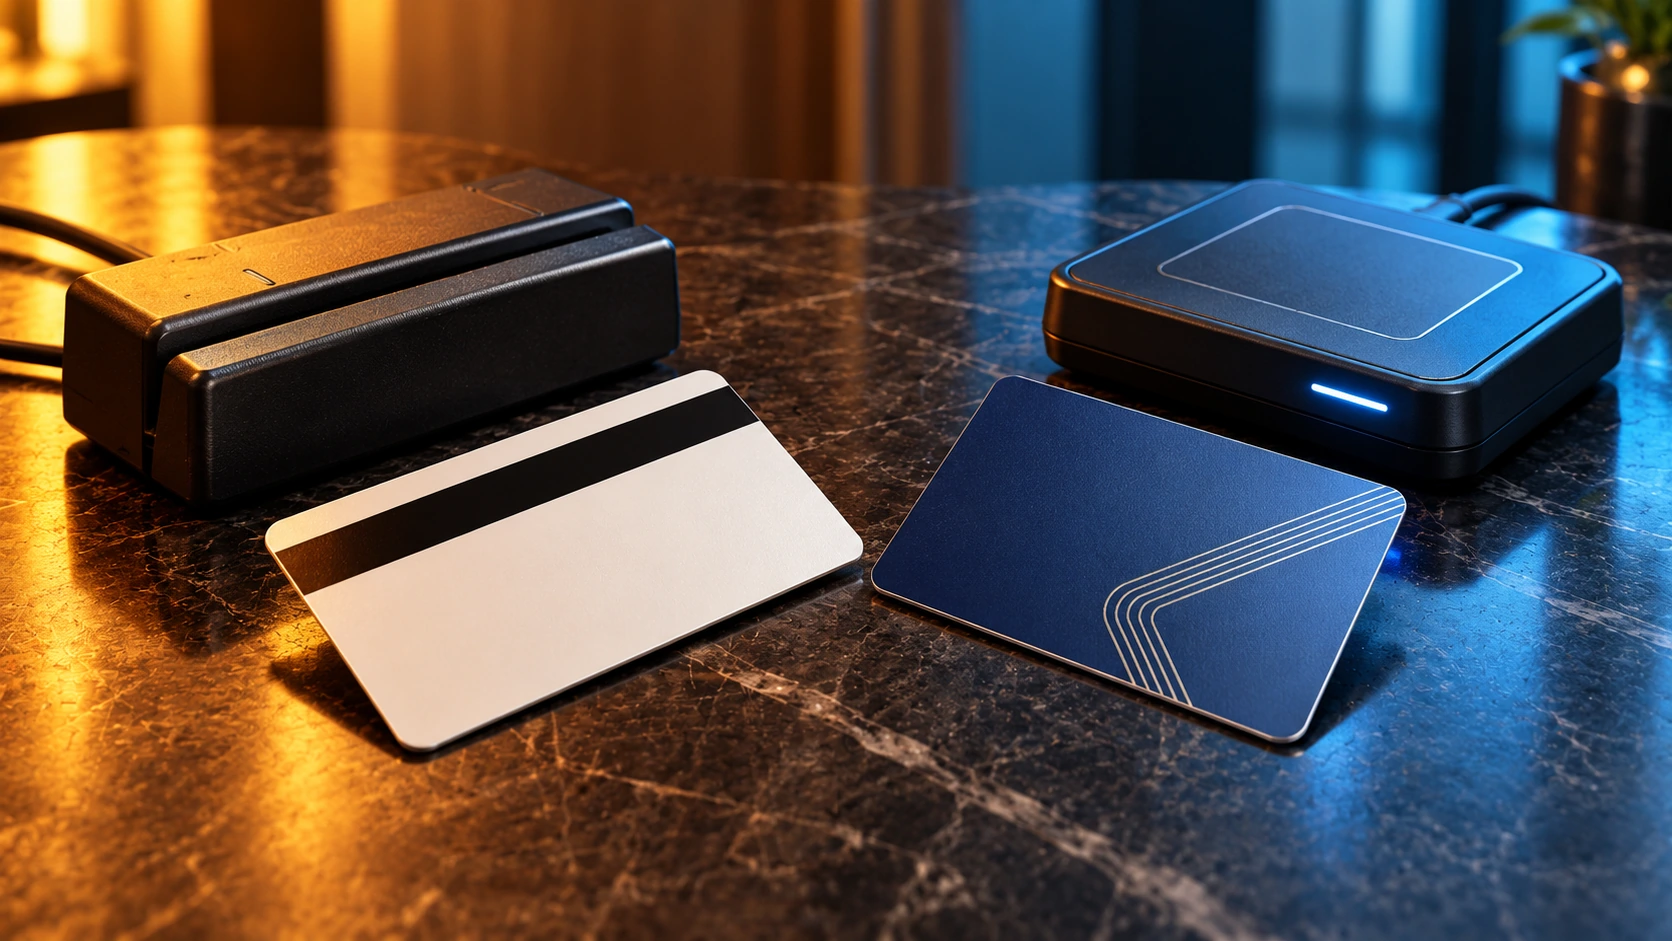
Las tarjetas de banda magnética codifican los datos en una tira de partículas ferromagnéticas dispuestas en tres pistas. Los datos son estáticos, no están encriptados y pueden ser leídos por cualquier dispositivo con un cabezal de lectura magnética. Las tarjetas de hotel RFID utilizan un microchip de silicio alimentado por el campo electromagnético del lector de la cerradura de la puerta, operando a 13,56 MHz (ISO 14443-A). El chip se comunica a través de ondas de radio utilizando protocolos encriptados de desafío-respuesta, y los datos cambian con cada sesión de autenticación en las implementaciones modernas.
| Característica | Banda magnética | RFID (13,56 MHz) |
|---|---|---|
| Almacenamiento de datos | Partículas ferromagnéticas (texto plano) | Microchip de silicio (encriptado) |
| Encriptación | Ninguna | AES-128, 3DES o cifrado obsoleto de 48 bits (varía según el chip) |
| Autenticación | Ninguna (datos de solo lectura) | Autenticación mutua (la tarjeta y el lector se verifican entre sí) |
| Dificultad de clonación | Trivial (lector de $20, <30 segundos) | Depende del chip y del sistema: algunas credenciales antiguas pueden clonarse; una autenticación bien configurada ofrece mayor protección. |
| Tipo de contacto | Deslizamiento (contacto físico) | Sin contacto (proximidad) |
| Durabilidad | Se degrada con el uso, se desmagnetiza cerca de los teléfonos | Resistencia propia del chip: verificar la ficha técnica y las condiciones de uso |
| Soporte para llave móvil | No es posible | Habilitado para NFC (acceso con smartphone) |
| Estándar | ISO 7811 | ISO 14443-A |
¿Se pueden clonar las tarjetas de hotel?
Depende del chip y del sistema: algunas credenciales antiguas pueden clonarse; una autenticación bien configurada ofrece mayor protección.
Clonación de banda magnética
Un lector/escritor de banda magnética comprado por $20 a $100 en línea puede leer, almacenar y duplicar los datos de cualquier tarjeta de hotel de banda magnética. Todo el proceso dura menos de 30 segundos y no requiere conocimientos técnicos más allá de conectar un dispositivo USB. Esto no es teórico. Las redes de robo en habitaciones han utilizado tarjetas de banda magnética clonadas durante más de una década, y un hackeo en 2012 a un sistema de cerraduras de hotel ampliamente implementado demostró que entre 4 y 5 millones de habitaciones de hotel podían abrirse con un dispositivo basado en Arduino de $50 que explotaba vulnerabilidades de puertos en cerraduras de banda magnética.
Clonación RFID: el chip importa
AES-128 puede ofrecer autenticación sólida si el chip y el lector están bien configurados. El cifrado por sí solo no demuestra que una tarjeta o sistema hotelero sea invulnerable. También influyen la gestión de claves, permisos, firmware, lector y seguridad física. Verifique la configuración completa con el proveedor de cerraduras.
Hackeo de tarjetas de hotel: todas las vulnerabilidades importantes (2008-2026)
La seguridad de las tarjetas de hotel ha sido vulnerada repetidamente en los últimos 17 años. Cada incidente importante se remonta al almacenamiento de datos en texto plano (banda magnética), a una encriptación rota (chips RFID obsoletos con un cifrado propietario de 48 bits) o a fallos de implementación en el firmware de la cerradura. A continuación, se presenta una cronología completa de las vulnerabilidades documentadas, incluidos los números CVE cuando se han asignado.
2008: Cifrado RFID obsoleto vulnerado
Investigadores de la Universidad de Radboud en Nimega aplicaron ingeniería inversa al cifrado propietario de 48 bits utilizado en los chips RFID obsoletos, demostrando que estas tarjetas podían clonarse en minutos. Esto afectó a millones de sistemas de control de acceso en todo el mundo. A pesar de que esto es de conocimiento público desde hace más de 17 años, los chips RFID obsoletos que utilizan este cifrado roto siguen en uso activo en los sistemas de cerraduras de hoteles en la actualidad. Cualquier establecimiento que siga implementando estos chips está operando sobre una base criptográfica que ha sido públicamente vulnerada desde 2008.
2012: Gran hackeo de cerraduras de hotel (4-5 millones de habitaciones)
El investigador de seguridad Cody Brocious demostró que un modelo de cerradura de hotel ampliamente implementado, instalado en 4 a 5 millones de habitaciones de hotel a nivel mundial, podía abrirse con un dispositivo Arduino de $50 insertado en el puerto de CC en la parte inferior de la cerradura. El ataque eludía por completo la tarjeta llave al explotar una vulnerabilidad del firmware que exponía el contenido de la memoria de la cerradura, incluida la llave maestra. La respuesta inicial del fabricante de la cerradura fue enviar cubiertas de plástico para los puertos en lugar de emitir actualizaciones de firmware.
2024 (marzo): Vulnerabilidad importante en cerraduras de hotel (más de 3 millones de cerraduras)
Los investigadores Ian Carroll y Lennert Wouters revelaron una importante vulnerabilidad en cerraduras de hotel que afectaba a 3 millones o más de cerraduras de un fabricante líder, implementadas en más de 13.000 establecimientos en 131 países. El ataque requiere solo una tarjeta llave caducada de cualquier habitación del hotel objetivo más un dispositivo de clonación RFID de $200. El atacante crea dos tarjetas falsificadas que abren cualquier puerta del establecimiento, incluidas las puertas con cerrojo. En el momento de la divulgación, solo el 36% de las cerraduras afectadas habían sido parcheadas.
2024 (agosto): Puerta trasera de hardware en chips RFID de terceros
Investigadores de seguridad descubrieron una puerta trasera a nivel de hardware en un chip RFID de terceros ampliamente utilizado. La clave de la puerta trasera puede ser forzada por fuerza bruta en aproximadamente dos minutos, otorgando acceso completo de lectura/escritura a todos los datos del chip. Estos chips se utilizan en sistemas de tarjetas de hotel en todo Estados Unidos, Europa, China e India. Debido a que la puerta trasera existe en el silicio, ninguna actualización de firmware puede solucionarla. Las tarjetas afectadas deben ser reemplazadas físicamente.
2025 (mayo): Falsificación de llave maestra de cerradura de hotel
Una vulnerabilidad documentada por investigadores de seguridad revela que ciertas cerraduras de hotel almacenan los datos de la tarjeta en texto claro en chips RFID obsoletos. Un atacante con acceso a una sola tarjeta de habitación de huésped puede extraer los datos y falsificar una tarjeta llave maestra que otorga acceso a todas las habitaciones del establecimiento. La solución requiere el reemplazo completo del sistema porque la vulnerabilidad se deriva de la combinación del almacenamiento en texto claro en un chip criptográficamente roto.
Encriptación de tarjetas de hotel: lo que realmente protege las habitaciones de los huéspedes
AES-128 puede ofrecer autenticación sólida si el chip y el lector están bien configurados. El cifrado por sí solo no demuestra que una tarjeta o sistema hotelero sea invulnerable. También influyen la gestión de claves, permisos, firmware, lector y seguridad física. Verifique la configuración completa con el proveedor de cerraduras.
| Chip | Encriptación | Longitud de clave | Estado (2026) | Ataques conocidos |
|---|---|---|---|---|
| Banda magnética | Ninguna | N/A | Obsoleto | Clonación trivial ($20) |
| Chip RFID obsoleto | Cifrado obsoleto propietario | 48 bits | Roto desde 2008 | Recuperación de clave en segundos |
| Chip RFID solo con contraseña | Ninguna (solo contraseña) | Contraseña de 32 bits | Seguridad mínima | Fuerza bruta factible |
| Chip RFID con encriptación 3DES | 3DES | 112 bits | Depende del dispositivo, proveedor y configuración | Depende de la implementación completa |
| AES-128 RFID (Gen 1) | AES-128 / 3DES | 128 bits | Depende del dispositivo, proveedor y configuración | Depende de la implementación completa |
| AES-128 RFID (Gen 2) | AES-128 | 128 bits | Depende del dispositivo, proveedor y configuración | Depende de la implementación completa |
| AES-128 RFID (Gen 3) | AES-128 | 128 bits | Depende del dispositivo, proveedor y configuración | Depende de la implementación completa |
RFID AES-128: qué verificar en el sistema completo
AES está definido en NIST FIPS 197. Es un estándar del algoritmo, no una certificación general del chip o de la instalación hotelera. La autenticación mutua y el control de proximidad deben estar admitidos por el chip, lector y configuración elegidos; no son automáticos en toda tarjeta AES-128.
AES-128 puede ofrecer autenticación sólida si el chip y el lector están bien configurados. El cifrado por sí solo no demuestra que una tarjeta o sistema hotelero sea invulnerable. También influyen la gestión de claves, permisos, firmware, lector y seguridad física. Verifique la configuración completa con el proveedor de cerraduras.
Vulnerabilidad de tarjetas de hotel 2026: qué equipos utilizan los atacantes
Depende del chip y del sistema: algunas credenciales antiguas pueden clonarse; una autenticación bien configurada ofrece mayor protección.
| Herramienta de ataque | Costo | Objetivo | Habilidad requerida |
|---|---|---|---|
| Lector/escritor MSR | $20 - $100 | Tarjetas de banda magnética | Mínima (conectar y usar) |
| Flipper Zero | $170 | RFID de baja frecuencia, algunos NFC | Baja a moderada |
| Dispositivo de clonación RFID | $200 - $400 | Chips RFID obsoletos, exploits de cerraduras de hotel | Moderada |
| Kit completo de ataque RFID obsoleto | $300 - $500 | Cualquier sistema con encriptación obsoleta | Moderada |
| Ataque RFID AES-128 | N/A | N/A | Depende de la implementación completa |
Comparación de costos de hotel entre banda magnética y RFID: economía de la migración
El costo es la razón más citada por la que los hoteles retrasan la migración de los sistemas de tarjetas de banda magnética a RFID. Una cerradura de banda magnética suele costar entre $25 y $50 por puerta, mientras que una cerradura RFID oscila entre $150 y $600 por puerta, dependiendo del fabricante y del conjunto de características. Para un hotel de 200 habitaciones, la diferencia de hardware es de aproximadamente $25.000 a $110.000. Sin embargo, esta comparación ignora el costo de los incidentes de seguridad, los seguros y los ahorros operativos.
| Factor de costo | Banda magnética | RFID |
|---|---|---|
| Hardware de la cerradura (por puerta) | $25 - $50 | $150 - $600 |
| Costo de la tarjeta (por unidad) | $0,10 - $0,30 | $0,30 - $2,00 |
| Tasa de reemplazo de tarjetas | Alta (desmagnetización, desgaste) | Baja (sin desgaste por contacto) |
| Capacidad de llave móvil | No es posible | Opciones habilitadas para NFC disponibles |
| Impacto en la prima de seguro | En aumento (vulnerabilidad conocida) | Favorable (seguridad moderna) |
| Exposición a responsabilidad | Alta (riesgo de responsabilidad civil del establecimiento) | Reducida (debida diligencia demostrada) |
| Experiencia del huésped | Fallos de deslizamiento comunes | Acercar y listo, opción de smartphone |
El costo oculto de la inacción
En 2022, una cadena hotelera se enfrentó a acuerdos que superaron los $2 millones después de que una serie de robos en habitaciones se rastrearan hasta tarjetas de banda magnética clonadas. El establecimiento también experimentó una disminución estimada del 15% en las reservas tras la cobertura mediática de los incidentes. Las compañías de seguros están incorporando cada vez más la tecnología de control de acceso en sus decisiones de suscripción para hoteles. Los hoteles que utilizan sistemas de cerraduras con vulnerabilidades documentadas y sin parchear pueden enfrentar demandas por negligencia bajo la ley de responsabilidad civil del establecimiento si las pertenencias o la seguridad de un huésped se ven comprometidas.
Seguridad del chip RFID: por qué no todas las tarjetas RFID son iguales
Migrar de banda magnética a RFID es necesario pero no suficiente. La etiqueta RFID cubre un amplio espectro de niveles de seguridad, y algunos chips RFID son casi tan vulnerables como la banda magnética. El chip RFID obsoleto, el chip RFID más implementado en cerraduras de hotel, utiliza un cifrado propietario de 48 bits que ha sido públicamente vulnerado desde 2008. Un hotel que se actualiza de banda magnética a un chip RFID obsoleto ha mejorado la durabilidad y la comodidad, pero no ha mejorado significativamente la seguridad contra un atacante motivado.
Para instalaciones nuevas, especifique una configuración documentada y admitida, con credenciales autenticadas y firmware actualizado. No presente 3DES como mínimo general vigente: NIST retiró su recomendación TDEA el 1 de enero de 2024. Confirme el chip, protocolo y política criptográfica con el proveedor, incluidos los modos de compatibilidad antiguos.
¿Son seguras las tarjetas de hotel RFID?
AES-128 puede ofrecer autenticación sólida si el chip y el lector están bien configurados. El cifrado por sí solo no demuestra que una tarjeta o sistema hotelero sea invulnerable. También influyen la gestión de claves, permisos, firmware, lector y seguridad física. Verifique la configuración completa con el proveedor de cerraduras.
Los hoteles deben hacer a su proveedor de cerraduras tres preguntas específicas: (1) ¿Qué chip hay en nuestras tarjetas llave? (2) ¿Qué protocolo de encriptación está activo? (3) ¿Están desactivados los modos de compatibilidad obsoletos? Si el proveedor no puede responder a estas preguntas con claridad, eso en sí mismo es un problema de seguridad.
Guía de migración: de tarjetas de hotel de banda magnética a RFID
Para los hoteles que aún operan con banda magnética o chips RFID obsoletos, la migración a un sistema RFID moderno debe tratarse como una actualización de seguridad con un cronograma definido en lugar de un proyecto futuro opcional. Aproximadamente el 74% de los hoteles a nivel mundial ya han implementado sistemas RFID. Ningún fabricante importante de cerraduras está desarrollando nuevos productos exclusivos de banda magnética. El 26% restante de los hoteles se enfrenta a un riesgo de seguridad cada vez mayor, un mayor escrutinio por parte de las aseguradoras y crecientes expectativas de los huéspedes de un acceso sin contacto.
Paso 1: Audite su sistema actual
Identifique el chip exacto y la encriptación de sus tarjetas llave actuales. Su proveedor de cerraduras o proveedor de tarjetas puede confirmarlo. Si está utilizando chips RFID obsoletos con un cifrado de 48 bits, está operando con una criptografía rota independientemente de la marca de la cerradura.
Paso 2: Especifique RFID AES-128 (segunda o última generación)
Al evaluar los sistemas de cerraduras RFID, exija encriptación AES-128 con autenticación mutua. No acepte chips RFID obsoletos por defecto. La mayoría de los principales proveedores de cerraduras ofrecen sistemas compatibles con AES-128.
Paso 3: Implementación por fases
La mayoría de los proveedores de cerraduras admiten una migración por fases en la que las nuevas cerraduras RFID se instalan piso por piso junto con los sistemas existentes. Esto reduce el costo inicial y minimiza la interrupción operativa. Priorice las áreas de alto valor: suites, pisos ejecutivos y cualquier habitación accesible desde pasillos públicos.
Paso 4: Verifique la configuración
Después de la instalación, confirme con el proveedor que la autenticación mutua AES-128 esté activa, que los modos obsoletos/compatibles con versiones anteriores estén desactivados y que el firmware esté en la última versión. Solicite documentación de estas configuraciones.
Paso 5: Establezca un protocolo de actualización
El incidente de vulnerabilidad de las cerraduras de hotel de 2024 demostró que incluso los sistemas de cerraduras modernos requieren actualizaciones de firmware. Establezca un proceso para aplicar los parches de seguridad del proveedor dentro de un plazo definido, no como una tarea futura indefinida.
Dirección de la industria: hacia dónde se dirige la seguridad de las tarjetas de hotel
Los hoteles pueden combinar tarjetas RFID con autenticación, llaves móviles NFC o Bluetooth y acceso híbrido. AES-128 solo está disponible si el chip y el sistema elegidos admiten esa configuración; la frecuencia por sí sola no determina la seguridad. Compruebe el formato de credencial y la tecnología móvil que admite el establecimiento. La banda magnética sigue siendo una opción de generaciones anteriores.
La adopción de llaves móviles se está acelerando, pero no ha reemplazado a las tarjetas físicas. Las tasas de adopción por parte de los huéspedes varían según el mercado, y los hoteles necesitan tarjetas físicas de respaldo para los huéspedes sin smartphones compatibles, para los registros de grupos y para tarjetas secundarias. La tarjeta de hotel física sigue siendo una infraestructura esencial, y la seguridad de esa tarjeta depende de la tecnología del chip en su interior.
Preguntas frecuentes
¿Cómo funcionan las tarjetas de hotel?
Las tarjetas de hotel almacenan una credencial digital que la cerradura de la puerta lee y verifica. Las tarjetas de banda magnética codifican estos datos en una tira magnetizada que la cerradura lee mediante un deslizamiento físico. Las tarjetas RFID almacenan datos encriptados en un microchip que se comunica de forma inalámbrica con el lector de la cerradura cuando se sostiene a unos pocos centímetros. La cerradura compara la credencial con su lista de acceso autorizado y concede o deniega la entrada. Los sistemas RFID modernos utilizan autenticación de desafío-respuesta donde tanto la tarjeta como la cerradura se verifican entre sí antes de abrirse.
¿Cómo clonar una tarjeta de hotel?
Depende del chip y del sistema: algunas credenciales antiguas pueden clonarse; una autenticación bien configurada ofrece mayor protección.
¿Cuál fue la principal vulnerabilidad de las cerraduras de hotel en 2024?
En marzo de 2024, los investigadores Ian Carroll y Lennert Wouters revelaron una vulnerabilidad crítica en un sistema de cerraduras de hotel ampliamente implementado de un importante fabricante de cerraduras. Afecta a 3 millones o más de cerraduras en más de 13.000 establecimientos en 131 países. Un atacante solo necesita una tarjeta llave caducada del hotel objetivo y un dispositivo de clonación RFID de $200 para crear dos tarjetas falsificadas que abren cualquier puerta del hotel, incluidas las habitaciones con cerrojo. En el momento de la divulgación, solo el 36% de los hoteles afectados habían aplicado el parche.
¿Cuál es la tarjeta de hotel más segura?
AES está definido en NIST FIPS 197. Es un estándar del algoritmo, no una certificación general del chip o de la instalación hotelera. La autenticación mutua y el control de proximidad deben estar admitidos por el chip, lector y configuración elegidos; no son automáticos en toda tarjeta AES-128.
¿Deberían los hoteles seguir usando tarjetas de banda magnética?
No. Las tarjetas de banda magnética ofrecen cero encriptación, son clonables en segundos por menos de $100 y exponen a los hoteles a demandas de responsabilidad civil del establecimiento si ocurre un incidente de seguridad. Ningún fabricante importante de cerraduras está desarrollando nuevos sistemas exclusivos de banda magnética. Las compañías de seguros están incorporando cada vez más la tecnología de control de acceso en la suscripción. Los hoteles que aún utilizan banda magnética deben tratar la migración a RFID como un proyecto de seguridad urgente, no como una consideración futura.
¿Son reales los ataques de Flipper Zero a las tarjetas de hotel?
Flipper Zero puede leer o emular ciertas credenciales antiguas compatibles. No demuestra que todo hotel sea vulnerable ni que la etiqueta AES proteja todo el sistema. Evalúe chip, autenticación activa, claves, firmware y avisos de seguridad con el proveedor.
Acerca de PrintPlast
PrintPlast es un fabricante de tarjetas de hotel RFID, tarjetas llave de madera y credenciales de control de acceso que presta servicio a hoteles en más de 80 países. Suministramos tarjetas llave compatibles con los principales sistemas de cerraduras de hotel, en tipos de chips que van desde RFID con encriptación 3DES hasta AES-128 de última generación. Para un desglose detallado de los precios de las tarjetas, consulte nuestra guía de costos de tarjetas de hotel.
Mejore la seguridad de las tarjetas de su hotel
Ya sea que esté migrando desde banda magnética o actualizando de RFID obsoleto a AES-128 de última generación, PrintPlast puede suministrar tarjetas llave adaptadas a su sistema de cerradura con el nivel de encriptación que su hotel requiere.