最終更新:2026年二月
本記事の数値と導入例は、2026年二月時点の比較を示すもので、現在の提供状況や性能を保証するものではありません。費用とカード寿命は目安であり、供給元、構造、使用状況によって異なります。現在の機器の対応状況、施設での利用可否、見積もりは、各提供元に確認してください。
RFIDと磁気ストライプ式ホテルカードキーのセキュリティの差は、もはや議論の余地がありません。磁気ストライプカードは、強磁性粒子に平文でデータを保存し、暗号化を一切行わないため、わずか$20の機器で30秒未満で複製できます。13.56 MHzで動作するRFIDカードキーは、シリコン製マイクロチップにデータを保存し、多層の暗号化、相互認証、複製対策を備えます。ただし、RFIDチップはすべて同じではなく、旧来のRFID規格にも、注目を集めた複数の脆弱性によって重大な弱点が明らかになっています。
本記事では、両技術を技術面から比較し、2026年までの主要なホテルカードキーの脆弱性を整理するとともに、磁気ストライプ式システムを使い続けている施設に向けて、明確な移行の枠組みを提示します。
RFIDと磁気ストライプ式ホテルカードキーの仕組み
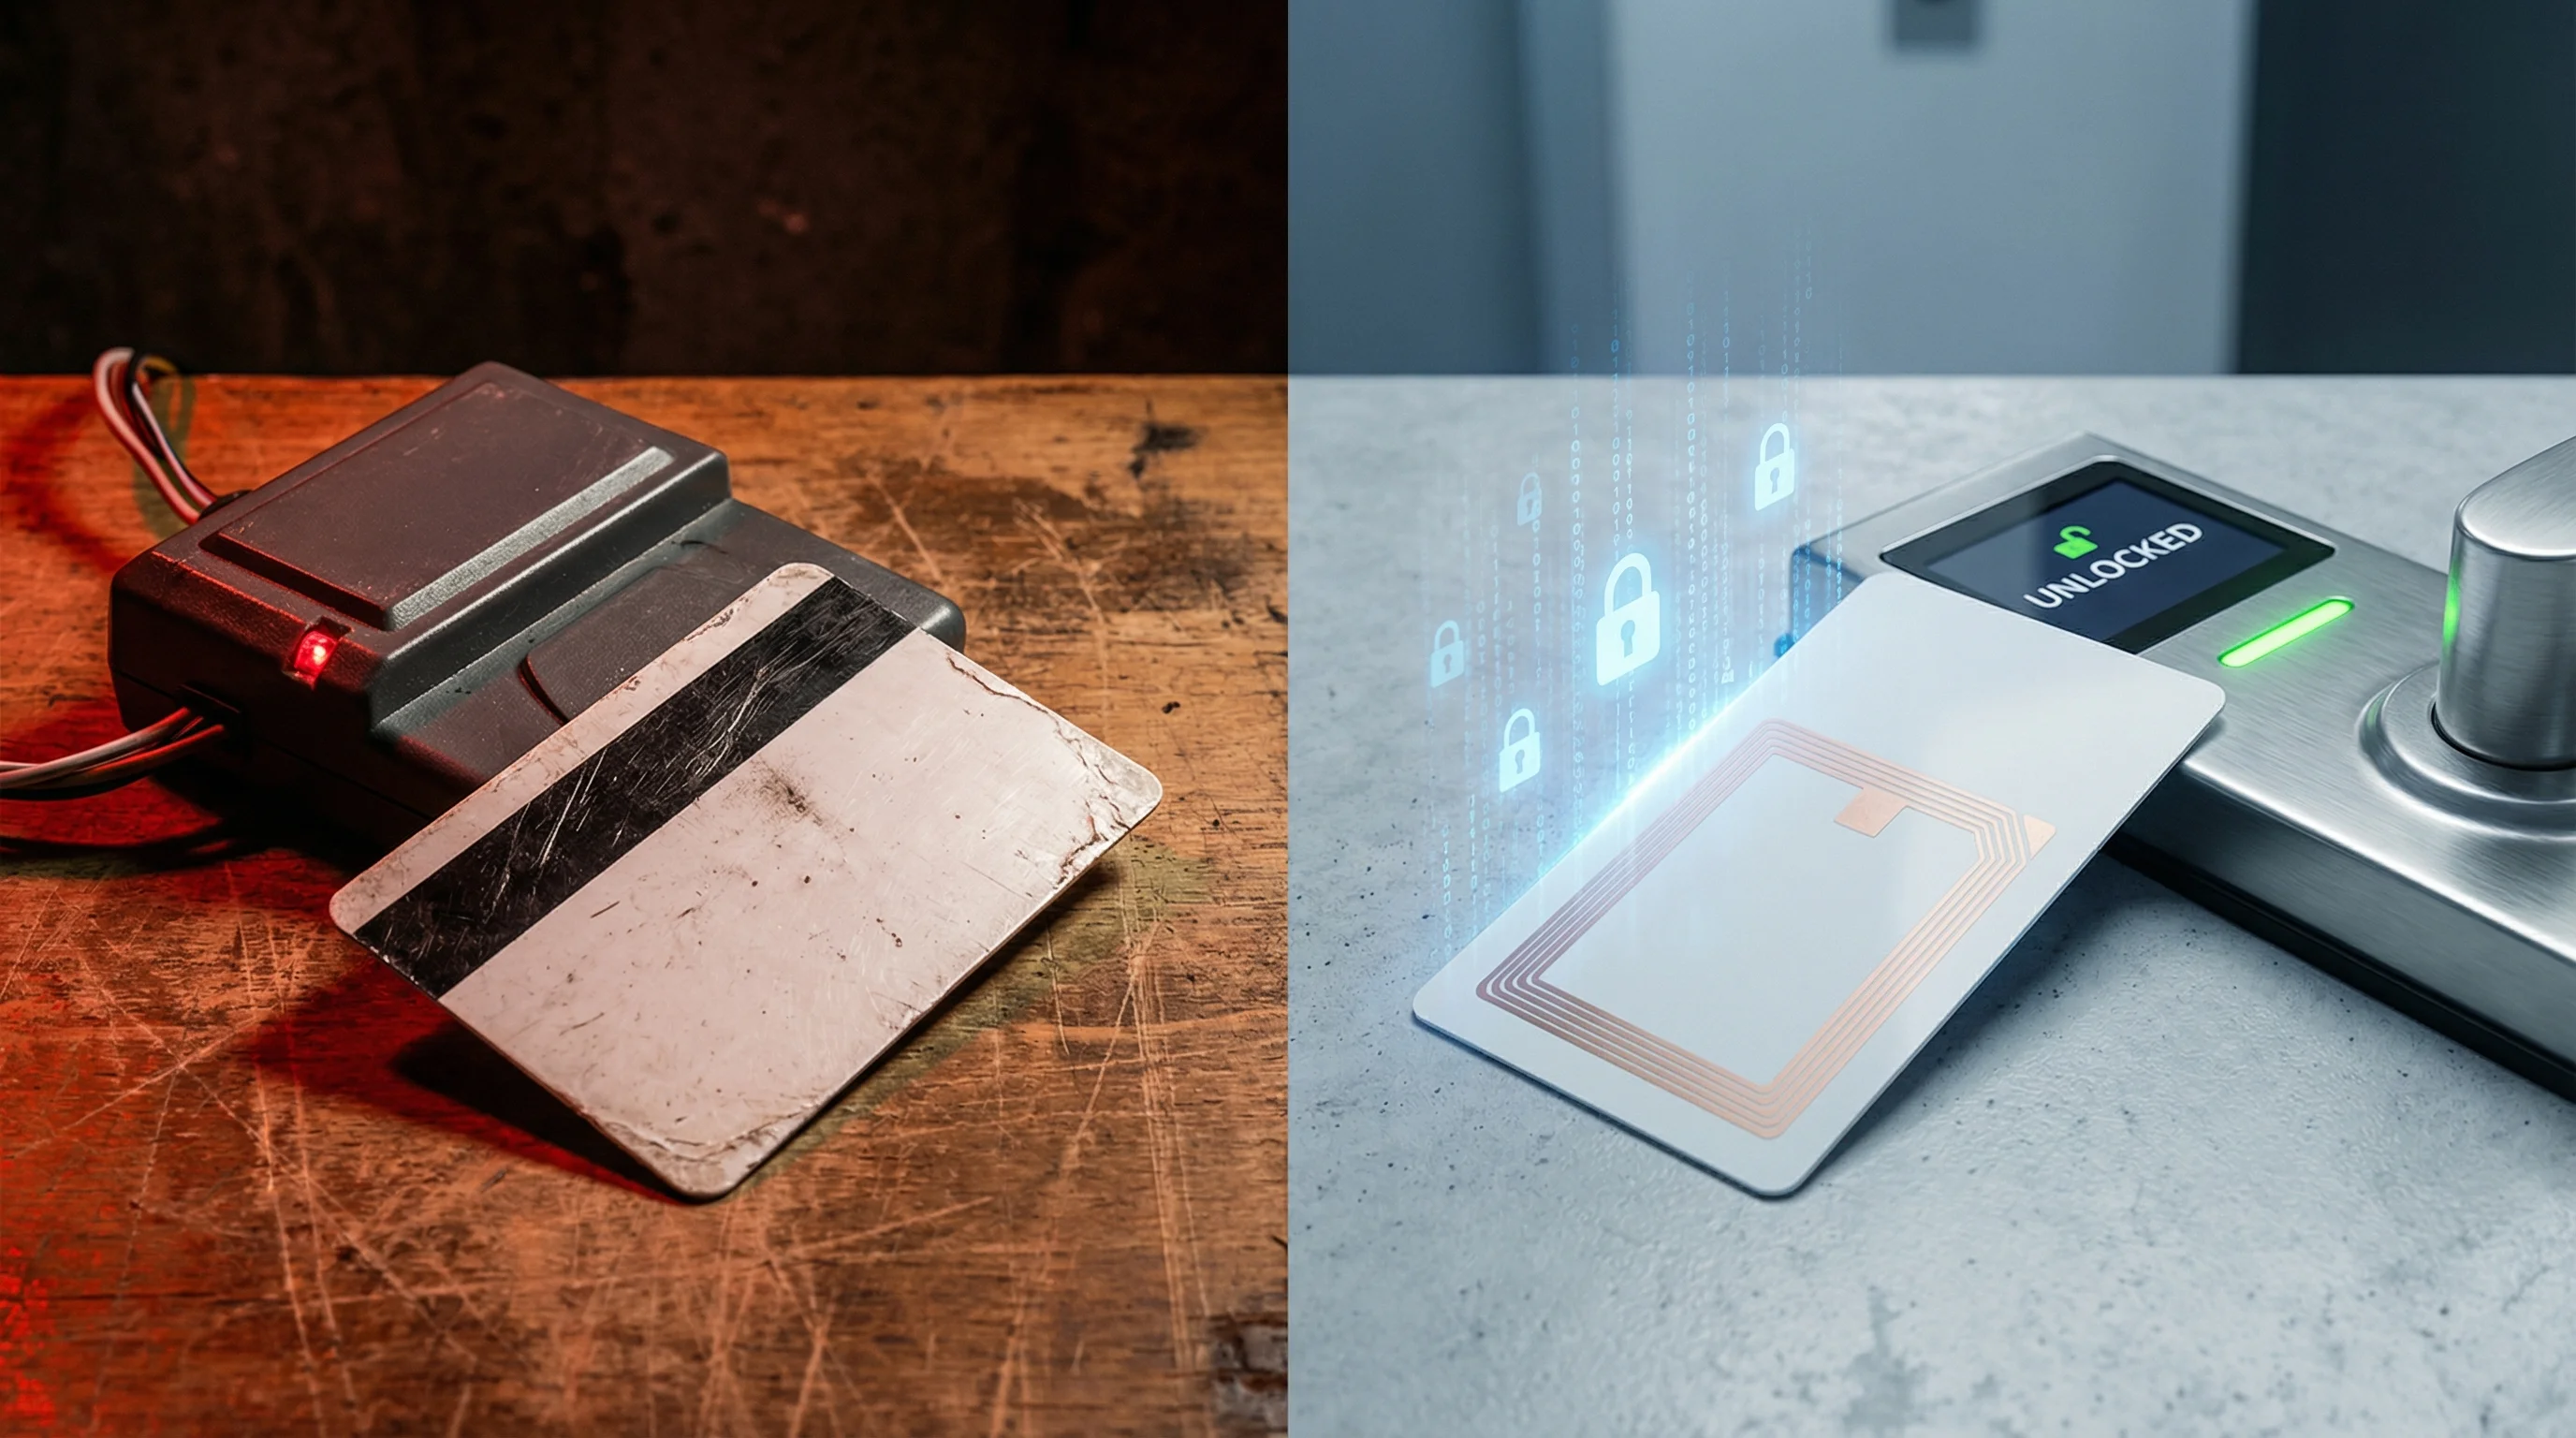
磁気ストライプカードは、三つのトラックに並べた強磁性粒子の帯にデータを書き込みます。データは固定され、暗号化されておらず、磁気ヘッドを持つ機器であれば読み取れます。RFIDホテルカードキーは、ドアの電子錠にある読取機の電磁界から給電されるシリコン製マイクロチップを使い、13.56 MHz(ISO 14443-A)で動作します。チップは、暗号化されたチャレンジ・レスポンス方式を使って電波で通信し、現代的な実装では認証のたびにデータが変化します。
| 項目 | 磁気ストライプ | RFID(13.56 MHz) |
|---|---|---|
| データの保存 | 強磁性粒子(平文) | シリコン製マイクロチップ(暗号化) |
| 暗号化 | なし | AES-128、3DES、または旧来の48ビット暗号(チップにより異なる) |
| 認証 | なし(データの読み取りのみ) | 相互認証(カードと読取機が互いを検証) |
| 複製の難易度 | 極めて容易($20の読取機、<30秒) | チップとシステムによります。旧来の認証媒体は複製できる場合がありますが、認証機能を適切に設定した認証媒体は、より強い保護を提供します。 |
| 接触方式 | スワイプ(物理的接触) | 非接触(近接) |
| 耐久性 | 使用に伴い劣化し、携帯電話の近くで磁気が失われる | 耐久性はチップごとに異なるため、データシートと動作条件の確認が必要 |
| モバイルキーへの対応 | 不可 | NFC対応(スマートフォンによる入室) |
| 規格 | ISO 7811 | ISO 14443-A |
ホテルのカードキーは複製できるか
チップとシステムによります。旧来の認証媒体は複製できる場合がありますが、認証機能を適切に設定した認証媒体は、より強い保護を提供します。
磁気ストライプの複製
オンラインで$20~$100で購入できる磁気ストライプの読み書き機器は、あらゆる磁気ストライプ式ホテルカードキーのデータを読み取り、保存し、複製できます。作業全体は30秒未満で、USB機器を接続する以上の専門知識を必要としません。これは理論上の話ではありません。客室内の窃盗グループは十年以上にわたり複製した磁気ストライプカードを使っており、2012年には、広く導入されたホテルの電子錠システムへの攻撃で、磁気ストライプ式電子錠のポートの脆弱性を突く$50のArduinoベースの機器により、400万~500万室の客室を開けられることが示されました。
RFIDの複製:チップの選択が重要
AES-128は、選んだチップと読取機を正しく設定した場合に、強固な認証を支えます。暗号方式だけでは、カードやホテルのシステムが破られないことを証明できません。安全性は、鍵管理、権限、ファームウェア、読取機の実装、物理的なセキュリティにも依存します。電子錠システムの提供元と、構成全体を確認してください。
ホテルカードキーへの攻撃:主要な脆弱性の全記録(2008-2026)
ホテルカードキーのセキュリティは、過去17年間に繰り返し破られてきました。主要な事例はいずれも、平文でのデータ保存(磁気ストライプ)、破られた暗号方式(独自の48ビット暗号を使う旧来のRFIDチップ)、電子錠のファームウェアの実装上の欠陥のいずれかに起因します。以下に、記録された脆弱性の全時系列を示します。CVE番号が付与されている場合は、その番号も含みます。
2008年:旧来のRFID暗号の解読
Radboud University Nijmegenの研究者が、旧来のRFIDチップで使われる独自の48ビット暗号をリバースエンジニアリングし、数分でカードを複製できることを証明しました。世界中の数百万の入退室管理システムに影響した問題です。17年以上前から公知であるにもかかわらず、この破られた暗号を使う旧来のRFIDチップは、現在もホテルの電子錠システムで稼働しています。これらのチップを使い続ける施設は、2008年から公に解読されている暗号を基盤として運用していることになります。
2012年:大規模なホテル電子錠への攻撃(400万~500万室)
セキュリティ研究者Cody Brociousは、世界の400万~500万室に設置された、広く普及するホテル電子錠のモデルについて、底部のDCポートに$50のArduino機器を挿入すると開錠できることを実証しました。この攻撃は、マスターキーを含む電子錠のメモリー内容が露出するファームウェアの脆弱性を悪用し、カードキーを完全に迂回しました。電子錠メーカーが当初行ったのは、ファームウェアの更新ではなく、プラスチック製のポートカバーの発送でした。
2024年(三月):主要なホテル電子錠の脆弱性(300万台以上)
研究者のIan CarrollとLennert Woutersは、大手電子錠メーカーの製品にある重大な脆弱性を公表しました。131か国の13,000以上の施設に導入された、300万台以上の電子錠に影響するものです。攻撃に必要なのは、対象施設のいずれかの客室の期限切れカードキー一枚と、$200のRFID複製機器だけです。攻撃者は二枚の偽造カードを作成し、デッドボルトで施錠したドアを含む、施設内のどのドアでも開けられます。公表時点で修正済みだったのは、影響を受ける電子錠の36%だけでした。
2024年(八月):サードパーティー製RFIDチップのハードウェア・バックドア
セキュリティ研究者は、広く使われるサードパーティー製RFIDチップに、ハードウェアレベルのバックドアを発見しました。バックドアの鍵は約二分で総当たり攻撃によって特定でき、チップ内のすべてのデータに完全な読み書き権限が得られます。これらのチップは、米国、欧州、中国、インドのホテルカードキーシステムで使用されています。バックドアはシリコン内にあるため、ファームウェアの更新では修正できません。影響するカードは、物理的に交換する必要があります。
2025年(五月):ホテル電子錠のマスターキー偽造
セキュリティ研究者が記録した脆弱性により、一部のホテル電子錠が、旧来のRFIDチップにカードデータを平文で保存していることが明らかになりました。客室用カード一枚にアクセスできる攻撃者は、データを取り出して、施設内のすべての客室に入れるマスターカードキーを偽造できます。暗号が破られたチップと平文保存の組み合わせに起因するため、修正にはシステム全体の交換が必要です。
ホテルカードキーの暗号化:客室を実際に守るもの
AES-128は、選んだチップと読取機を正しく設定した場合に、強固な認証を支えます。暗号方式だけでは、カードやホテルのシステムが破られないことを証明できません。安全性は、鍵管理、権限、ファームウェア、読取機の実装、物理的なセキュリティにも依存します。電子錠システムの提供元と、構成全体を確認してください。
| チップ | 暗号化 | 鍵長 | 状況(2026年) | 既知の攻撃 |
|---|---|---|---|---|
| 磁気ストライプ | なし | 該当なし | 旧式 | 容易に複製可能($20) |
| 旧来のRFIDチップ | 旧来の独自暗号 | 48ビット | 2008年に解読済み | 数秒で鍵を復元可能 |
| パスワードのみのRFIDチップ | なし(パスワードのみ) | 32ビットのパスワード | 最小限のセキュリティ | 総当たり攻撃が可能 |
| 3DES暗号化RFIDチップ | 3DES | 112ビット | 機器、提供元、設定による | 実装全体による |
| AES-128 RFID(第1世代) | AES-128 / 3DES | 128ビット | 機器、提供元、設定による | 実装全体による |
| AES-128 RFID(第2世代) | AES-128 | 128ビット | 機器、提供元、設定による | 実装全体による |
| AES-128 RFID(第3世代) | AES-128 | 128ビット | 機器、提供元、設定による | 実装全体による |
AES-128 RFID:システム全体で確認すべきこと
AESはNIST FIPS 197で規定されています。これは暗号アルゴリズムの規格であり、チップやホテルの設備全体を一括して認証するものではありません。相互認証と近接確認の機能は、選択したチップ、読取機、設定が対応している必要があります。すべてのAES-128カードに自動的に備わる特性ではありません。
AES-128は、選んだチップと読取機を正しく設定した場合に、強固な認証を支えます。暗号方式だけでは、カードやホテルのシステムが破られないことを証明できません。安全性は、鍵管理、権限、ファームウェア、読取機の実装、物理的なセキュリティにも依存します。電子錠システムの提供元と、構成全体を確認してください。
2026年のホテルカードキーの脆弱性:攻撃に使われる機器
チップとシステムによります。旧来の認証媒体は複製できる場合がありますが、認証機能を適切に設定した認証媒体は、より強い保護を提供します。
| 攻撃用の機器 | 費用 | 対象 | 必要な技能 |
|---|---|---|---|
| MSR読み書き機器 | $20 - $100 | 磁気ストライプカード | 最小限(接続して使える) |
| Flipper Zero | $170 | 低周波RFID、一部のNFC | 低~中程度 |
| RFID複製機器 | $200 - $400 | 旧来のRFIDチップ、ホテル電子錠の脆弱性 | 中程度 |
| 旧来RFID用の攻撃機器一式 | $300 - $500 | 旧来の暗号を使用するあらゆるシステム | 中程度 |
| AES-128 RFIDへの攻撃 | 該当なし | 該当なし | 実装全体による |
ホテルの磁気ストライプとRFIDの費用比較:移行の経済性
ホテルが磁気ストライプからRFIDカードキーシステムへの移行を遅らせる理由として、最もよく挙げられるのが費用です。磁気ストライプ式電子錠は通常、ドア一枚あたり$25~$50ですが、RFID電子錠はメーカーと機能に応じて$150~$600です。200室のホテルでは、機器費用の差はおおよそ$25,000~$110,000になります。ただし、この比較には、セキュリティ事故の費用、保険、運用上の節約効果が含まれていません。
| 費用に関わる項目 | 磁気ストライプ | RFID |
|---|---|---|
| 電子錠の機器費用(ドア一枚あたり) | $25 - $50 | $150 - $600 |
| カード単価 | $0.10 - $0.30 | $0.30 - $2.00 |
| カードの交換率 | 高い(磁気の消失、摩耗) | 低い(接触による摩耗がない) |
| モバイルキー機能 | 不可 | NFC対応の選択肢がある |
| 保険料への影響 | 上昇(既知の脆弱性) | 有利(現代的なセキュリティ) |
| 賠償責任リスク | 高い(施設管理上の賠償責任リスク) | 低減(相応の注意を払ったことを示せる) |
| 宿泊者の体験 | スワイプ失敗が多い | かざして入室、スマートフォンも選択可能 |
対応しないことで生じる見えない費用
2022年、あるホテルチェーンでは、一連の客室窃盗が複製した磁気ストライプ式カードキーによるものと判明し、200万ドルを超える和解金が発生しました。事件の報道後には、予約も推定15%減少しました。保険会社は、宿泊施設の引受判断において、入退室管理技術をますます重視しています。記録された脆弱性が修正されていない電子錠システムを使うホテルでは、宿泊者の所持品や安全が損なわれた場合、施設管理上の賠償責任を定める法律に基づき、過失を問われる可能性があります。
RFIDチップのセキュリティ:すべてのRFIDカードが同じではない理由
磁気ストライプからRFIDへの移行は必要ですが、それだけでは十分ではありません。RFIDという名称には幅広い安全性の水準が含まれ、一部のRFIDチップは磁気ストライプとほぼ同程度に脆弱です。ホテルの電子錠に最も広く導入されている旧来のRFIDチップは、2008年から公に解読されている独自の48ビット暗号を使っています。磁気ストライプから旧来のRFIDチップに移行したホテルは、耐久性と利便性を改善しても、強い意図を持つ攻撃者に対する安全性を実質的に改善したとはいえません。
新規導入では、認証機能を備えた認証媒体と最新のファームウェアを使い、文書化され、サポートされているセキュリティ構成を指定してください。3DESを、現在の一般的な最低基準と表現しないでください。NISTは2024年一月1日にTDEAの推奨を撤回しました。旧式システムとの互換モードも含め、承認されたチップ、プロトコル、暗号に関する方針をシステム提供元に確認してください。
RFIDホテルカードキーは安全か
AES-128は、選んだチップと読取機を正しく設定した場合に、強固な認証を支えます。暗号方式だけでは、カードやホテルのシステムが破られないことを証明できません。安全性は、鍵管理、権限、ファームウェア、読取機の実装、物理的なセキュリティにも依存します。電子錠システムの提供元と、構成全体を確認してください。
ホテルは、電子錠の提供元に三つの具体的な質問をする必要があります。(1)当施設のカードキーには、どのチップが入っていますか。(2)どの暗号化プロトコルが有効になっていますか。(3)旧式システムとの互換モードは無効化されていますか。提供元がこれらに明確に答えられない場合、それ自体がセキュリティ上の懸念です。
移行ガイド:磁気ストライプからRFIDホテルカードキーへ
磁気ストライプや旧来のRFIDチップを使い続ける施設では、現代的なRFIDシステムへの移行を、任意の将来計画ではなく、期限を定めたセキュリティ強化として扱う必要があります。世界のホテルの約74%は、すでにRFIDシステムを導入しています。磁気ストライプ専用の新製品を開発している大手電子錠メーカーはありません。残る26%の施設は、増大するセキュリティリスク、厳しくなる保険会社の審査、非接触入室に対する宿泊者の期待の高まりに直面しています。
ステップ1:現在のシステムを調査する
現在のカードキーに使われるチップと暗号方式を正確に特定します。電子錠の提供元またはカードの供給元に確認できます。48ビット暗号を使う旧来のRFIDチップを使用している場合、電子錠のブランドにかかわらず、解読済みの暗号を使って運用していることになります。
ステップ2:AES-128 RFID(第二世代または最新世代)を指定する
RFID電子錠システムを評価する際は、相互認証付きのAES-128暗号化を要件にしてください。旧来のRFIDチップを標準として受け入れないでください。大手の電子錠提供元の多くが、AES-128対応システムを提供しています。
ステップ3:段階的に導入する
多くの電子錠提供元は、既存システムと並行して、新しいRFID電子錠を階ごとに設置する段階的な移行に対応しています。初期費用を抑え、運営への影響を最小限にできます。スイート、エグゼクティブフロア、公共の廊下から入れる客室など、保護の重要度が高い場所を優先します。
ステップ4:設定を検証する
設置後は、AES-128の相互認証が有効であること、旧式・後方互換モードが無効であること、ファームウェアが最新版であることを提供元に確認します。これらの設定に関する文書を依頼してください。
ステップ5:更新手順を確立する
2024年のホテル電子錠の脆弱性事例は、現代的な電子錠システムでもファームウェアの更新が必要なことを示しました。提供元のセキュリティ修正を、期限を定めず将来に先送りするのではなく、決められた期間内に適用する手順を確立してください。
業界の方向性:ホテルカードキーのセキュリティの今後
ホテルは、認証機能を備えたRFIDカード、NFCまたはBluetoothのモバイルキー、両者を併用する入室方式を組み合わせられます。AES-128を使えるのは、選んだチップとシステムがその構成に対応している場合だけです。周波数だけで安全性は決まりません。施設ごとに、対応する認証媒体の形式とモバイル技術を確認してください。磁気ストライプによる入室は、旧来の選択肢として残っています。
モバイルキーの導入は加速していますが、物理カードに取って代わったわけではありません。宿泊者の利用率は市場ごとに異なり、対応スマートフォンを持たない宿泊者、団体のチェックイン、追加カードに備えて、物理的な予備カードが必要です。物理的なホテルカードキーは今も不可欠な基盤であり、その安全性は内部のチップ技術に左右されます。
よくある質問
ホテルのカードキーはどのように動作しますか?
ホテルのカードキーには、電子錠が読み取って検証するデジタル認証情報が保存されています。磁気ストライプカードでは磁化された帯にデータが書き込まれ、カードを通すと電子錠がそのデータを読み取ります。RFIDカードはマイクロチップに暗号化したデータを保存し、数センチ以内に近づけると電子錠の読取機と無線で通信します。電子錠は、認証情報を許可された入室リストと照合し、入室を許可または拒否します。現代的なRFIDシステムは、開錠前にカードと電子錠が互いを検証するチャレンジ・レスポンス認証を使います。
ホテルのカードキーはどうすれば複製できますか?
チップとシステムによります。旧来の認証媒体は複製できる場合がありますが、認証機能を適切に設定した認証媒体は、より強い保護を提供します。
2024年の主要なホテル電子錠の脆弱性とは何ですか?
2024年三月、研究者のIan CarrollとLennert Woutersは、大手電子錠メーカーの、広く導入されているホテル電子錠システムに重大な脆弱性があることを公表しました。131か国の13,000以上の施設にある、300万台以上の電子錠に影響します。攻撃者は、対象施設の期限切れカードキー一枚と$200のRFID複製機器だけで二枚の偽造カードを作成し、デッドボルトで施錠した客室を含む、ホテルのどのドアでも開けられます。公表時点で修正を適用していたのは、影響を受ける施設の36%だけでした。
最も安全なホテルカードキーはどれですか?
AESはNIST FIPS 197で規定されています。これは暗号アルゴリズムの規格であり、チップやホテルの設備全体を一括して認証するものではありません。相互認証と近接確認の機能は、選択したチップ、読取機、設定が対応している必要があります。すべてのAES-128カードに自動的に備わる特性ではありません。
ホテルは磁気ストライプ式カードキーを使い続けるべきですか?
いいえ。磁気ストライプ式カードキーは暗号化を一切行わず、$100未満の費用で数秒で複製でき、セキュリティ事故が起きるとホテルが施設管理上の賠償責任を問われるリスクがあります。磁気ストライプ専用の新システムを開発している大手電子錠メーカーはありません。保険会社は、引受判断で入退室管理技術をますます重視しています。磁気ストライプを使い続けるホテルは、RFIDへの移行を将来の検討事項ではなく、緊急のセキュリティ対策として扱う必要があります。
Flipper Zeroによるホテルカードキーへの攻撃は実際に可能ですか?
Flipper Zeroは、対応する一部の旧来の認証媒体を読み取ったり、動作を再現したりできます。ただし、それによってすべてのホテルシステムが脆弱だと証明されるわけではなく、AESという表示だけでシステム全体が攻撃を受けないことが証明されるわけでもありません。実際のチップ、有効になっている認証機能、鍵、読取機のファームウェア、システムに関する既知の注意情報を提供元と評価してください。
PrintPlastについて
PrintPlastは、80か国以上のホテルにRFIDホテルカードキー、木製カードキー、入退室管理用の認証媒体を提供するメーカーです。完成サンプルの検証を経て、施設が指定する電子錠システムに適合したカードキーを供給し、3DES暗号化RFIDから最新世代のAES-128までのチップに対応します。カードキーの価格の詳しい内訳は、当社のホテルカードキーの費用ガイドをご覧ください。
ホテルカードキーのセキュリティを強化
磁気ストライプからの移行でも、旧来のRFIDから最新世代のAES-128への更新でも、PrintPlastは、電子錠システムに合わせ、施設が必要とする暗号化水準を備えたカードキーを供給できます。
お問い合わせ: info@printplast.com
関連記事: モバイルキーとカードキーの比較 · 木製カードキーの導入動向 · カードキーが使えなくなる理由