Ultima actualizare: februarie 2026
Cifrele și exemplele de implementare din acest articol descriu comparația din februarie 2026, nu disponibilitatea în timp real sau performanțe garantate. Costurile și durata de viață a cardurilor sunt orientative și variază în funcție de furnizor, construcție și utilizare. Confirmați compatibilitatea actuală a dispozitivelor, participarea hotelului și ofertele de preț cu furnizorul relevant.
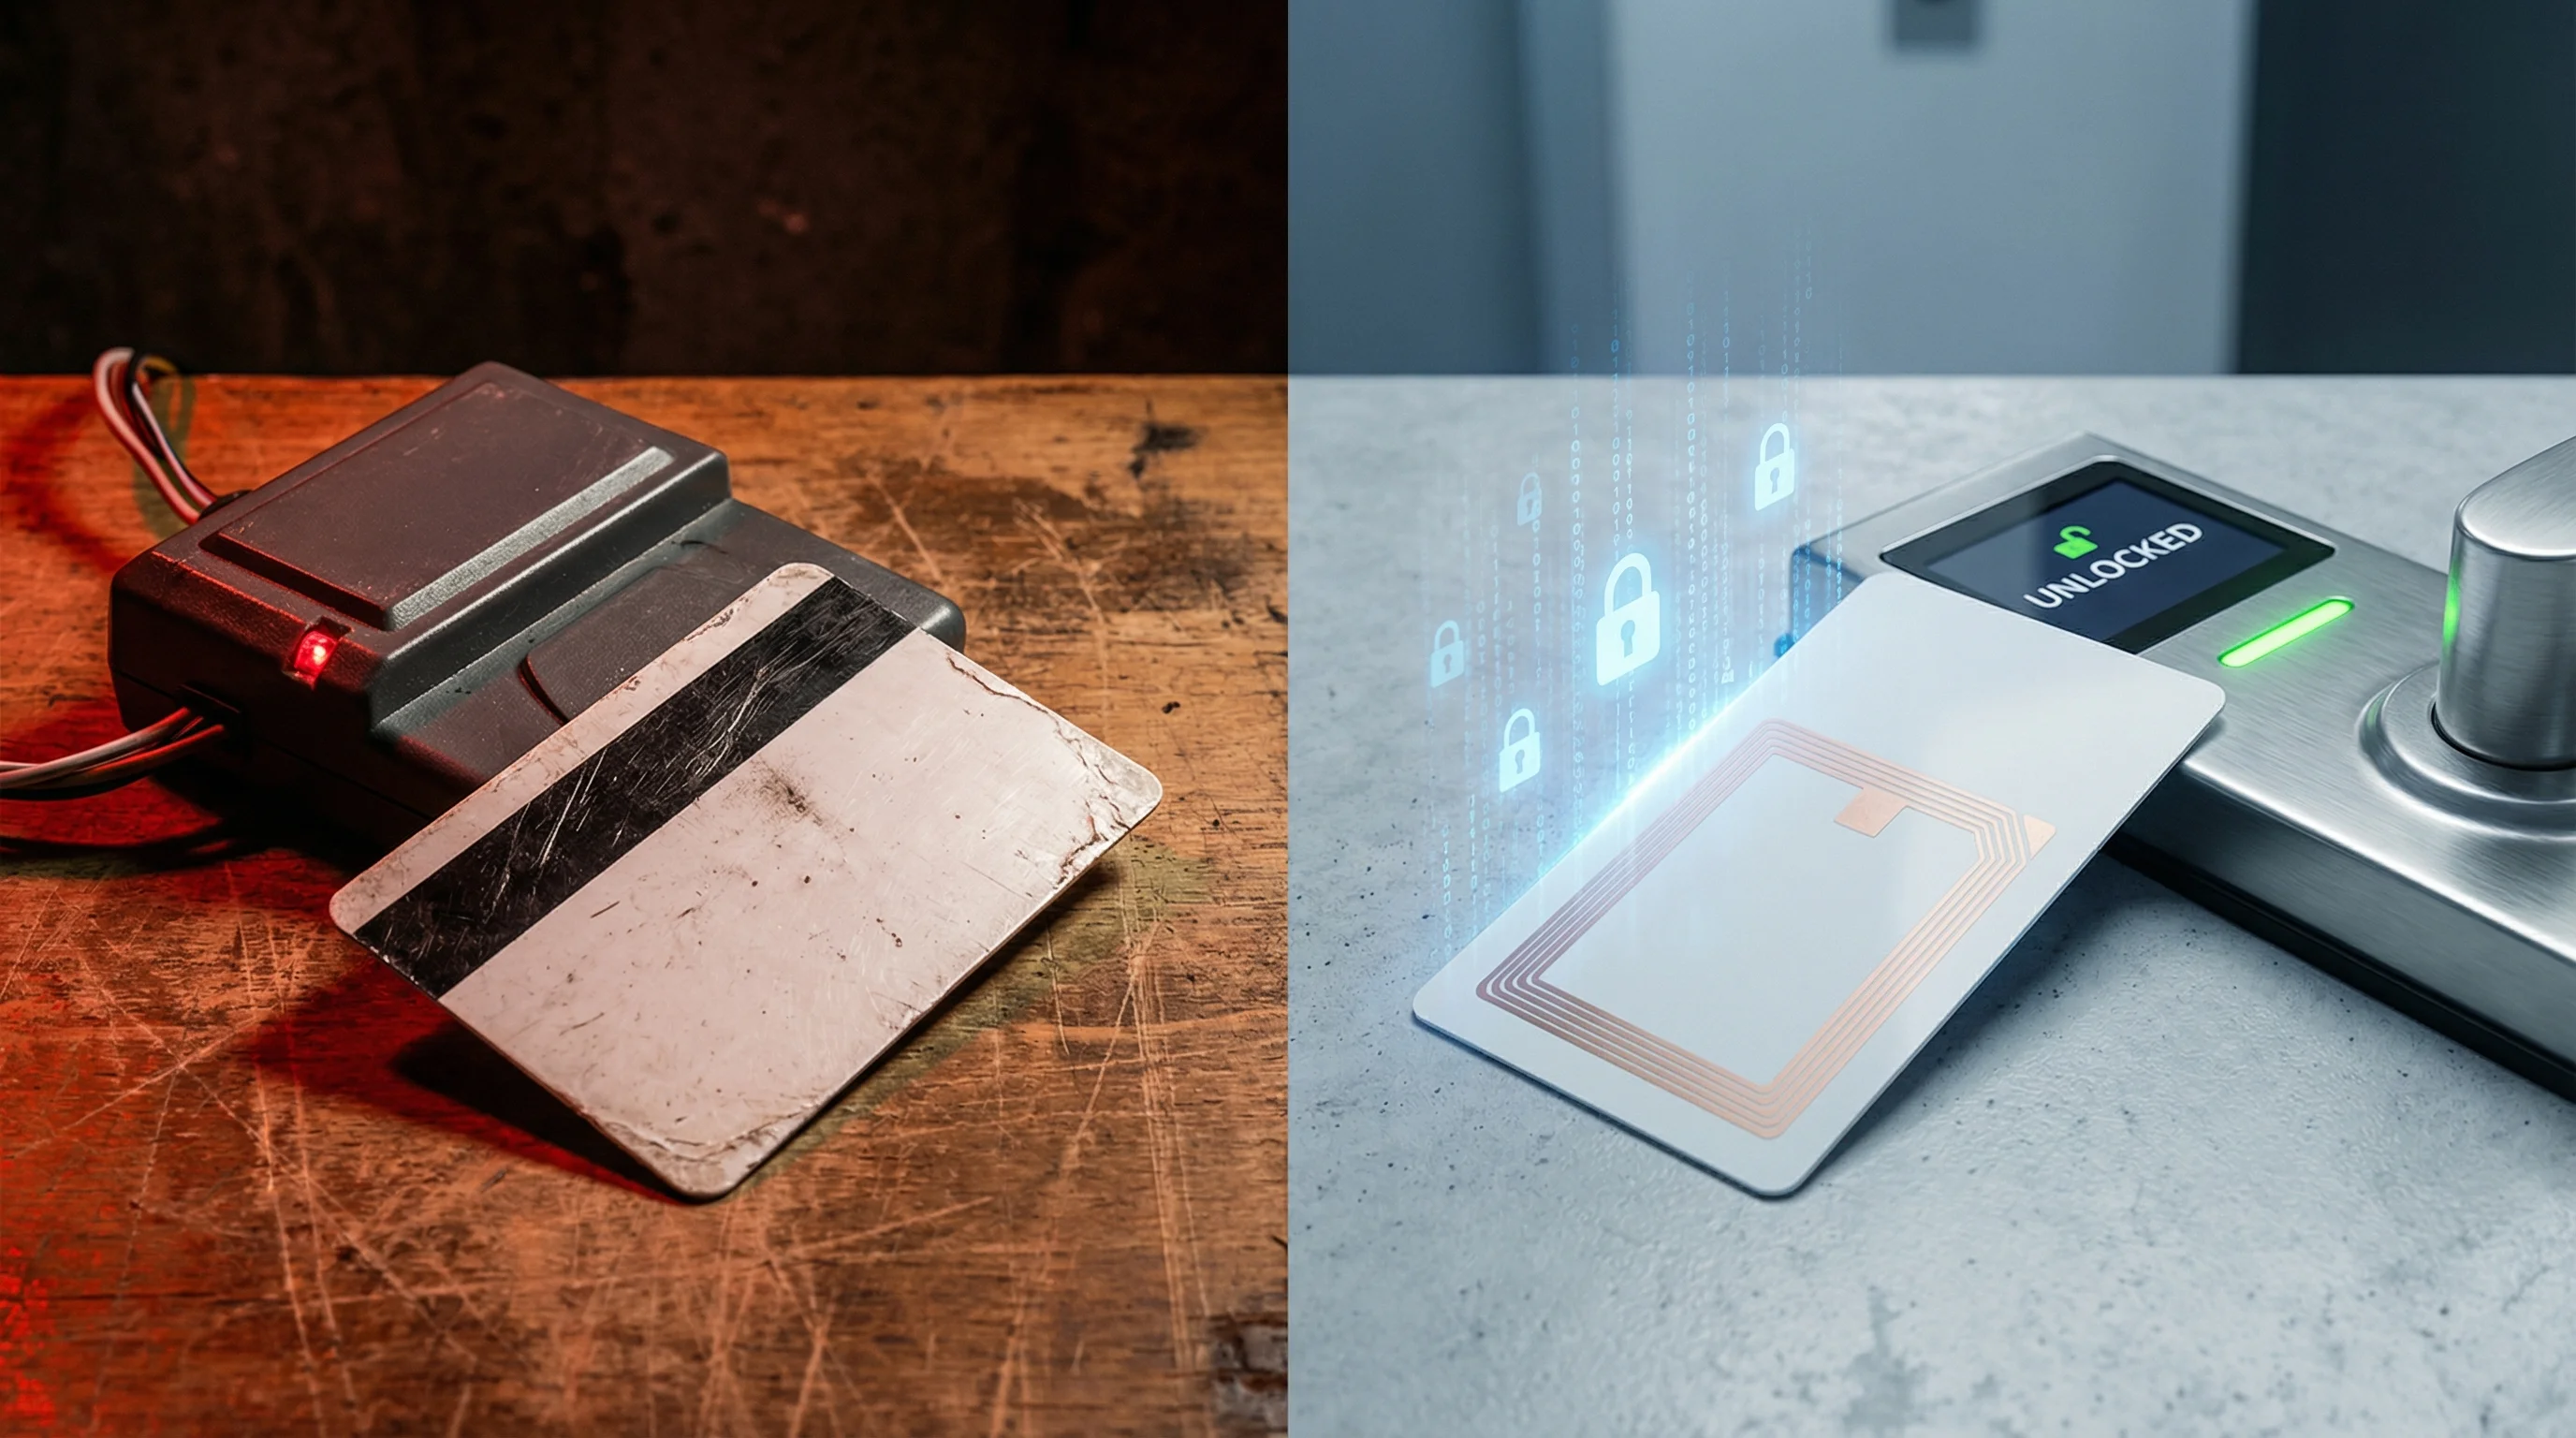
Diferența de securitate dintre cardurile de acces pentru hotel RFID și cele cu bandă magnetică nu mai este un subiect de dezbatere. Cardurile cu bandă magnetică stochează date necriptate pe particule feromagnetice, fără nicio criptare, ceea ce permite clonarea lor în mai puțin de 30 de secunde cu echipamente care costă chiar și numai $20. Cardurile de acces RFID care funcționează la 13,56 MHz stochează date pe microcipuri de siliciu, cu criptare pe mai multe niveluri, autentificare reciprocă și protecții împotriva clonării. Totuși, nu toate cipurile RFID sunt la fel, iar mai multe vulnerabilități intens mediatizate au scos la iveală deficiențe critice și în standardele RFID mai vechi.
Acest articol oferă o comparație tehnică a celor două tehnologii, documentează toate vulnerabilitățile majore ale cardurilor de acces pentru hotel până în 2026 și propune un cadru clar de migrare pentru hotelurile care încă folosesc sisteme cu bandă magnetică.
Carduri de acces pentru hotel RFID vs. bandă magnetică: cum funcționează tehnologia
Cardurile cu bandă magnetică codifică datele pe o bandă de particule feromagnetice dispuse pe trei piste. Datele sunt statice, necriptate și pot fi citite de orice dispozitiv cu un cap de citire magnetic. Cardurile de acces RFID pentru hotel folosesc un microcip de siliciu alimentat de câmpul electromagnetic al cititorului încuietorii, care funcționează la 13,56 MHz (ISO 14443-A). Cipul comunică prin unde radio, folosind protocoale criptate de tip provocare-răspuns, iar în implementările moderne datele se schimbă la fiecare sesiune de autentificare.
| Caracteristică | Bandă magnetică | RFID (13,56 MHz) |
|---|---|---|
| Stocarea datelor | Particule feromagnetice (date necriptate) | Microcip de siliciu (date criptate) |
| Criptare | Fără criptare | AES-128, 3DES sau cifru vechi de 48 de biți (variază în funcție de cip) |
| Autentificare | Fără autentificare (date doar pentru citire) | Autentificare reciprocă (cardul și cititorul se verifică reciproc) |
| Dificultatea clonării | Foarte ușoară (cititor de $20, <30 de secunde) | Depinde de cip și de sistem; mijloacele de acces vechi pot fi clonabile, în timp ce mijloacele de acces autentificate și configurate corect oferă o protecție mai bună. |
| Tip de contact | Trecere prin cititor (contact fizic) | Fără contact (prin apropiere) |
| Durabilitate | Se degradează prin utilizare, se demagnetizează în apropierea telefoanelor | Rezistență specifică cipului; verificați fișa tehnică și condițiile de funcționare |
| Compatibilitate cu cheia mobilă | Nu este posibilă | Cu NFC (acces prin smartphone) |
| Standard | ISO 7811 | ISO 14443-A |
Cardurile de acces pentru hotel pot fi clonate?
Depinde de cip și de sistem; mijloacele de acces vechi pot fi clonabile, în timp ce mijloacele de acces autentificate și configurate corect oferă o protecție mai bună.
Clonarea cardurilor cu bandă magnetică
Un cititor/inscriptor de bandă magnetică cumpărat online la un preț cuprins între $20 și $100 poate citi, stoca și duplica datele de pe orice card de acces pentru hotel cu bandă magnetică. Întregul proces durează mai puțin de 30 de secunde și nu necesită alte cunoștințe tehnice decât conectarea unui dispozitiv USB. Nu este o posibilitate pur teoretică. Rețelele de hoți care fură din camere folosesc carduri clonate cu bandă magnetică de peste un deceniu, iar un atac din 2012 asupra unui sistem de încuietori hoteliere larg răspândit a demonstrat că 4 până la 5 milioane de camere de hotel puteau fi deschise cu un dispozitiv bazat pe Arduino, de $50, care exploata vulnerabilități ale porturilor încuietorilor cu bandă magnetică.
Clonarea RFID: cipul contează
AES-128 poate asigura o autentificare robustă a mijloacelor de acces atunci când cipul și cititorul alese sunt configurate corect. Cifrul singur nu dovedește că un card sau un sistem hotelier este imposibil de compromis. Securitatea depinde și de gestionarea cheilor criptografice, permisiuni, firmware, implementarea cititorului și securitatea fizică. Verificați configurația completă cu furnizorul sistemului de încuietori.
Atacuri asupra cardurilor de acces pentru hotel: toate vulnerabilitățile majore (2008-2026)
Securitatea cardurilor de acces pentru hotel a fost compromisă în repetate rânduri în ultimii 17 ani. Fiecare incident major își are originea în stocarea datelor necriptate (bandă magnetică), criptarea compromisă (cipuri RFID vechi cu un cifru proprietar de 48 de biți) sau erori de implementare în firmware-ul încuietorilor. Mai jos se află o cronologie completă a vulnerabilităților documentate, inclusiv identificatorii CVE acolo unde au fost atribuiți.
2008: compromiterea unui cifru RFID vechi
Cercetătorii de la Radboud University Nijmegen au analizat prin inginerie inversă cifrul proprietar de 48 de biți folosit în cipurile RFID vechi, demonstrând că aceste carduri puteau fi clonate în câteva minute. Acest lucru a afectat milioane de sisteme de control al accesului din întreaga lume. Deși informația este publică de peste 17 ani, cipurile RFID vechi care folosesc acest cifru compromis sunt încă utilizate în prezent în sisteme de încuietori hoteliere. Orice hotel care încă folosește aceste cipuri operează pe o bază criptografică despre care se știe public că este compromisă din 2008.
2012: atac major asupra încuietorilor hoteliere (4-5 milioane de camere)
Cercetătorul în securitate Cody Brocious a demonstrat că un model de încuietoare hotelieră larg răspândit, instalat în 4 până la 5 milioane de camere de hotel la nivel global, putea fi deschis cu un dispozitiv Arduino de $50 introdus în portul DC din partea de jos a încuietorii. Atacul ocolea complet cardul de acces, exploatând o vulnerabilitate de firmware care expunea conținutul memoriei încuietorii, inclusiv cheia principală. Prima reacție a producătorului de încuietori a fost să livreze capace de plastic pentru porturi, în loc să ofere actualizări de firmware.
2024 (martie): vulnerabilitate majoră a încuietorilor hoteliere (3+ milioane de încuietori)
Cercetătorii Ian Carroll și Lennert Wouters au făcut publică o vulnerabilitate majoră a încuietorilor hoteliere, care afecta 3 milioane sau mai multe încuietori ale unui producător de top, instalate în peste 13.000 de hoteluri din 131 de țări. Atacul necesită doar un card de acces expirat de la orice cameră a hotelului vizat și un dispozitiv de clonare RFID de $200. Atacatorul creează două carduri falsificate care deblochează orice ușă din hotel, inclusiv ușile cu zăvorul activat. La momentul dezvăluirii, vulnerabilitatea fusese remediată la doar 36% dintre încuietorile afectate.
2024 (august): acces ascuns la nivel hardware într-un cip RFID al unui furnizor terț
Cercetătorii în securitate au descoperit o cale de acces ascunsă la nivel hardware într-un cip RFID larg utilizat, produs de un furnizor terț. Cheia acestui acces ascuns poate fi descoperită prin încercarea tuturor combinațiilor în aproximativ două minute, oferind acces complet de citire și scriere la toate datele de pe cip. Aceste cipuri sunt folosite în sisteme de carduri de acces pentru hotel în Statele Unite, Europa, China și India. Deoarece accesul ascuns există în siliciu, nicio actualizare de firmware nu îl poate elimina. Cardurile afectate trebuie înlocuite fizic.
2025 (mai): falsificarea cardului principal de acces pentru încuietori hoteliere
O vulnerabilitate documentată de cercetătorii în securitate arată că anumite încuietori hoteliere stochează datele cardurilor în formă necriptată pe cipuri RFID vechi. Un atacator care are acces la un singur card de cameră al unui oaspete poate extrage datele și falsifica un card principal de acces care permite intrarea în fiecare cameră a hotelului. Remedierea necesită înlocuirea completă a sistemului, deoarece vulnerabilitatea rezultă din combinarea stocării necriptate cu un cip compromis din punct de vedere criptografic.
Criptarea cardurilor de acces pentru hotel: ce protejează, de fapt, camerele oaspeților
AES-128 poate asigura o autentificare robustă a mijloacelor de acces atunci când cipul și cititorul alese sunt configurate corect. Cifrul singur nu dovedește că un card sau un sistem hotelier este imposibil de compromis. Securitatea depinde și de gestionarea cheilor criptografice, permisiuni, firmware, implementarea cititorului și securitatea fizică. Verificați configurația completă cu furnizorul sistemului de încuietori.
| Cip | Criptare | Lungimea cheii | Situație (2026) | Atacuri cunoscute |
|---|---|---|---|---|
| Bandă magnetică | Fără criptare | Nu se aplică | Depășită | Clonare foarte ușoară ($20) |
| Cip RFID vechi | Cifru proprietar vechi | 48 de biți | Compromis din 2008 | Recuperarea cheii în câteva secunde |
| Cip RFID protejat doar prin parolă | Fără criptare (doar parolă) | Parolă de 32 de biți | Securitate minimă | Atac posibil prin încercarea tuturor combinațiilor |
| Cip RFID cu criptare 3DES | 3DES | 112 biți | Depinde de dispozitiv, furnizor și configurație | Depind de implementarea completă |
| RFID AES-128 (generația 1) | AES-128 / 3DES | 128 de biți | Depinde de dispozitiv, furnizor și configurație | Depind de implementarea completă |
| RFID AES-128 (generația 2) | AES-128 | 128 de biți | Depinde de dispozitiv, furnizor și configurație | Depind de implementarea completă |
| RFID AES-128 (generația 3) | AES-128 | 128 de biți | Depinde de dispozitiv, furnizor și configurație | Depind de implementarea completă |
RFID AES-128: ce trebuie verificat în sistemul complet
AES este definit în NIST FIPS 197. Acesta este un standard pentru algoritm, nu o certificare generală a cipului sau a instalației hoteliere. Funcțiile de autentificare reciprocă și de verificare a proximității trebuie să fie acceptate de cipul, cititorul și configurația alese; ele nu sunt proprietăți automate ale fiecărui card AES-128.
AES-128 poate asigura o autentificare robustă a mijloacelor de acces atunci când cipul și cititorul alese sunt configurate corect. Cifrul singur nu dovedește că un card sau un sistem hotelier este imposibil de compromis. Securitatea depinde și de gestionarea cheilor criptografice, permisiuni, firmware, implementarea cititorului și securitatea fizică. Verificați configurația completă cu furnizorul sistemului de încuietori.
Vulnerabilitatea cardurilor de acces pentru hotel în 2026: ce echipamente folosesc atacatorii
Depinde de cip și de sistem; mijloacele de acces vechi pot fi clonabile, în timp ce mijloacele de acces autentificate și configurate corect oferă o protecție mai bună.
| Instrument de atac | Cost | Țintă | Nivel de cunoștințe necesar |
|---|---|---|---|
| Cititor/inscriptor MSR | $20 - $100 | Carduri cu bandă magnetică | Minim (conectare și utilizare directă) |
| Flipper Zero | $170 | RFID de joasă frecvență, unele dispozitive NFC | Redus până la moderat |
| Dispozitiv de clonare RFID | $200 - $400 | Cipuri RFID vechi, exploatarea vulnerabilităților încuietorilor hoteliere | Moderat |
| Kit complet pentru atacuri asupra RFID vechi | $300 - $500 | Orice sistem cu criptare veche | Moderat |
| Atac asupra RFID AES-128 | Nu se aplică | Nu se aplică | Depinde de implementarea completă |
Comparația costurilor pentru hoteluri: bandă magnetică vs. RFID și aspectele economice ale migrării
Costul este motivul cel mai frecvent invocat de hoteluri pentru amânarea migrării de la sisteme cu bandă magnetică la sisteme cu carduri de acces RFID. O încuietoare cu bandă magnetică costă de obicei între $25 și $50 pe ușă, în timp ce o încuietoare RFID costă între $150 și $600 pe ușă, în funcție de producător și de funcțiile oferite. Pentru un hotel cu 200 de camere, diferența de cost pentru echipamente este de aproximativ $25.000 până la $110.000. Totuși, această comparație ignoră costul incidentelor de securitate, asigurările și economiile operaționale.
| Factor de cost | Bandă magnetică | RFID |
|---|---|---|
| Echipamentul încuietorii (pe ușă) | $25 - $50 | $150 - $600 |
| Costul cardului (pe bucată) | $0,10 - $0,30 | $0,30 - $2,00 |
| Rata de înlocuire a cardurilor | Ridicată (demagnetizare, uzură) | Scăzută (fără uzură prin contact) |
| Posibilitatea utilizării unei chei mobile | Nu este posibilă | Sunt disponibile opțiuni cu NFC |
| Impact asupra primei de asigurare | În creștere (vulnerabilitate cunoscută) | Favorabil (securitate modernă) |
| Expunere la răspundere juridică | Ridicată (risc de răspundere pentru siguranța incintei) | Redusă (diligență demonstrată) |
| Experiența oaspeților | Erorile la trecerea cardului prin cititor sunt frecvente | Acces prin simpla apropiere, opțiune cu smartphone |
Costul ascuns al inacțiunii
În 2022, un lanț hotelier a trebuit să încheie acorduri de despăgubire de peste $2 milioane după ce o serie de furturi din camere au fost asociate cu carduri de acces clonate cu bandă magnetică. Hotelul a înregistrat și o scădere estimată de 15% a rezervărilor după mediatizarea incidentelor. Asigurătorii iau tot mai des în calcul tehnologia de control al accesului în deciziile de subscriere pentru unitățile hoteliere. Hotelurile care folosesc sisteme de încuietori cu vulnerabilități documentate și neremediate se pot confrunta cu cereri de despăgubire pentru neglijență în temeiul normelor privind răspunderea pentru siguranța incintei, dacă bunurile sau siguranța unui oaspete sunt afectate.
Securitatea cipurilor RFID: de ce nu toate cardurile RFID sunt la fel
Migrarea de la banda magnetică la RFID este necesară, dar nu suficientă. Denumirea RFID acoperă o gamă largă de niveluri de securitate, iar unele cipuri RFID sunt aproape la fel de vulnerabile ca banda magnetică. Cipul RFID vechi, cel mai utilizat cip RFID în încuietorile hoteliere, folosește un cifru proprietar de 48 de biți despre care se știe public că este compromis din 2008. Un hotel care trece de la banda magnetică la un cip RFID vechi îmbunătățește durabilitatea și confortul utilizării, dar nu îmbunătățește semnificativ securitatea în fața unui atacator hotărât.
Pentru implementările noi, specificați o configurație de securitate documentată și susținută de furnizor, cu mijloace de acces autentificate și firmware actualizat. Nu prezentați 3DES ca pe un prag minim general valabil în prezent: NIST și-a retras recomandarea TDEA la 1 ianuarie 2024. Confirmați cu furnizorul sistemului cipul, protocolul și politica criptografică aprobate, inclusiv eventualele moduri de compatibilitate cu sistemele vechi.
Sunt sigure cardurile de acces RFID pentru hotel?
AES-128 poate asigura o autentificare robustă a mijloacelor de acces atunci când cipul și cititorul alese sunt configurate corect. Cifrul singur nu dovedește că un card sau un sistem hotelier este imposibil de compromis. Securitatea depinde și de gestionarea cheilor criptografice, permisiuni, firmware, implementarea cititorului și securitatea fizică. Verificați configurația completă cu furnizorul sistemului de încuietori.
Hotelurile ar trebui să adreseze furnizorului de încuietori trei întrebări precise: (1) Ce cip conțin cardurile noastre de acces? (2) Ce protocol de criptare este activ? (3) Sunt dezactivate modurile de compatibilitate cu sistemele vechi? Dacă furnizorul nu poate răspunde clar la aceste întrebări, acest lucru reprezintă în sine un motiv de îngrijorare privind securitatea.
Ghid de migrare: de la banda magnetică la carduri de acces RFID pentru hotel
Pentru hotelurile care încă folosesc bandă magnetică sau cipuri RFID vechi, migrarea la un sistem RFID modern ar trebui tratată ca o îmbunătățire a securității cu un calendar definit, nu ca un proiect viitor opțional. Aproximativ 74% dintre hotelurile din lume au implementat deja sisteme RFID. Niciun producător major de încuietori nu dezvoltă produse noi exclusiv cu bandă magnetică. Restul de 26% dintre hoteluri se confruntă cu riscuri de securitate în creștere, verificări mai stricte din partea asigurătorilor și așteptări tot mai mari ale oaspeților privind accesul fără contact.
Pasul 1: auditați sistemul actual
Identificați exact cipul și criptarea din cardurile dumneavoastră actuale de acces. Furnizorul încuietorilor sau al cardurilor poate confirma aceste informații. Dacă folosiți cipuri RFID vechi cu un cifru de 48 de biți, vă bazați pe o criptografie compromisă, indiferent de marca încuietorii.
Pasul 2: specificați RFID AES-128 (a doua generație sau cea mai recentă)
Când evaluați sisteme de încuietori RFID, impuneți criptarea AES-128 cu autentificare reciprocă. Nu acceptați cipuri RFID vechi ca opțiune implicită. Majoritatea furnizorilor importanți de încuietori oferă sisteme compatibile cu AES-128.
Pasul 3: implementați în etape
Majoritatea furnizorilor de încuietori permit migrarea în etape, în care noile încuietori RFID sunt instalate etaj cu etaj, alături de sistemele existente. Acest lucru reduce costul inițial și limitează perturbările operaționale. Acordați prioritate zonelor cu valoare ridicată: apartamente, etaje executive și orice camere accesibile din coridoare publice.
Pasul 4: verificați configurația
După instalare, confirmați cu furnizorul că autentificarea reciprocă AES-128 este activă, că modurile vechi/de compatibilitate retroactivă sunt dezactivate și că firmware-ul este la cea mai recentă versiune. Solicitați documentația acestor setări.
Pasul 5: stabiliți un protocol de actualizare
Incidentul din 2024 legat de vulnerabilitatea încuietorilor hoteliere a demonstrat că și sistemele moderne de încuietori necesită actualizări de firmware. Stabiliți un proces pentru aplicarea remedierilor de securitate ale furnizorului într-un termen definit, în loc să le amânați pe termen nedeterminat.
Direcția industriei: încotro se îndreaptă securitatea cardurilor de acces pentru hotel
Hotelurile pot combina carduri RFID autentificate, chei mobile NFC sau Bluetooth și acces hibrid. AES-128 este disponibil doar acolo unde cipul și sistemul alese acceptă această configurație; frecvența singură nu determină securitatea. Confirmați formatul mijloacelor de acces și tehnologia mobilă acceptate pentru hotelul respectiv. Accesul cu bandă magnetică rămâne o opțiune de generație veche.
Adoptarea cheilor mobile se accelerează, dar acestea nu au înlocuit cardurile fizice. Ratele de adoptare în rândul oaspeților variază în funcție de piață, iar hotelurile au nevoie de carduri fizice de rezervă pentru oaspeții fără smartphone-uri compatibile, pentru check-in-ul grupurilor și pentru carduri suplimentare. Cardul de acces fizic pentru hotel rămâne o componentă esențială a infrastructurii, iar securitatea sa depinde de tehnologia cipului din interior.
Întrebări frecvente
Cum funcționează cardurile de acces pentru hotel?
Cardurile de acces pentru hotel stochează date digitale de autentificare pe care încuietoarea ușii le citește și le verifică. Cardurile cu bandă magnetică codifică aceste date pe o bandă magnetizată, pe care încuietoarea o citește prin trecerea fizică a cardului prin cititor. Cardurile RFID stochează date criptate pe un microcip care comunică fără fir cu cititorul încuietorii când este ținut la o distanță de câțiva centimetri. Încuietoarea compară datele de autentificare cu lista sa de acces autorizat și permite sau refuză intrarea. Sistemele RFID moderne folosesc autentificarea de tip provocare-răspuns, în care cardul și încuietoarea se verifică reciproc înainte de deschidere.
Cum se clonează un card de acces pentru hotel?
Depinde de cip și de sistem; mijloacele de acces vechi pot fi clonabile, în timp ce mijloacele de acces autentificate și configurate corect oferă o protecție mai bună.
Care a fost vulnerabilitatea majoră a încuietorilor hoteliere din 2024?
În martie 2024, cercetătorii Ian Carroll și Lennert Wouters au făcut publică o vulnerabilitate critică într-un sistem de încuietori hoteliere larg răspândit, al unui producător important de încuietori. Aceasta afectează 3 milioane sau mai multe încuietori din peste 13.000 de hoteluri din 131 de țări. Un atacator are nevoie doar de un card de acces expirat de la hotelul vizat și de un dispozitiv de clonare RFID de $200 pentru a crea două carduri falsificate care deschid orice ușă din hotel, inclusiv camerele cu zăvorul activat. La momentul dezvăluirii, doar 36% dintre hotelurile afectate aplicaseră remedierea.
Care este cel mai sigur card de acces pentru hotel?
AES este definit în NIST FIPS 197. Acesta este un standard pentru algoritm, nu o certificare generală a cipului sau a instalației hoteliere. Funcțiile de autentificare reciprocă și de verificare a proximității trebuie să fie acceptate de cipul, cititorul și configurația alese; ele nu sunt proprietăți automate ale fiecărui card AES-128.
Ar trebui hotelurile să mai folosească carduri de acces cu bandă magnetică?
Nu. Cardurile de acces cu bandă magnetică nu oferă nicio criptare, pot fi clonate în câteva secunde cu mai puțin de $100 și expun hotelurile la cereri de despăgubire privind răspunderea pentru siguranța incintei în cazul unui incident de securitate. Niciun producător major de încuietori nu dezvoltă sisteme noi exclusiv cu bandă magnetică. Asigurătorii iau tot mai des în calcul tehnologia de control al accesului în procesul de subscriere. Hotelurile care încă folosesc bandă magnetică ar trebui să trateze migrarea la RFID ca pe un proiect urgent de securitate, nu ca pe o opțiune de viitor.
Sunt reale atacurile cu Flipper Zero asupra cardurilor de acces pentru hotel?
Flipper Zero poate citi sau emula unele mijloace de acces vechi compatibile; acest lucru nu dovedește că fiecare sistem hotelier este vulnerabil sau că eticheta AES face întregul sistem imun la atacuri. Evaluați împreună cu furnizorul cipul folosit efectiv, autentificarea activată, cheile criptografice, firmware-ul cititorului și avertizările cunoscute privind sistemul.
Despre PrintPlast
PrintPlast este un producător de carduri de acces RFID pentru hotel, carduri de acces din lemn și mijloace de control al accesului, care deservește hoteluri din peste 80 de țări. Furnizăm carduri de acces compatibile cu sistemul de încuietori hoteliere specificat de hotel după validarea unei mostre finite, cu tipuri de cipuri de la RFID cu criptare 3DES până la AES-128 de ultimă generație. Pentru o analiză detaliată a prețurilor cardurilor de acces, consultați ghidul nostru privind costurile cardurilor de acces pentru hotel.
Îmbunătățiți securitatea cardurilor de acces ale hotelului dumneavoastră
Indiferent dacă migrați de la banda magnetică sau treceți de la RFID vechi la AES-128 de ultimă generație, PrintPlast poate furniza carduri de acces adaptate sistemului dumneavoastră de încuietori, cu nivelul de criptare de care hotelul are nevoie.
Contact: info@printplast.com
Articole conexe: Cheie mobilă vs. card de acces · Adoptarea cardurilor de acces din lemn · De ce nu mai funcționează cardurile de acces