Poslední aktualizace: únor 2026
Údaje a příklady nasazení v tomto článku vycházejí ze srovnání z února 2026 a nevyjadřují aktuální dostupnost ani zaručený výkon. Náklady a životnost karet jsou orientační a liší se podle dodavatele, konstrukce a způsobu používání. Aktuální podporu zařízení, zapojení jednotlivých hotelů a cenové nabídky si ověřte u příslušného poskytovatele.
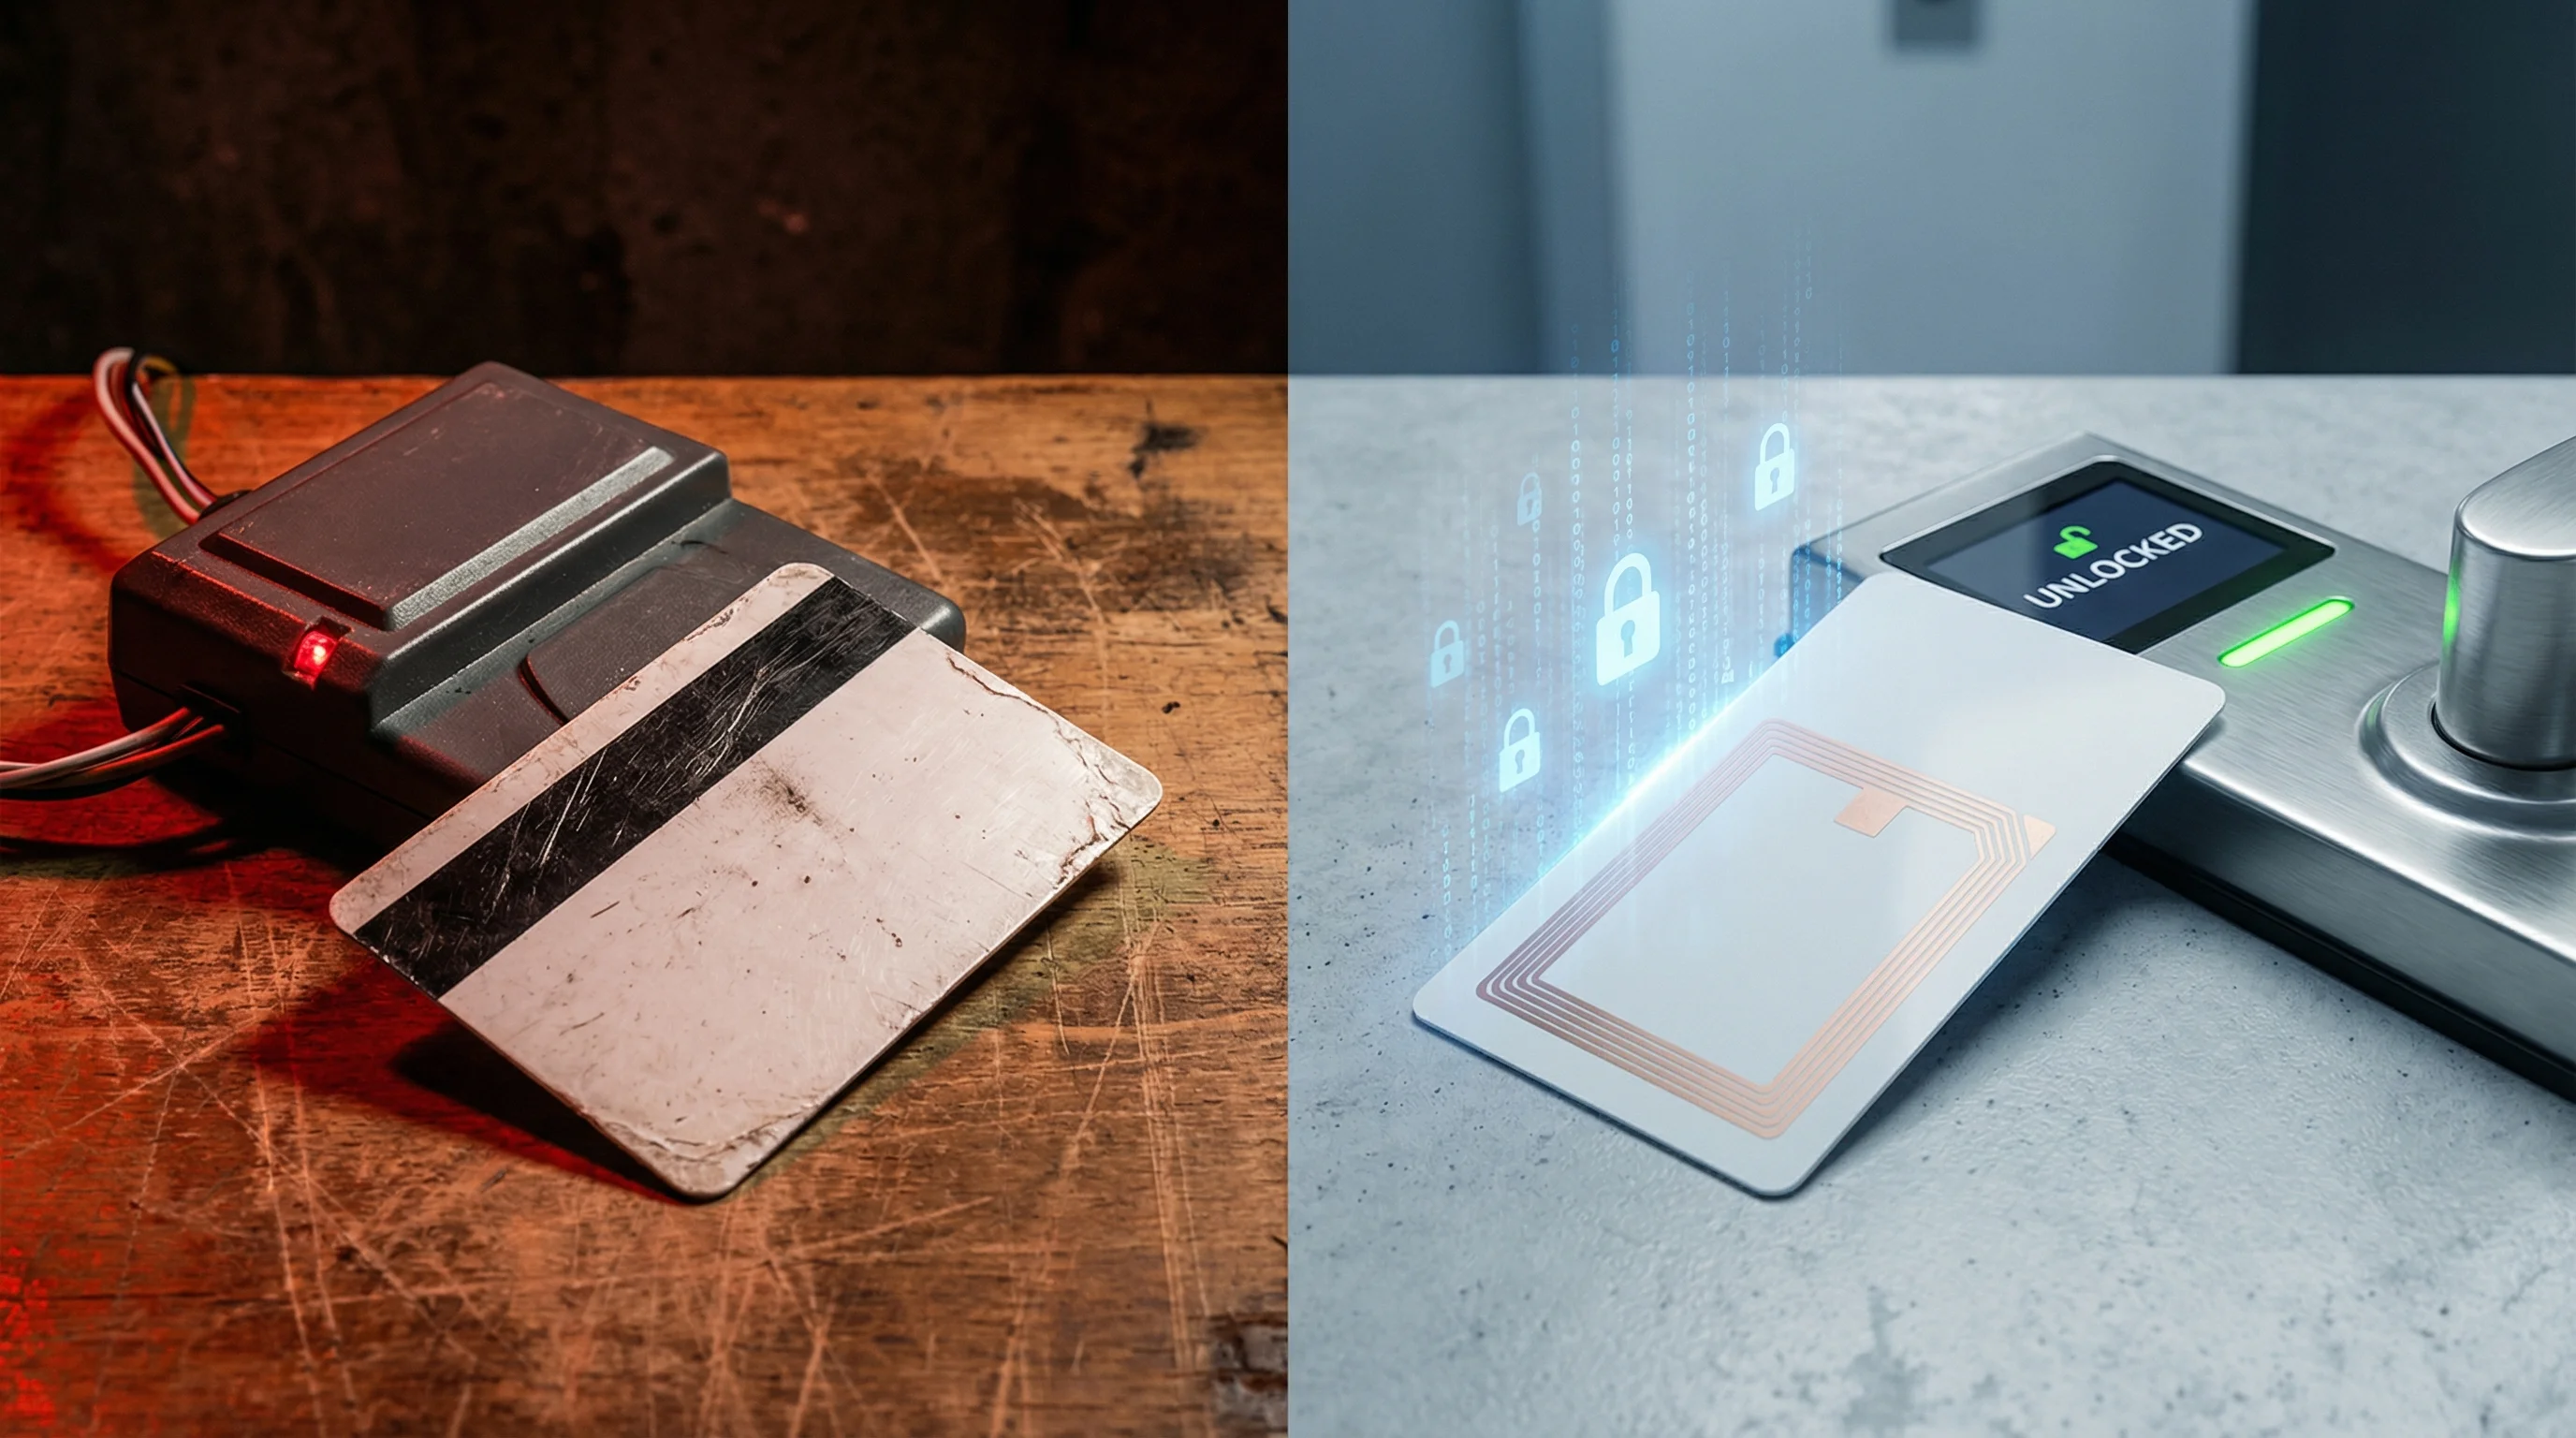
O rozdílu v bezpečnosti mezi hotelovými přístupovými kartami RFID a kartami s magnetickým proužkem již není pochyb. Karty s magnetickým proužkem ukládají data v nešifrované podobě do feromagnetických částic. Lze je proto naklonovat za méně než 30 sekund pomocí vybavení, které stojí pouhých 20 $. Přístupové karty RFID pracující na frekvenci 13,56 MHz ukládají data do křemíkových mikročipů a využívají více vrstev šifrování, vzájemné ověřování a ochranu proti klonování. Ne všechny čipy RFID však nabízejí stejnou úroveň zabezpečení a několik významných zranitelností odhalilo zásadní slabiny i u starších standardů RFID.
Tento článek přináší technické srovnání obou technologií, dokumentuje všechny významné zranitelnosti hotelových přístupových karet až do roku 2026 a nabízí jasný postup přechodu pro hotely, které stále používají systémy s magnetickým proužkem.
Hotelové přístupové karty RFID a s magnetickým proužkem: jak technologie fungují
Karty s magnetickým proužkem zapisují data do proužku feromagnetických částic uspořádaných ve třech stopách. Data jsou neměnná, nešifrovaná a lze je přečíst jakýmkoli zařízením s magnetickou čtecí hlavou. Hotelové přístupové karty RFID využívají křemíkový mikročip napájený elektromagnetickým polem čtečky dveřního zámku a pracují na frekvenci 13,56 MHz (ISO 14443-A). Čip komunikuje prostřednictvím rádiových vln pomocí šifrovaných protokolů typu výzva–odpověď. V moderních implementacích se data při každém ověřování mění.
| Vlastnost | Magnetický proužek | RFID (13,56 MHz) |
|---|---|---|
| Ukládání dat | Feromagnetické částice (nešifrovaná data) | Křemíkový mikročip (šifrovaná data) |
| Šifrování | Žádné | AES-128, 3DES nebo starší 48bitová šifra (podle čipu) |
| Ověřování | Žádné (pouze čtení dat) | Vzájemné ověřování (karta a čtečka se navzájem ověřují) |
| Obtížnost klonování | Triviální (čtečka za 20 $, <30 sekund) | Závisí na čipu a systému; starší přístupové prostředky mohou být klonovatelné, zatímco správně nakonfigurované přístupové prostředky s ověřováním poskytují silnější ochranu. |
| Způsob použití | Protažení čtečkou (fyzický kontakt) | Bezkontaktní (přiblížení) |
| Odolnost | Používáním se opotřebovává, v blízkosti telefonů se demagnetizuje | Životnost závisí na konkrétním čipu; ověřte údaje v technickém listu a provozní podmínky |
| Podpora mobilních klíčů | Není možná | Podpora NFC (přístup pomocí chytrého telefonu) |
| Standard | ISO 7811 | ISO 14443-A |
Lze hotelové přístupové karty klonovat?
Závisí na čipu a systému; starší přístupové prostředky mohou být klonovatelné, zatímco správně nakonfigurované přístupové prostředky s ověřováním poskytují silnější ochranu.
Klonování karet s magnetickým proužkem
Čtečka a zapisovačka magnetických karet zakoupená na internetu za 20–100 $ dokáže přečíst, uložit a zkopírovat data z jakékoli hotelové přístupové karty s magnetickým proužkem. Celý proces trvá méně než 30 sekund a nevyžaduje žádné odborné znalosti nad rámec připojení zařízení přes USB. Nejde o pouhou teorii. Organizované skupiny vykrádající hotelové pokoje používají klonované karty s magnetickým proužkem již více než deset let. Útok na široce používaný systém hotelových zámků v roce 2012 navíc ukázal, že 4 až 5 milionů hotelových pokojů lze otevřít pomocí zařízení založeného na platformě Arduino za 50 $, které zneužívá zranitelnosti portů v zámcích pro karty s magnetickým proužkem.
Klonování RFID: záleží na čipu
AES-128 může zajistit silné ověřování přístupových prostředků, pokud jsou zvolený čip a čtečka správně nakonfigurovány. Samotná šifra nezaručuje, že kartu nebo hotelový systém nelze prolomit. Bezpečnost závisí také na správě klíčů, oprávněních, firmwaru, implementaci čtečky a fyzickém zabezpečení. Kompletní konfiguraci ověřte s dodavatelem systému zámků.
Útoky na hotelové přístupové karty: všechny významné zranitelnosti (2008–2026)
V uplynulých 17 letech byla bezpečnost hotelových přístupových karet opakovaně prolomena. Každý významný incident měl původ buď v ukládání nešifrovaných dat (magnetický proužek), v prolomeném šifrování (starší čipy RFID s proprietární 48bitovou šifrou), nebo v chybách implementace firmwaru zámků. Níže najdete úplný chronologický přehled zdokumentovaných zranitelností včetně identifikátorů CVE, pokud byly přiděleny.
2008: prolomení starší šifry RFID
Výzkumníci z Radboud University Nijmegen provedli reverzní analýzu proprietární 48bitové šifry používané ve starších čipech RFID a prokázali, že tyto karty lze naklonovat během několika minut. Zranitelnost zasáhla miliony systémů řízení přístupu po celém světě. Přestože je tento problém veřejně znám již více než 17 let, starší čipy RFID využívající tuto prolomenou šifru se dodnes aktivně používají v systémech hotelových zámků. Každý hotel, který tyto čipy stále nasazuje, spoléhá na kryptografii, jejíž prolomení je veřejně známé od roku 2008.
2012: rozsáhlý útok na hotelové zámky (4–5 milionů pokojů)
Bezpečnostní výzkumník Cody Brocious ukázal, že široce používaný model hotelového zámku instalovaný ve 4 až 5 milionech hotelových pokojů po celém světě lze otevřít pomocí zařízení Arduino za 50 $ připojeného do portu DC na spodní straně zámku. Útok zcela obešel přístupovou kartu a zneužil zranitelnost firmwaru, která zpřístupnila obsah paměti zámku včetně hlavního klíče. Výrobce zámků zpočátku reagoval zasíláním plastových krytek portů namísto vydání aktualizací firmwaru.
2024 (březen): závažná zranitelnost hotelových zámků (3 miliony a více zámků)
Výzkumníci Ian Carroll a Lennert Wouters zveřejnili závažnou zranitelnost hotelových zámků, která se týkala 3 milionů nebo více zámků od předního výrobce, nasazených ve více než 13 000 ubytovacích zařízeních ve 131 zemích. K útoku stačí jediná přístupová karta s prošlou platností z kteréhokoli pokoje v cílovém hotelu a zařízení pro klonování RFID za 200 $. Útočník vytvoří dvě padělané karty, které odemknou jakékoli dveře v hotelu, včetně dveří zajištěných závorou. V době zveřejnění byla bezpečnostní oprava provedena pouze u 36 % dotčených zámků.
2024 (srpen): hardwarová zadní vrátka v čipu RFID od třetí strany
Bezpečnostní výzkumníci objevili zadní vrátka na hardwarové úrovni v široce používaném čipu RFID od třetí strany. Klíč k těmto zadním vrátkům lze zjistit útokem hrubou silou přibližně za dvě minuty a získat tak úplný přístup ke čtení a zápisu všech dat na čipu. Tyto čipy se používají v systémech hotelových přístupových karet ve Spojených státech, Evropě, Číně a Indii. Protože jsou zadní vrátka přímo v křemíkovém čipu, nelze je odstranit žádnou aktualizací firmwaru. Dotčené karty je nutné fyzicky vyměnit.
2025 (květen): padělání hlavní přístupové karty hotelového zámku
Zranitelnost zdokumentovaná bezpečnostními výzkumníky ukazuje, že některé hotelové zámky ukládají data karet v nešifrované podobě na starší čipy RFID. Útočník, který má přístup k jediné kartě od pokoje hosta, může tato data získat a vytvořit padělanou hlavní přístupovou kartu umožňující vstup do každého pokoje v hotelu. Náprava vyžaduje výměnu celého systému, protože zranitelnost vyplývá z kombinace nešifrovaného ukládání dat a použití čipu s prolomenou kryptografií.
Šifrování hotelových přístupových karet: co skutečně chrání pokoje hostů
AES-128 může zajistit silné ověřování přístupových prostředků, pokud jsou zvolený čip a čtečka správně nakonfigurovány. Samotná šifra nezaručuje, že kartu nebo hotelový systém nelze prolomit. Bezpečnost závisí také na správě klíčů, oprávněních, firmwaru, implementaci čtečky a fyzickém zabezpečení. Kompletní konfiguraci ověřte s dodavatelem systému zámků.
| Čip | Šifrování | Délka klíče | Stav (2026) | Známé útoky |
|---|---|---|---|---|
| Magnetický proužek | Žádné | N/A | Zastaralá technologie | Triviální klonování (20 $) |
| Starší čip RFID | Starší proprietární šifra | 48 bitů | Prolomena od roku 2008 | Získání klíče během několika sekund |
| Čip RFID chráněný pouze heslem | Žádné (pouze heslo) | 32bitové heslo | Minimální zabezpečení | Útok hrubou silou je proveditelný |
| Čip RFID se šifrováním 3DES | 3DES | 112 bitů | Závisí na zařízení, poskytovateli a konfiguraci | Závisí na celkové implementaci |
| RFID s AES-128 (generace 1) | AES-128 / 3DES | 128 bitů | Závisí na zařízení, poskytovateli a konfiguraci | Závisí na celkové implementaci |
| RFID s AES-128 (generace 2) | AES-128 | 128 bitů | Závisí na zařízení, poskytovateli a konfiguraci | Závisí na celkové implementaci |
| RFID s AES-128 (generace 3) | AES-128 | 128 bitů | Závisí na zařízení, poskytovateli a konfiguraci | Závisí na celkové implementaci |
RFID s AES-128: co ověřit v celém systému
AES je definováno ve standardu NIST FIPS 197. Jde o standard algoritmu, nikoli o všeobecnou certifikaci čipu nebo hotelové instalace. Vzájemné ověřování a funkce kontroly vzdálenosti musí podporovat zvolený čip, čtečka i konfigurace; nejde o automatické vlastnosti každé karty s AES-128.
AES-128 může zajistit silné ověřování přístupových prostředků, pokud jsou zvolený čip a čtečka správně nakonfigurovány. Samotná šifra nezaručuje, že kartu nebo hotelový systém nelze prolomit. Bezpečnost závisí také na správě klíčů, oprávněních, firmwaru, implementaci čtečky a fyzickém zabezpečení. Kompletní konfiguraci ověřte s dodavatelem systému zámků.
Zranitelnosti hotelových přístupových karet v roce 2026: jaké vybavení používají útočníci
Závisí na čipu a systému; starší přístupové prostředky mohou být klonovatelné, zatímco správně nakonfigurované přístupové prostředky s ověřováním poskytují silnější ochranu.
| Nástroj pro útok | Cena | Cíl | Požadované znalosti |
|---|---|---|---|
| Čtečka a zapisovačka MSR | 20–100 $ | Karty s magnetickým proužkem | Minimální (stačí připojit a používat) |
| Flipper Zero | 170 $ | Nízkofrekvenční RFID, některé technologie NFC | Základní až středně pokročilé |
| Zařízení pro klonování RFID | 200–400 $ | Starší čipy RFID, zneužití zranitelností hotelových zámků | Středně pokročilé |
| Kompletní sada pro útoky na starší RFID | 300–500 $ | Jakýkoli systém se starším šifrováním | Středně pokročilé |
| Útok na RFID s AES-128 | N/A | N/A | Závisí na celkové implementaci |
Srovnání nákladů na magnetický proužek a RFID v hotelu: ekonomika přechodu
Náklady jsou nejčastěji uváděným důvodem, proč hotely odkládají přechod od systémů s magnetickým proužkem k přístupovým kartám RFID. Zámek pro karty s magnetickým proužkem obvykle stojí 25–50 $ na jedny dveře, zatímco zámek RFID vychází na 150–600 $ na jedny dveře podle výrobce a nabízených funkcí. U hotelu s 200 pokoji činí rozdíl v ceně hardwaru přibližně 25 000–110 000 $. Toto srovnání však nezohledňuje náklady na bezpečnostní incidenty, pojištění ani provozní úspory.
| Nákladový faktor | Magnetický proužek | RFID |
|---|---|---|
| Hardware zámku (na jedny dveře) | 25–50 $ | 150–600 $ |
| Cena karty (za kus) | 0,10–0,30 $ | 0,30–2,00 $ |
| Četnost výměny karet | Vysoká (demagnetizace, opotřebení) | Nízká (bez opotřebení kontaktem) |
| Možnost použití mobilního klíče | Není možná | K dispozici jsou řešení s podporou NFC |
| Vliv na pojistné | Zvyšuje jej (známá zranitelnost) | Příznivý (moderní zabezpečení) |
| Riziko právní odpovědnosti | Vysoké (riziko odpovědnosti za bezpečnost v prostorách hotelu) | Snížené (prokazatelné vynaložení náležité péče) |
| Zkušenost hostů | Časté selhání při protažení karty | Stačí přiložit, možnost použití chytrého telefonu |
Skryté náklady odkládání změny
V roce 2022 řešil hotelový řetězec vyrovnání přesahující 2 miliony $ poté, co se ukázalo, že za sérií krádeží v pokojích stály klonované přístupové karty s magnetickým proužkem. Po zveřejnění incidentů v médiích zaznamenal hotel také odhadovaný pokles rezervací o 15 %. Pojišťovny stále častěji zohledňují technologii řízení přístupu při rozhodování o pojištění ubytovacích zařízení. Hotely používající systémy zámků se zdokumentovanými a neopravenými zranitelnostmi mohou čelit nárokům na náhradu škody způsobené nedbalostí podle právních pravidel odpovědnosti za bezpečnost v provozovaných prostorách, pokud dojde k ohrožení majetku nebo bezpečnosti hosta.
Bezpečnost čipů RFID: proč všechny karty RFID nenabízejí stejnou ochranu
Přechod od magnetického proužku k RFID je nezbytný, ale sám o sobě nestačí. Označení RFID zahrnuje široké spektrum úrovní zabezpečení a některé čipy RFID jsou téměř stejně zranitelné jako magnetický proužek. Starší čip RFID, který je v hotelových zámcích nejrozšířenější, používá proprietární 48bitovou šifru, jejíž prolomení je veřejně známé od roku 2008. Hotel, který přejde z magnetického proužku na starší čip RFID, zlepší odolnost a pohodlí při používání, ale ochranu před odhodlaným útočníkem tím nijak podstatně nezvýší.
Pro nové instalace požadujte zdokumentovanou a podporovanou bezpečnostní konfiguraci s ověřovanými přístupovými prostředky a aktuálním firmwarem. Neoznačujte 3DES za obecně platné současné minimum: NIST dne 1. ledna 2024 stáhl své doporučení pro TDEA. Schválený čip, protokol a kryptografická pravidla ověřte s poskytovatelem systému, včetně případných režimů kompatibility se staršími technologiemi.
Jsou hotelové přístupové karty RFID bezpečné?
AES-128 může zajistit silné ověřování přístupových prostředků, pokud jsou zvolený čip a čtečka správně nakonfigurovány. Samotná šifra nezaručuje, že kartu nebo hotelový systém nelze prolomit. Bezpečnost závisí také na správě klíčů, oprávněních, firmwaru, implementaci čtečky a fyzickém zabezpečení. Kompletní konfiguraci ověřte s dodavatelem systému zámků.
Hotely by měly svému dodavateli zámků položit tři konkrétní otázky: (1) Jaký čip je v našich přístupových kartách? (2) Jaký šifrovací protokol je aktivní? (3) Jsou režimy kompatibility se staršími technologiemi vypnuté? Pokud dodavatel nedokáže na tyto otázky jasně odpovědět, je to samo o sobě důvod k obavám o bezpečnost.
Průvodce přechodem: od magnetického proužku k hotelovým přístupovým kartám RFID
Hotely, které stále používají magnetický proužek nebo starší čipy RFID, by měly přechod na moderní systém RFID chápat jako bezpečnostní modernizaci s jasným harmonogramem, nikoli jako volitelný projekt do budoucna. Přibližně 74 % hotelů na světě již systémy RFID zavedlo. Žádný významný výrobce zámků nevyvíjí nové produkty určené výhradně pro magnetický proužek. Zbývajících 26 % ubytovacích zařízení čelí rostoucím bezpečnostním rizikům, přísnějšímu posuzování ze strany pojišťoven a rostoucím očekáváním hostů ohledně bezkontaktního přístupu.
Krok 1: proveďte audit stávajícího systému
Zjistěte přesný typ čipu a šifrování ve svých současných přístupových kartách. Tyto údaje vám může potvrdit dodavatel zámků nebo karet. Pokud používáte starší čipy RFID se 48bitovou šifrou, spoléháte na prolomenou kryptografii bez ohledu na značku zámku.
Krok 2: požadujte RFID s AES-128 (druhé nebo nejnovější generace)
Při posuzování systémů zámků RFID požadujte šifrování AES-128 se vzájemným ověřováním. Nepřijímejte starší čipy RFID jako výchozí řešení. Většina významných dodavatelů zámků nabízí systémy kompatibilní s AES-128.
Krok 3: rozdělte zavádění do etap
Většina dodavatelů zámků podporuje postupný přechod, při kterém se nové zámky RFID instalují po jednotlivých patrech souběžně se stávajícími systémy. Tento postup snižuje počáteční náklady a minimalizuje narušení provozu. Upřednostněte prostory s vyšší hodnotou: apartmá, patra kategorie executive a všechny pokoje přístupné z veřejných chodeb.
Krok 4: ověřte konfiguraci
Po instalaci si u dodavatele ověřte, že je aktivní vzájemné ověřování AES-128, že jsou vypnuté režimy pro starší technologie a zpětnou kompatibilitu a že je firmware v nejnovější verzi. Vyžádejte si dokumentaci těchto nastavení.
Krok 5: stanovte postup aktualizací
Incident se zranitelností hotelových zámků v roce 2024 ukázal, že aktualizace firmwaru potřebují i moderní systémy zámků. Zaveďte postup, který zajistí instalaci bezpečnostních oprav dodavatele ve stanovené lhůtě, místo abyste je odkládali na neurčito.
Vývoj v oboru: kam směřuje bezpečnost hotelových přístupových karet
Hotely mohou kombinovat karty RFID s ověřováním, mobilní klíče využívající NFC nebo Bluetooth a hybridní přístup. AES-128 je dostupné pouze tehdy, pokud zvolený čip a systém danou konfiguraci podporují; samotná frekvence bezpečnost neurčuje. U konkrétního hotelu ověřte podporovaný formát přístupových prostředků a mobilní technologii. Přístup pomocí magnetického proužku zůstává starším řešením.
Zavádění mobilních klíčů se zrychluje, mobilní klíče však fyzické karty dosud nenahradily. Míra používání mezi hosty se liší podle trhu a hotely potřebují fyzické záložní karty pro hosty bez kompatibilního chytrého telefonu, pro odbavení skupin i jako další karty k pokoji. Fyzická hotelová přístupová karta zůstává nezbytnou součástí infrastruktury a její bezpečnost závisí na technologii čipu uvnitř.
Často kladené otázky
Jak fungují hotelové přístupové karty?
Hotelové přístupové karty uchovávají digitální přístupový údaj, který dveřní zámek přečte a ověří. Karty s magnetickým proužkem zapisují tento údaj do zmagnetizovaného proužku, který zámek přečte při fyzickém protažení karty. Karty RFID ukládají šifrovaná data do mikročipu, který bezdrátově komunikuje se čtečkou zámku při přiblížení na několik centimetrů. Zámek porovná přístupový údaj se svým seznamem povolených přístupů a vstup buď povolí, nebo zamítne. Moderní systémy RFID používají ověřování typu výzva–odpověď, při kterém se karta a zámek před otevřením navzájem ověří.
Jak lze naklonovat hotelovou přístupovou kartu?
Závisí na čipu a systému; starší přístupové prostředky mohou být klonovatelné, zatímco správně nakonfigurované přístupové prostředky s ověřováním poskytují silnější ochranu.
V čem spočívala závažná zranitelnost hotelových zámků z roku 2024?
V březnu 2024 výzkumníci Ian Carroll a Lennert Wouters zveřejnili kritickou zranitelnost široce používaného systému hotelových zámků od významného výrobce. Týká se 3 milionů nebo více zámků ve více než 13 000 ubytovacích zařízeních ve 131 zemích. Útočník potřebuje pouze jednu přístupovou kartu s prošlou platností z cílového hotelu a zařízení pro klonování RFID za 200 $, aby vytvořil dvě padělané karty, které otevřou jakékoli dveře v hotelu, včetně pokojů zajištěných závorou. V době zveřejnění mělo opravu nainstalovanou pouze 36 % dotčených ubytovacích zařízení.
Jaká hotelová přístupová karta je nejbezpečnější?
AES je definováno ve standardu NIST FIPS 197. Jde o standard algoritmu, nikoli o všeobecnou certifikaci čipu nebo hotelové instalace. Vzájemné ověřování a funkce kontroly vzdálenosti musí podporovat zvolený čip, čtečka i konfigurace; nejde o automatické vlastnosti každé karty s AES-128.
Měly by hotely stále používat přístupové karty s magnetickým proužkem?
Ne. Přístupové karty s magnetickým proužkem nenabízejí žádné šifrování, lze je naklonovat během několika sekund za méně než 100 $ a v případě bezpečnostního incidentu vystavují hotely nárokům z odpovědnosti za bezpečnost v jejich prostorách. Žádný významný výrobce zámků nevyvíjí nové systémy určené výhradně pro magnetický proužek. Pojišťovny stále častěji zohledňují technologii řízení přístupu při posuzování pojistného rizika. Hotely, které magnetický proužek stále používají, by měly přechod na RFID považovat za naléhavý bezpečnostní projekt, nikoli za úvahu do budoucna.
Jsou útoky na hotelové přístupové karty pomocí Flipper Zero reálné?
Flipper Zero dokáže přečíst nebo emulovat některé podporované starší přístupové prostředky; to však neznamená, že je zranitelný každý hotelový systém nebo že označení AES zajišťuje odolnost celého systému. S poskytovatelem vyhodnoťte skutečně používaný čip, aktivní ověřování, klíče, firmware čtečky a známá bezpečnostní upozornění k systému.
O PrintPlast
PrintPlast vyrábí hotelové přístupové karty RFID, dřevěné hotelové karty a přístupové prostředky pro systémy řízení přístupu a dodává je hotelům ve více než 80 zemích. Po ověření hotového vzorku dodáváme přístupové karty kompatibilní se systémem hotelových zámků specifikovaným daným hotelem, a to s čipy od RFID se šifrováním 3DES až po nejnovější generaci AES-128. Podrobný rozpis cen přístupových karet najdete v našem průvodci náklady na hotelové přístupové karty.
Zvyšte bezpečnost svých hotelových přístupových karet
Ať už přecházíte z magnetického proužku, nebo modernizujete starší RFID na nejnovější generaci AES-128, PrintPlast vám může dodat přístupové karty odpovídající vašemu systému zámků a úrovni šifrování, kterou váš hotel vyžaduje.
Kontakt: info@printplast.com
Související články: Mobilní klíč versus přístupová karta · Přechod na dřevěné hotelové karty · Proč přístupové karty přestávají fungovat