Utolsó frissítés: 2026. február
A cikkben szereplő adatok és bevezetési példák a 2026. februári összehasonlítást mutatják be, nem az aktuális elérhetőséget vagy garantált teljesítményt. A költségek és a kártyák élettartama tájékoztató jellegűek, és a beszállítótól, a kialakítástól, valamint a használattól függően változnak. Az aktuális eszköztámogatásról, a szálláshelyek részvételéről és az árajánlatokról egyeztessen az érintett szolgáltatóval.
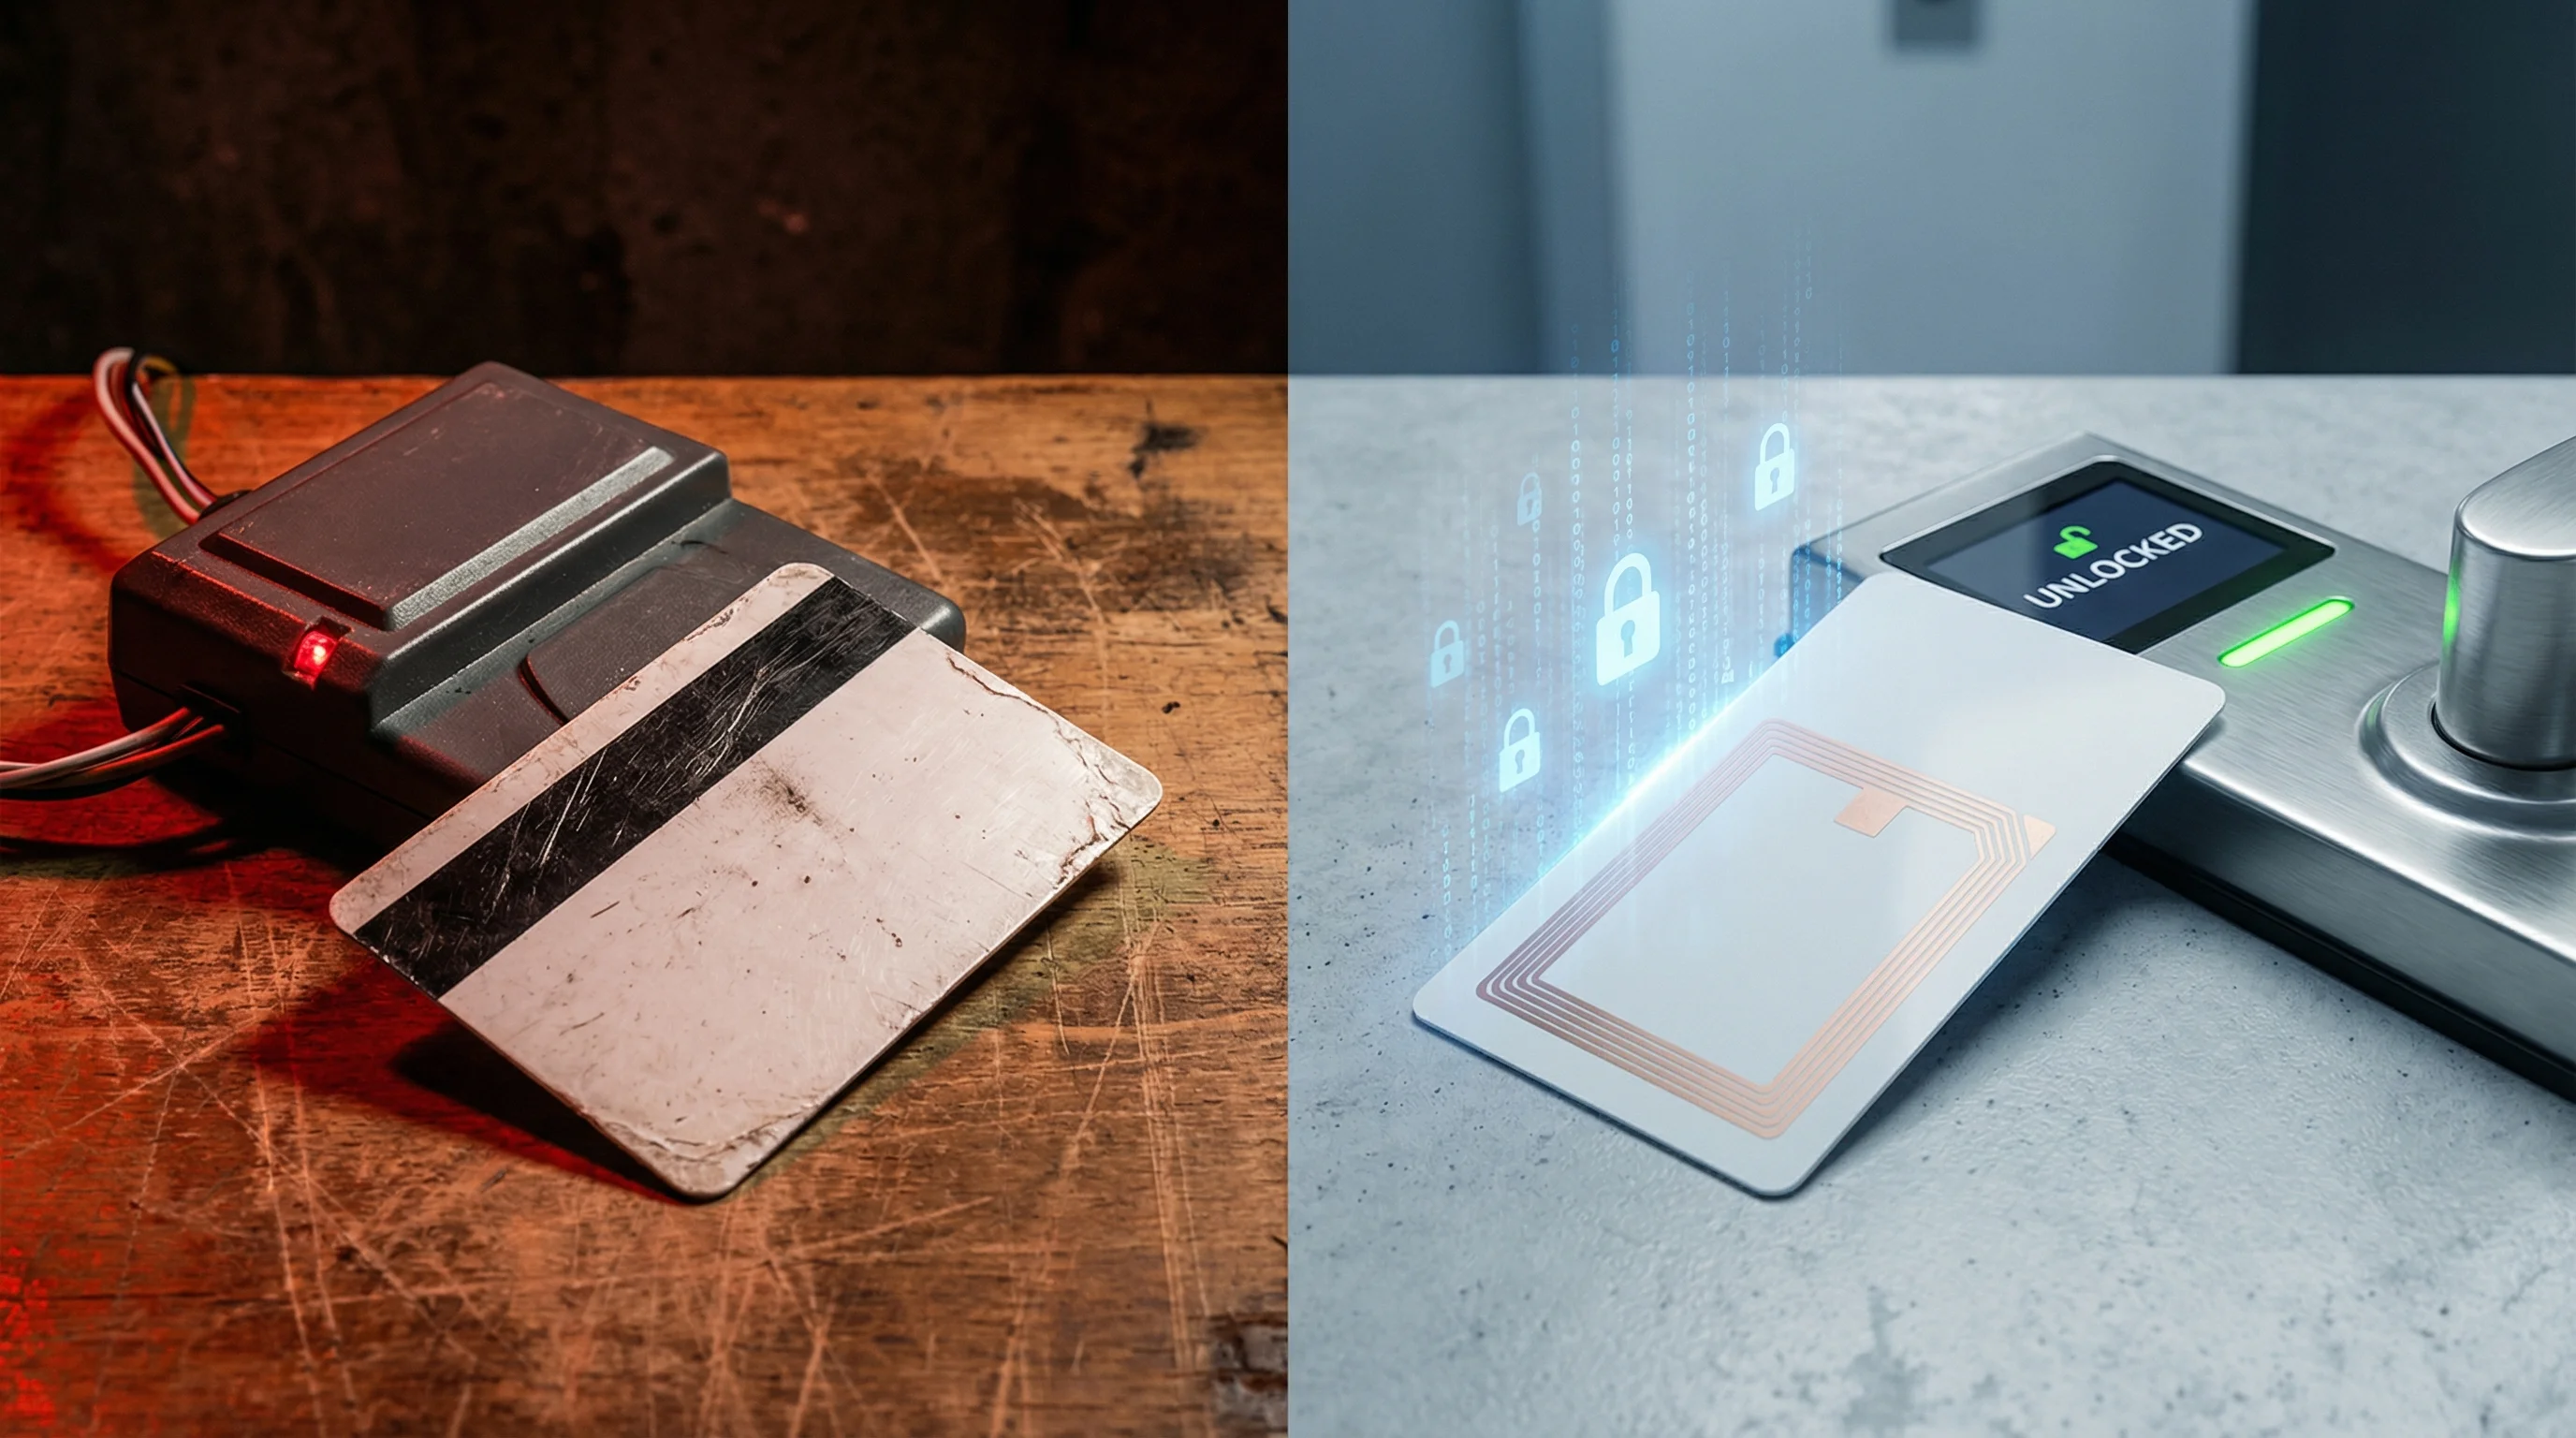
Az RFID- és mágnescsíkos szállodai kulcskártyák közötti biztonsági különbség ma már nem vita tárgya. A mágnescsíkos kártyák titkosítás nélkül, nyílt szövegként tárolják az adatokat ferromágneses részecskéken, így akár $20 értékű eszközzel, 30 másodpercnél rövidebb idő alatt másolhatók. A 13,56 MHz-en működő RFID-kulcskártyák szilícium mikrochipeken tárolják az adatokat, többrétegű titkosítással, kölcsönös hitelesítéssel és másolás elleni védelemmel. Az RFID-chipek azonban nem egyformák, és több nagy visszhangot kiváltó sérülékenység a régebbi RFID-szabványok kritikus gyengeségeit is feltárta.
Ez a cikk technikai szempontból hasonlítja össze a két technológiát, dokumentálja a szállodai kulcskártyák minden jelentős, 2026-ig ismert sérülékenységét, és egyértelmű átállási keretet kínál a még mágnescsíkos rendszert használó szálláshelyeknek.
RFID- és mágnescsíkos szállodai kulcskártyák: hogyan működik a technológia?
A mágnescsíkos kártyák három sávba rendezett ferromágneses részecskékből álló csíkon kódolják az adatokat. Az adatok állandók, titkosítatlanok, és bármely mágneses olvasófejjel rendelkező eszközzel kiolvashatók. A szállodai RFID-kulcskártyák szilícium mikrochipet használnak, amelyet az ajtózár kártyaolvasójának elektromágneses tere lát el energiával, és amely 13,56 MHz-en működik (ISO 14443-A). A chip rádióhullámokon, titkosított kihívás–válasz protokollokkal kommunikál, a modern megvalósításoknál pedig az adatok minden hitelesítési munkamenetben változnak.
| Jellemző | Mágnescsík | RFID (13,56 MHz) |
|---|---|---|
| Adattárolás | Ferromágneses részecskék (nyílt szöveg) | Szilícium mikrochip (titkosított) |
| Titkosítás | Nincs | AES-128, 3DES vagy régi típusú, 48 bites titkosítás (chiptől függően) |
| Hitelesítés | Nincs (csak olvasható adatok) | Kölcsönös hitelesítés (a kártya és a kártyaolvasó ellenőrzi egymást) |
| A másolás nehézsége | Rendkívül egyszerű ($20 értékű kártyaolvasó, <30 másodperc) | Chip- és rendszerfüggő; a régi típusú belépési azonosítók másolhatók lehetnek, míg a megfelelően konfigurált, hitelesített belépési azonosítók erősebb védelmet nyújtanak. |
| Kapcsolat típusa | Lehúzás (fizikai érintkezés) | Érintésmentes (közelségen alapuló) |
| Tartósság | Használat közben kopik, telefonok közelében lemágneseződik | A tartósság chiptípusonként eltér; ellenőrizze az adatlapot és az üzemi körülményeket |
| Mobilkulcs-támogatás | Nem lehetséges | NFC-támogatás (belépés okostelefonnal) |
| Szabvány | ISO 7811 | ISO 14443-A |
Másolhatók a szállodai kulcskártyák?
Chip- és rendszerfüggő; a régi típusú belépési azonosítók másolhatók lehetnek, míg a megfelelően konfigurált, hitelesített belépési azonosítók erősebb védelmet nyújtanak.
Mágnescsíkos kártyák másolása
Egy online, $20 és $100 közötti áron megvásárolható mágnescsíkos kártyaolvasó és -író bármely mágnescsíkos szállodai kulcskártya adatait képes kiolvasni, tárolni és lemásolni. A teljes folyamat kevesebb mint 30 másodpercet vesz igénybe, és egy USB-eszköz csatlakoztatásán túl nem igényel műszaki szakértelmet. Ez nem pusztán elméleti lehetőség. Szállodai szobákban lopásokat elkövető bűnözői csoportok több mint egy évtizede használnak másolt mágnescsíkos kártyákat, és egy széles körben telepített szállodai zárrendszer 2012-es feltörése megmutatta, hogy 4–5 millió szállodai szoba nyitható ki egy $50 értékű, Arduino-alapú eszközzel, amely a mágnescsíkos zárak csatlakozóinak sérülékenységét használja ki.
RFID-kártyák másolása: a chip számít
Az AES-128 lehetővé teheti a belépési azonosítók erős hitelesítését, ha a kiválasztott chipet és kártyaolvasót megfelelően konfigurálják. A titkosítási algoritmus önmagában nem bizonyítja, hogy egy kártya vagy szállodai rendszer feltörhetetlen. A biztonság a kulcskezeléstől, a jogosultságoktól, a firmware-től, a kártyaolvasó megvalósításától és a fizikai védelemtől is függ. A teljes konfigurációt ellenőrizze a zárrendszer szolgáltatójával.
Szállodai kulcskártyák feltörése: minden jelentős sérülékenység (2008–2026)
A szállodai kulcskártyák biztonsági védelmét az elmúlt 17 évben többször is áttörték. Minden jelentős eset a nyílt szöveges adattárolásra (mágnescsík), a feltört titkosításra (saját fejlesztésű, 48 bites titkosítást használó régi RFID-chipek) vagy a zárak firmware-ének megvalósítási hibáira vezethető vissza. Az alábbiakban a dokumentált sérülékenységek teljes időrendje olvasható, a CVE-azonosítókkal együtt, ahol ilyet hozzárendeltek.
2008: feltörik a régi RFID-titkosítást
A nijmegeni Radboud University kutatói visszafejtették a régi RFID-chipekben használt, saját fejlesztésű, 48 bites titkosítási algoritmust, bizonyítva, hogy ezek a kártyák percek alatt másolhatók. Ez világszerte több millió beléptetőrendszert érintett. Bár ez több mint 17 éve nyilvánosan ismert, az ezt a feltört titkosítást használó régi RFID-chipek ma is aktív használatban vannak a szállodai zárrendszerekben. Minden szálláshely, amely továbbra is ilyen chipeket alkalmaz, olyan kriptográfiai alapokra támaszkodik, amelyekről 2008 óta nyilvánosan ismert, hogy feltörték őket.
2012: jelentős szállodai zárfeltörés (4–5 millió szoba)
Cody Brocious biztonsági kutató bemutatta, hogy egy széles körben elterjedt szállodai zármodell, amelyet világszerte 4–5 millió szállodai szobában telepítettek, egy $50 értékű Arduino-eszközzel kinyitható, ha azt a zár alján található DC-csatlakozóba illesztik. A támadás teljesen megkerülte a kulcskártyát: egy firmware-sérülékenységet használt ki, amely hozzáférést adott a zár memóriájának tartalmához, beleértve a mesterkulcsot is. A zárgyártó első reakcióként műanyag csatlakozófedeleket szállított, firmware-frissítések kiadása helyett.
2024 (március): jelentős szállodai zársérülékenység (3+ millió zár)
Ian Carroll és Lennert Wouters kutatók egy jelentős szállodai zársérülékenységet hoztak nyilvánosságra, amely egy vezető zárgyártó legalább 3 millió zárát érinti, 131 ország több mint 13 000 szálláshelyén. A támadáshoz mindössze a célba vett szálláshely bármely szobájához tartozó egyetlen lejárt kulcskártya és egy $200 értékű RFID-másoló eszköz szükséges. A támadó két hamisított kártyát készít, amelyek a szálláshely bármely ajtaját kinyitják, beleértve a retesszel lezárt ajtókat is. A nyilvánosságra hozatalkor az érintett záraknak mindössze 36%-án telepítették a javítást.
2024 (augusztus): hardveres hátsó kapu egy külső gyártó RFID-chipjében
Biztonsági kutatók hardverszintű hátsó kaput fedeztek fel egy széles körben használt, külső gyártótól származó RFID-chipben. A hátsó kapu kulcsa teljes körű próbálgatással körülbelül két perc alatt feltörhető, ami teljes olvasási és írási hozzáférést ad a chipen tárolt összes adathoz. Ezeket a chipeket az Egyesült Államokban, Európában, Kínában és Indiában is használják szállodai kulcskártyás rendszerekben. Mivel a hátsó kapu a szilíciumban található, firmware-frissítéssel nem javítható. Az érintett kártyákat fizikailag ki kell cserélni.
2025 (május): szállodai zárak mesterkulcsának hamisítása
Egy biztonsági kutatók által dokumentált sérülékenység feltárja, hogy bizonyos szállodai zárak nyílt szövegként tárolják a kártyaadatokat régi RFID-chipeken. Egy támadó, aki egyetlen vendégszobai kártyához hozzáfér, kinyerheti az adatokat, és olyan mesterkulcskártyát hamisíthat, amely a szálláshely minden szobájába belépést biztosít. A javításhoz a teljes rendszert ki kell cserélni, mert a sérülékenységet a nyílt szöveges adattárolás és a kriptográfiailag feltört chip együttes használata okozza.
Szállodai kulcskártyák titkosítása: mi védi valójában a vendégszobákat?
Az AES-128 lehetővé teheti a belépési azonosítók erős hitelesítését, ha a kiválasztott chipet és kártyaolvasót megfelelően konfigurálják. A titkosítási algoritmus önmagában nem bizonyítja, hogy egy kártya vagy szállodai rendszer feltörhetetlen. A biztonság a kulcskezeléstől, a jogosultságoktól, a firmware-től, a kártyaolvasó megvalósításától és a fizikai védelemtől is függ. A teljes konfigurációt ellenőrizze a zárrendszer szolgáltatójával.
| Chip | Titkosítás | Kulcshossz | Állapot (2026) | Ismert támadások |
|---|---|---|---|---|
| Mágnescsík | Nincs | Nem értelmezhető | Elavult | Rendkívül egyszerű másolás ($20) |
| Régi típusú RFID-chip | Saját fejlesztésű, régi titkosítás | 48 bit | 2008 óta feltört | A kulcs másodpercek alatt visszanyerhető |
| Csak jelszóval védett RFID-chip | Nincs (csak jelszó) | 32 bites jelszó | Minimális biztonság | Teljes körű próbálgatásos támadás lehetséges |
| 3DES-titkosítású RFID-chip | 3DES | 112 bit | Az eszköztől, a szolgáltatótól és a konfigurációtól függ | A teljes megvalósítástól függ |
| AES-128 RFID (1. generáció) | AES-128 / 3DES | 128 bit | Az eszköztől, a szolgáltatótól és a konfigurációtól függ | A teljes megvalósítástól függ |
| AES-128 RFID (2. generáció) | AES-128 | 128 bit | Az eszköztől, a szolgáltatótól és a konfigurációtól függ | A teljes megvalósítástól függ |
| AES-128 RFID (3. generáció) | AES-128 | 128 bit | Az eszköztől, a szolgáltatótól és a konfigurációtól függ | A teljes megvalósítástól függ |
AES-128 RFID: mit kell ellenőrizni a teljes rendszerben?
Az AES-t a NIST FIPS 197 határozza meg. Ez egy algoritmusszabvány, nem a chip vagy a telepített szállodai rendszer egészére vonatkozó tanúsítás. A kölcsönös hitelesítést és a közelségellenőrzési funkciókat a kiválasztott chipnek, kártyaolvasónak és konfigurációnak is támogatnia kell; ezek nem minden AES-128-kártya automatikus tulajdonságai.
Az AES-128 lehetővé teheti a belépési azonosítók erős hitelesítését, ha a kiválasztott chipet és kártyaolvasót megfelelően konfigurálják. A titkosítási algoritmus önmagában nem bizonyítja, hogy egy kártya vagy szállodai rendszer feltörhetetlen. A biztonság a kulcskezeléstől, a jogosultságoktól, a firmware-től, a kártyaolvasó megvalósításától és a fizikai védelemtől is függ. A teljes konfigurációt ellenőrizze a zárrendszer szolgáltatójával.
A szállodai kulcskártyák sérülékenysége 2026-ban: milyen eszközöket használnak a támadók?
Chip- és rendszerfüggő; a régi típusú belépési azonosítók másolhatók lehetnek, míg a megfelelően konfigurált, hitelesített belépési azonosítók erősebb védelmet nyújtanak.
| Támadóeszköz | Költség | Célpont | Szükséges szakértelem |
|---|---|---|---|
| MSR-kártyaolvasó és -író | $20 - $100 | Mágnescsíkos kártyák | Minimális (csatlakoztatás után használható) |
| Flipper Zero | $170 | Alacsony frekvenciájú RFID, egyes NFC-típusok | Alacsony vagy közepes |
| RFID-másoló eszköz | $200 - $400 | Régi RFID-chipek, szállodai zárak sérülékenységeinek kihasználása | Közepes |
| Teljes támadókészlet régi RFID-rendszerekhez | $300 - $500 | Bármely régi titkosítást használó rendszer | Közepes |
| AES-128 RFID elleni támadás | Nem értelmezhető | Nem értelmezhető | A teljes megvalósítástól függ |
Mágnescsíkos és RFID-rendszerek költségei a szállodákban: az átállás gazdasági szempontjai
A szállodák leggyakrabban a költségekre hivatkozva halasztják a mágnescsíkos rendszerről az RFID-kulcskártyás rendszerre való átállást. Egy mágnescsíkos zár jellemzően ajtónként $25–$50, míg egy RFID-zár a gyártótól és a funkcióktól függően ajtónként $150–$600. Egy 200 szobás szállodában a hardverköltségek különbsége hozzávetőleg $25 000–$110 000. Ez az összehasonlítás azonban nem veszi figyelembe a biztonsági incidensek és a biztosítás költségeit, valamint a működési megtakarításokat.
| Költségtényező | Mágnescsík | RFID |
|---|---|---|
| Zárhardver (ajtónként) | $25 - $50 | $150 - $600 |
| Kártyaköltség (darabonként) | $0,10 - $0,30 | $0,30 - $2,00 |
| Kártyacsere gyakorisága | Magas (lemágneseződés, kopás) | Alacsony (nincs érintkezésből eredő kopás) |
| Mobilkulcs használata | Nem lehetséges | NFC-támogatású lehetőségek elérhetők |
| Hatás a biztosítási díjra | Növekvő díj (ismert sérülékenység) | Kedvező (modern biztonsági megoldások) |
| Felelősségi kitettség | Magas (az ingatlanüzemeltető felelősségének kockázata) | Csökkentett (igazolt kellő gondosság) |
| Vendégélmény | Gyakori sikertelen kártyalehúzás | Érintéses belépés, okostelefonos lehetőség |
A tétlenség rejtett költsége
2022-ben egy szállodaláncnak több mint $2 millió értékű egyezségeket kellett kötnie, miután szobai lopások sorozatát másolt mágnescsíkos kulcskártyákra vezették vissza. Az incidensekről szóló médiabeszámolók után a szálláshely foglalásai a becslések szerint 15%-kal csökkentek. A biztosítók egyre inkább figyelembe veszik a beléptetési technológiát a szálláshelyek biztosítási kockázatának elbírálásakor. A dokumentált, javítatlan sérülékenységű zárrendszereket használó szállodákkal szemben az ingatlanüzemeltető felelősségére vonatkozó jogszabályok alapján gondatlanság miatti igényeket támaszthatnak, ha egy vendég vagyontárgyai vagy biztonsága veszélybe kerülnek.
Az RFID-chipek biztonsága: miért nem egyformák az RFID-kártyák?
A mágnescsíkról RFID-re való átállás szükséges, de önmagában nem elegendő. Az RFID megnevezés a biztonsági szintek széles skáláját foglalja magában, és egyes RFID-chipek majdnem olyan sérülékenyek, mint a mágnescsíkos kártyák. A régi típusú RFID-chip, amely a szállodai zárakban legszélesebb körben alkalmazott RFID-chip, saját fejlesztésű, 48 bites titkosítást használ, amelyről 2008 óta nyilvánosan ismert, hogy feltörték. Ha egy szálloda mágnescsíkról ilyen régi RFID-chipre vált, javítja a tartósságot és a kényelmet, de egy elszánt támadóval szemben nem javítja érdemben a biztonságot.
Új telepítéseknél írjon elő dokumentált, támogatott biztonsági konfigurációt hitelesített belépési azonosítókkal és naprakész firmware-rel. A 3DES-t ne tekintse általánosan érvényes, jelenlegi minimumkövetelménynek: a NIST 2024. január 1-jén visszavonta a TDEA-ajánlását. A jóváhagyott chipről, protokollról és kriptográfiai szabályzatról egyeztessen a rendszer szolgáltatójával, beleértve az esetleges régi kompatibilitási módokat is.
Biztonságosak a szállodai RFID-kulcskártyák?
Az AES-128 lehetővé teheti a belépési azonosítók erős hitelesítését, ha a kiválasztott chipet és kártyaolvasót megfelelően konfigurálják. A titkosítási algoritmus önmagában nem bizonyítja, hogy egy kártya vagy szállodai rendszer feltörhetetlen. A biztonság a kulcskezeléstől, a jogosultságoktól, a firmware-től, a kártyaolvasó megvalósításától és a fizikai védelemtől is függ. A teljes konfigurációt ellenőrizze a zárrendszer szolgáltatójával.
A szállodáknak három konkrét kérdést érdemes feltenniük a zárszállítójuknak: (1) Milyen chip van a kulcskártyáinkban? (2) Milyen titkosítási protokoll aktív? (3) Ki vannak kapcsolva a régi kompatibilitási módok? Ha a szállító nem tud egyértelműen válaszolni ezekre a kérdésekre, az önmagában is biztonsági aggályt jelent.
Átállási útmutató: mágnescsíkos szállodai kulcskártyáról RFID-re
A még mágnescsíkos kártyákat vagy régi RFID-chipeket használó szálláshelyeknek a modern RFID-rendszerre való átállást meghatározott ütemezésű biztonsági fejlesztésként kell kezelniük, nem választható jövőbeli projektként. Világszerte a szállodák mintegy 74%-a már bevezetett RFID-rendszert. Egyetlen jelentős zárgyártó sem fejleszt új, kizárólag mágnescsíkos termékeket. A fennmaradó 26% egyre nagyobb biztonsági kockázattal, szigorodó biztosítói ellenőrzéssel és az érintésmentes belépéssel kapcsolatos növekvő vendégelvárásokkal szembesül.
1. lépés: vizsgálja felül jelenlegi rendszerét
Azonosítsa pontosan a jelenlegi kulcskártyák chipjét és titkosítását. Ezt zárszállítója vagy kártyabeszállítója meg tudja erősíteni. Ha 48 bites titkosítást használó régi RFID-chipeket alkalmaz, a rendszer a zár márkájától függetlenül feltört kriptográfiára épül.
2. lépés: írjon elő AES-128 RFID-t (második vagy legújabb generáció)
Az RFID-zárrendszerek értékelésekor követeljen meg AES-128-titkosítást kölcsönös hitelesítéssel. Ne fogadja el alapértelmezésként a régi RFID-chipeket. A legtöbb jelentős zárszállító kínál AES-128-kompatibilis rendszereket.
3. lépés: vezesse be szakaszosan
A legtöbb zárszállító támogatja a szakaszos átállást, amelynek során az új RFID-zárakat emeletenként, a meglévő rendszerek mellett telepítik. Ez csökkenti a kezdeti költségeket és minimalizálja a működési fennakadásokat. Elsőként a kiemelt értékű területekkel foglalkozzon: a lakosztályokkal, az executive emeletekkel és a közforgalmú folyosókról megközelíthető szobákkal.
4. lépés: ellenőrizze a konfigurációt
A telepítés után egyeztessen a szállítóval arról, hogy az AES-128 kölcsönös hitelesítése aktív, a régi és visszafelé kompatibilis módok ki vannak kapcsolva, a firmware pedig a legújabb verziójú. Kérjen dokumentációt ezekről a beállításokról.
5. lépés: alakítson ki frissítési eljárást
A 2024-es szállodai zársérülékenység megmutatta, hogy még a modern zárrendszerek is igényelnek firmware-frissítéseket. Alakítson ki eljárást arra, hogy a szállító biztonsági javításait meghatározott határidőn belül telepítsék, ne határozatlan időre elhalasztott feladatként kezeljék.
Iparági irányok: merre tart a szállodai kulcskártyák biztonsága?
A szállodák kombinálhatják a hitelesített RFID-kártyákat, az NFC- vagy Bluetooth-alapú mobilkulcsokat és a hibrid beléptetést. Az AES-128 csak ott érhető el, ahol a kiválasztott chip és rendszer támogatja ezt a konfigurációt; a frekvencia önmagában nem határozza meg a biztonságot. Az adott szálláshely esetében ellenőrizze a belépési azonosító támogatott formátumát és a támogatott mobiltechnológiát. A mágnescsíkos beléptetés továbbra is régi technológián alapuló lehetőség.
A mobilkulcsok terjedése gyorsul, de nem váltották fel a fizikai kártyákat. A vendégek körében a használat aránya piaconként eltérő, a szállodáknak pedig fizikai tartalékkártyákra van szükségük a kompatibilis okostelefonnal nem rendelkező vendégek számára, a csoportos bejelentkezésekhez és a második kártyák biztosításához. A fizikai szállodai kulcskártya továbbra is alapvető infrastruktúra, biztonsága pedig a benne lévő chip technológiájától függ.
Gyakran ismételt kérdések
Hogyan működnek a szállodai kulcskártyák?
A szállodai kulcskártyák digitális belépési azonosítót tárolnak, amelyet az ajtózár kiolvas és ellenőriz. A mágnescsíkos kártyák ezt az adatot egy mágnesezett csíkon kódolják, amelyet a zár a kártya fizikai lehúzásával olvas ki. Az RFID-kártyák titkosított adatokat tárolnak egy mikrochipen, amely vezeték nélkül kommunikál a zár kártyaolvasójával, amikor néhány centiméterre közelítik hozzá. A zár összeveti az azonosítót az engedélyezett hozzáférések listájával, és engedélyezi vagy megtagadja a belépést. A modern RFID-rendszerek kihívás–válasz hitelesítést használnak, amelynél nyitás előtt a kártya és a zár is ellenőrzi egymást.
Hogyan másolható egy szállodai kulcskártya?
Chip- és rendszerfüggő; a régi típusú belépési azonosítók másolhatók lehetnek, míg a megfelelően konfigurált, hitelesített belépési azonosítók erősebb védelmet nyújtanak.
Mi volt a jelentős 2024-es szállodai zársérülékenység?
2024 márciusában Ian Carroll és Lennert Wouters kutatók kritikus sérülékenységet hoztak nyilvánosságra egy jelentős zárgyártó széles körben telepített szállodai zárrendszerében. Ez legalább 3 millió zárat érint 131 ország több mint 13 000 szálláshelyén. A támadónak mindössze a célba vett szálláshely egyetlen lejárt kulcskártyájára és egy $200 értékű RFID-másoló eszközre van szüksége két hamisított kártya létrehozásához, amelyek a szálloda bármely ajtaját kinyitják, beleértve a retesszel lezárt szobákat is. A nyilvánosságra hozatalkor az érintett szálláshelyeknek mindössze 36%-a telepítette a javítást.
Melyik a legbiztonságosabb szállodai kulcskártya?
Az AES-t a NIST FIPS 197 határozza meg. Ez egy algoritmusszabvány, nem a chip vagy a telepített szállodai rendszer egészére vonatkozó tanúsítás. A kölcsönös hitelesítést és a közelségellenőrzési funkciókat a kiválasztott chipnek, kártyaolvasónak és konfigurációnak is támogatnia kell; ezek nem minden AES-128-kártya automatikus tulajdonságai.
Érdemes még mágnescsíkos kulcskártyát használniuk a szállodáknak?
Nem. A mágnescsíkos kulcskártyák egyáltalán nem használnak titkosítást, másodpercek alatt másolhatók $100 alatti költséggel, és biztonsági incidens esetén az ingatlanüzemeltető felelősségére alapozott követeléseknek teszik ki a szállodákat. Egyetlen jelentős zárgyártó sem fejleszt új, kizárólag mágnescsíkos rendszereket. A biztosítók egyre inkább figyelembe veszik a beléptetési technológiát a kockázatelbírálásban. A még mágnescsíkos kártyákat használó szállodáknak az RFID-re való átállást sürgős biztonsági projektként kell kezelniük, nem későbbi lehetőségként.
Valósak a Flipper Zero eszközzel végrehajtott szállodai kulcskártyatámadások?
A Flipper Zero egyes támogatott, régi típusú belépési azonosítókat ki tud olvasni vagy emulálni tud; ez nem bizonyítja, hogy minden szállodai rendszer sérülékeny, vagy hogy az AES megjelölés a teljes rendszert támadásokkal szemben védetté teszi. A szolgáltatóval együtt értékelje a tényleges chipet, az engedélyezett hitelesítést, a kulcsokat, a kártyaolvasó firmware-ét és a rendszerre vonatkozó ismert biztonsági közleményeket.
A PrintPlastról
A PrintPlast szállodai RFID-kulcskártyák, fa kulcskártyák és belépési azonosítók gyártója, amely több mint 80 ország szállodáit szolgálja ki. A késztermékminták megfelelőségének ellenőrzése után a szálláshely által megadott szállodai zárrendszerrel kompatibilis kulcskártyákat szállítunk, a 3DES-titkosítású RFID-től a legújabb generációs AES-128-ig terjedő chiptípusokkal. A kulcskártyák árairól részletesen tájékozódhat szállodai kulcskártyákra vonatkozó költségútmutatónkban.
Javítsa szállodai kulcskártyáinak biztonságát
Akár mágnescsíkról áll át, akár régi RFID-ről vált a legújabb generációs AES-128-ra, a PrintPlast az Ön zárrendszeréhez illeszkedő kulcskártyákat tud szállítani, a szálláshelye által megkövetelt titkosítási szinttel.
Kapcsolat: info@printplast.com
Kapcsolódó cikkek: Mobilkulcs és kulcskártya · A fa kulcskártyák elterjedése · Miért válnak működésképtelenné a kulcskártyák?